


- @change_any_time


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
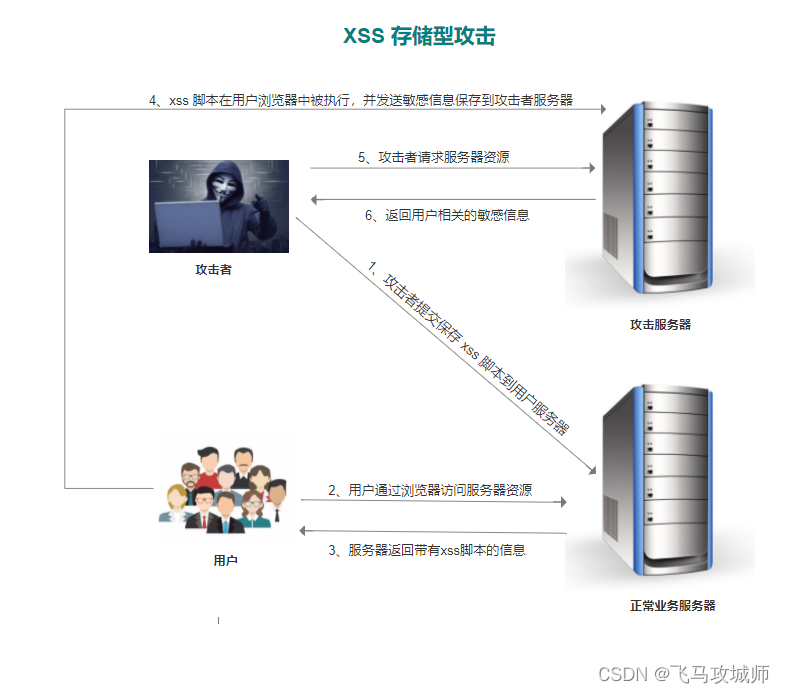
xss攻击通常指的是通过利用网页开发时留下的漏洞,通过巧妙的方法注入恶意指令代码到网页,使用户加载并执行攻击者恶意制造的网页程序。这些恶意网页程序通常是JavaScript,但实际上也可以包括php、VBScript、ActiveX、 Flash 或者甚至是普通的HTML。
只要不设置,它会自动创建安全的盐值。就像以上提及的,在 PHP 7.0 提供 salt选项会导致废弃(deprecation)警告。未来的 PHP 发行版里,手动提供盐值的功能可能会被删掉。注意,该常量会随着 PHP 加入更新更高强度的算法而改变。所以,使用此常量生成结果的长度将在未来有变化。因此,数据库里储存结果的列可超过60个字符(最好是255个字符)。2、 在自己的服务器上做基准测试,调整
解决方法:重新创建hosts文件在路径C:\Windows\System32\drivers\etc中查找注意:记住hosts文件没有后缀,之前我一直存储为文本导致无法正常使用
解决方法:重新创建hosts文件在路径C:\Windows\System32\drivers\etc中查找注意:记住hosts文件没有后缀,之前我一直存储为文本导致无法正常使用
1、启动/停止mysql数据库服务命令行模式:(需要管理员身份)启动数据库:netstartmysql关闭数据库:netstartmysql服务模式:控制面板〉管理工具〉服务〉mysql >启动/停止2、 登录/退出mysql系统登录:mysql -h服务器地址 -u登录名 【-P端口号】 -p退出:quit; 或 exit...
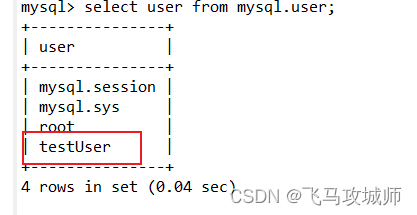
新建用户信息,并进行授权
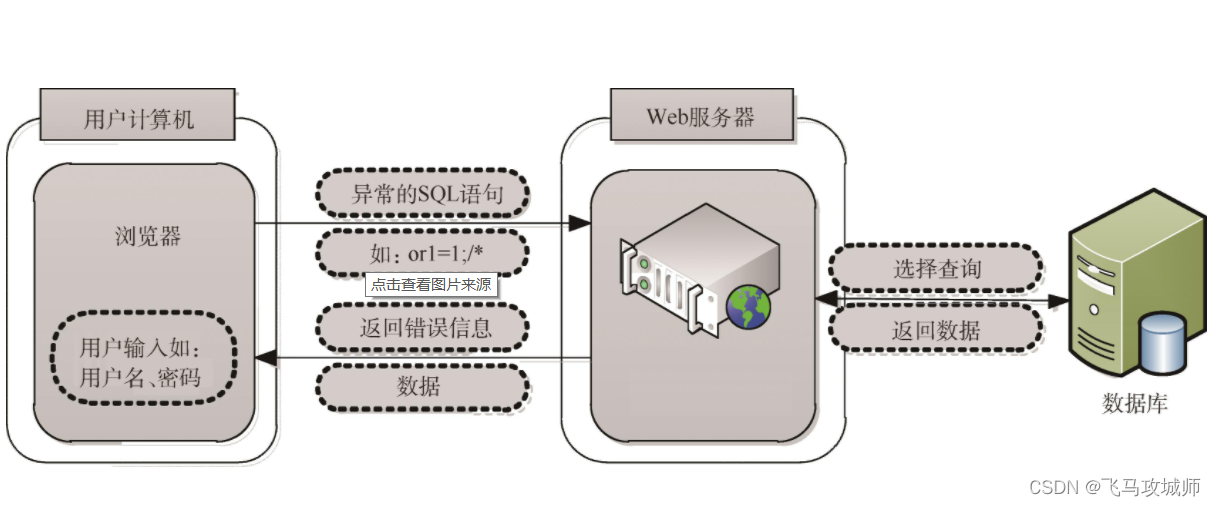
在应用程序中,为了和用户交互,允许用户提交输入数据,假如应用程序并没有对用户输入数据进行处理,攻击者可以输入一些跟sql语句相关的字符串(一般带有特殊字符)从而让应用程序执行危险的 SQL 操作,导致泄漏机密数据(比如用户信息)或直接修改删除线上的数据。
golang 中通过net/url包中的Parse方法对指定的url结构进行解析,分别获取响应的元素
新建用户信息,并进行授权