


- @brilliant_stone


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
通过脚本来自动化的删除自托管nexus的docker仓库中的无用镜像但至少保留N个最新的
在 Kubernetes 集群的长期运维中,节点磁盘空间不足是导致 Pod 驱逐和节点不可用的常见原因。本文深入剖析 Kubernetes 镜像垃圾回收的内部机制,详细介绍在抛弃 Docker 之后如何利用 CRI 工具进行精准的镜像清理,并探讨基于 Eraser 的自动化运维方案以及操作背后潜藏的安全风险。
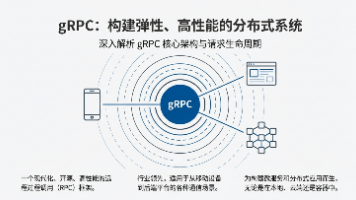
回顾 gRPC 的设计,你会发现它不仅仅是一个 RPC 框架,它是一套微服务最佳实践的固化。它强制你写契约(Protobuf),强制你考虑超时(Deadline),强制你处理连接复用(HTTP/2),并内置了负载均衡(Load Balancing)和服务发现的接口。它就像一个经验丰富的老架构师,把分布式系统中可能遇到的坑,在框架层面填平了。在构建高性能、可扩展的分布式系统时,gRPC 正在成为事实
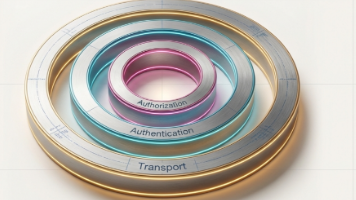
用TLS 1.3解决“看不见、改不了”的问题;用mTLS解决“服务间互信”的问题;用解决“用户身份传递”的问题;用拦截器解决“权限控制收敛”的问题。构建 gRPC 微服务,不仅仅是定义.proto文件那么简单。真正的挑战在于如何将这些安全组件像乐高积木一样,无缝地嵌入到你的基础设施中,让开发人员在无感知的情况下,写出最安全的代码。安全不是一个可以通过“安装”获得的功能,而是一种持续的架构设计。希望
在混合云或边缘计算场景中,Kubernetes 节点往往分布在不同的物理局域网内。如何让集群内的 Pod 安全地通过特定节点访问该节点所在局域网的资源(如打印机、数据库),同时又不暴露宿主机端口?本文将介绍一种利用 DaemonSet + InitContainer 实现“服务自注册”的自动化方案,打造一套零侵入、高安全的集群内边缘代理系统。
在人工智能技术飞速发展的浪潮中,Java 生态系统正迎来一次关键的现代化机遇。Spring AI——一个旨在为 Java 开发者提供统一、便携、强大的 AI 编程模型,以驱动下一代企业级智能应用的核心框架
通过脚本来自动化的删除自托管nexus的docker仓库中的无用镜像但至少保留N个最新的
在混合云或边缘计算场景中,Kubernetes 节点往往分布在不同的物理局域网内。如何让集群内的 Pod 安全地通过特定节点访问该节点所在局域网的资源(如打印机、数据库),同时又不暴露宿主机端口?本文将介绍一种利用 DaemonSet + InitContainer 实现“服务自注册”的自动化方案,打造一套零侵入、高安全的集群内边缘代理系统。
在人工智能技术飞速发展的浪潮中,Java 生态系统正迎来一次关键的现代化机遇。Spring AI——一个旨在为 Java 开发者提供统一、便携、强大的 AI 编程模型,以驱动下一代企业级智能应用的核心框架
在云原生环境中,存储安全是至关重要的一环。本文详细记录了我一次部署和验证 Longhorn 加密存储的完整过程,旨在解决一个核心安全问题:即便获得宿主机 root 权限,也无法访问 Kubernetes 集群中的敏感数据。文章不仅涵盖了标准的配置步骤,更复盘了一次由 `StorageClass` 配置不完整引发的 `FailedMount` 故障排查,详细介绍了不同 Linux 发行版的前置依赖准