


- @Bugatti100Peagle


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
用num[]=让$num变成数组,利用preg_match对数组报错返回 false +intval(非空数组) == 1的特性,轻松绕过两层判断拿 flag。/index.php?num[]=a就能看到 flag 了 🎯success]自动执行我们可控A对象的username和password设置设置(或者真实 flag 文件)通过逐行读出文件内容发上去,页面直接把 flag 打出来 👏如果

学安全,别只看书上手练,就来好靶场,本WP靶场已开放,欢迎体验:🔗 入口:http://www.loveli.com.cn/see_bug_one?id=581✅ 邀请码:48ffd1d7eba24bf4🎁 填写即领 7 天高级会员,解锁更多漏洞实战环境!快来一起实战吧!👇因为是非常火的洞,Github上一搜就有pochttps://github.com/Threekiii/Awesome-

传统CTF:靠个人积累的知识储备、熟练的工具使用、长期的经验沉淀AI加持的CTF:外置智库大脑,实时获取建议、快速生成工具、降低知识门槛核心变化:从"我会什么"到"我能问什么" ——提问能力成为新的核心竞争力⭐⭐ (5星最难)⭐⭐⭐⭐⭐ (AI几乎可以全包)第1天:编码识别(Hex、Base64、Base32)第2-3天:古典密码(凯撒、栅栏、维吉尼亚)第4-5天:现代密码(RSA基础、AES)第
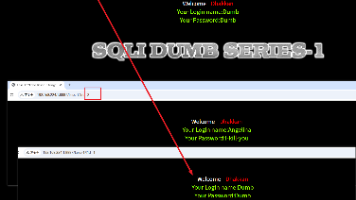
✅--+确实注释掉了 LIMIT,SQL可以查询全表✅ 用是因为PHP代码只显示第1行的2个字段✅ 网页只给了2个显示位置(username 和 password)非常好的问题!这涉及到MySQL的核心机制。✅是MySQL的固定系统数据库✅ 存储了所有数据库的元数据信息✅ SQL注入中用来探测数据库结构✅ 是注入攻击的核心工具✅ 其他数据库也有类似的系统表这就是为什么在SQL注入教程中,总是必学内
传统CTF:靠个人积累的知识储备、熟练的工具使用、长期的经验沉淀AI加持的CTF:外置智库大脑,实时获取建议、快速生成工具、降低知识门槛核心变化:从"我会什么"到"我能问什么" ——提问能力成为新的核心竞争力⭐⭐ (5星最难)⭐⭐⭐⭐⭐ (AI几乎可以全包)第1天:编码识别(Hex、Base64、Base32)第2-3天:古典密码(凯撒、栅栏、维吉尼亚)第4-5天:现代密码(RSA基础、AES)第