- @2301_81533492


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
最近一直在考虑如何结合kill chain检测APT攻击。出发点是因为尽管APT是一种特殊、高级攻击手段,但是它还是会具有攻击的common feature,只要可以把握住共同特征,就能进行检测。而kill chain就是个非常好的common feature描述。在预研期间看到了一些觉得比较好的工作,这里和各位师傅一起分享下。如题所述,这篇文章是介绍如何如kill-chain的角度检测APT攻击

工具人,打工人,工欲善其事必先利其器,从用好工具开始。用好了再打个比赛,面个大厂,绝对也能帮到你。⬇️⬇️⬇️当然,这都已经打包好了,扫一扫,免费分享!【👇️👇️👇️】

SQL注入(SQL Injection)是一种利用应用程序对用户输入的不当处理而导致的安全漏洞。攻击者通过在用户输入中注入恶意的SQL代码,成功执行数据库查询,甚至执行未经授权的数据库操作。SQL注入绕过技巧是攻击者用来规避应用程序对注入攻击的防御措施的方法。了解这些技巧有助于开发人员和安全专业人员更好地保护应用程序。
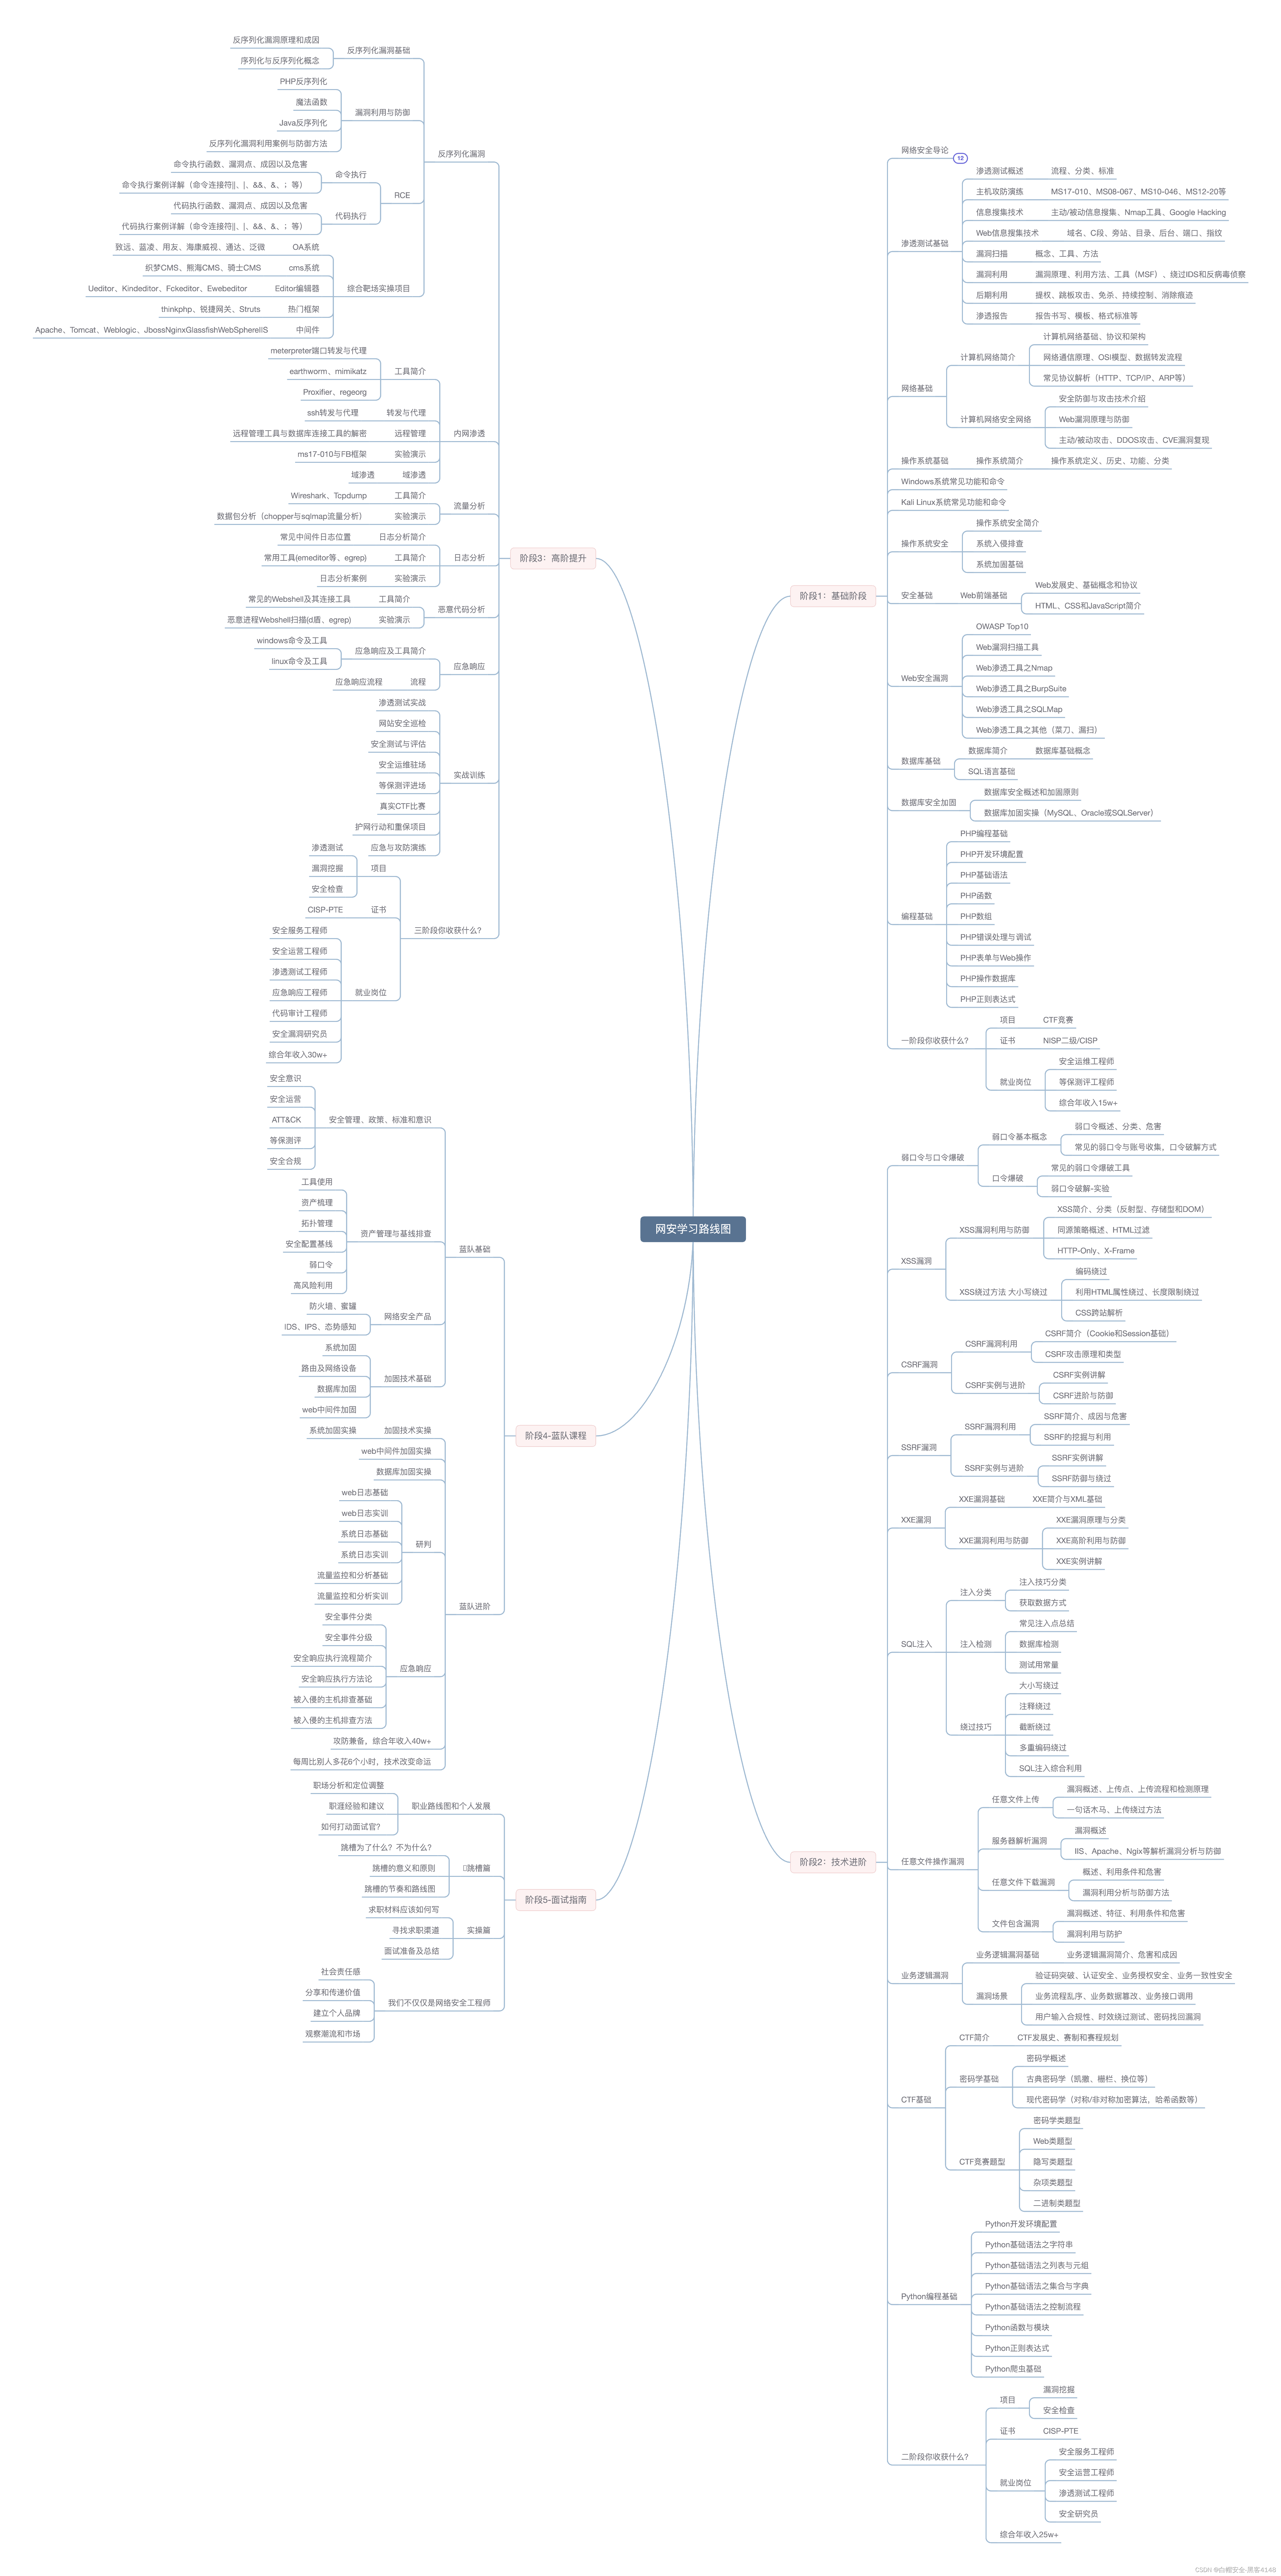
网络安全学习路线(1)基础部分基础部分需要学习以下内容:我看的书籍其实书籍是非常系统的,也比较适合入门初学者,这些书可以让我掌握这个领域的基本内容,当然了时效性可能不会很高。我建议选择看哪个方面的书,不要人云亦云,肯定很多人让你学操作系统原理,学算法等等,这其实是不符合学习规律的,学什么就找对应的书籍学习。下面是我当时读的的几本书籍。(1.1)计算机及系统原理《编码:隐匿在计算机软硬件背后的语言》

我就是从培训机构学的网络安全,线下五六个月,当时学费不到一万,目前已成功入行。所以,只要你下决心要入这一行,过程中能好好学,那这8000就花得值~因为只要学得好,工作两个多月就能赚回学费,而且大部分培训班也会有,比如老师给推荐或者先说一下我自己,很喜欢玩游戏,尤其是对网络安全很感兴趣。其实网络安全的相关岗位我都了解过,觉得很适合我。大学期间报了个网课系统学了五六个月(多亏了父母在金钱方面的支持~)

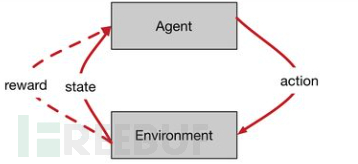
CyberBattleSim介绍CyberBattleSim是一款微软365 Defender团队开源的人工智能攻防对抗模拟工具,来源于微软的一个实验性研究项目。该项目专注于对网络攻击入侵后横向移动阶段进行威胁建模,用于研究在模拟抽象企业网络环境中运行的自动化代理的交互。其基于Python的Open AI Gym接口使用强化学习算法训练自动化agent。该项目下的模拟环境参数化定义了固定网络拓扑和
要全面掌握Nmap的使用,了解其提供的所有命令和选项是非常有益的。这里,我会列出更详细的Nmap命令列表,这些命令可以帮助你进行更深入的网络探测和安全分析。

当然你夺旗之后,也会有对应的奖金。方面,肯定比大部分培训机构更专业,技术也很前沿包括学习资料都很全面,不管是技术点和资料都更新的很频繁,包括你学完了有什么问题或者什么资料都可以找他们,这里我把我自己学习用的网安资料全部免费共享给你们,想要的都可以点击下方链接免费领取。先不说花8000值不值的问题,首先想入行网络安全,肯定要经过系统的学习,自学不建议(除非你自制力强,领悟能力高),所以班是要报的,就
UDF(user defined function)⽤户⾃定义函数,是 mysql 的⼀个拓展接⼝。⽤户可以通过⾃定义函数实现在mysql中⽆法⽅便实现的功能,其添加的新函数都可以在 sql 语句中调⽤,就像调⽤本机函数⼀样。 先前条件关于mysql的密码,可以通过假设的网站的配置文件获取,如login.php、config.inc.php等文件获取在默认情况下,mysql只允许本地登录,我们知道
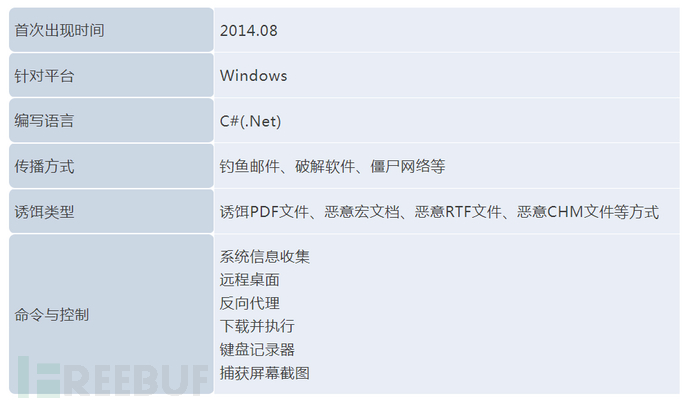
QuasarRAT(CinaRAT、Yggdrasil)是一种功能齐全的开源远控工具,具有收集系统信息、下载并执行应用程序、记录击键、抓取屏幕截图等功能。在过去的一年中,新华三聆风实验室监测到该工具被一些黑客组织频频利用,用来实现恶意后门等目的。新华三聆风实验室已实现对QuasarRAT及其同源、关联家族的主动狩猎和威胁情报生产,全线安全产品均已搭载最新情报特征库,具备全面威胁覆盖能力,让企业主动