


- @weixin_72305072


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
悬镜安全自主研发的以代码疫苗技术为核心的“全流程数字供应链安全赋能平台+敏捷安全工具链+供应链安全情报服务”的第三代DevSecOps数字供应链安全管理体系及数字供应链安全组件化服务,在DevSecOps敏捷安全体系建设、数字供应链安全审查、开源供应链安全治理和云原生安全体系建设四大典型应用场景下,保障企业用户数字供应链安全风险的高效治理。站在数字供应链安全全流程治理与运营的视角,子芽将整个数字供
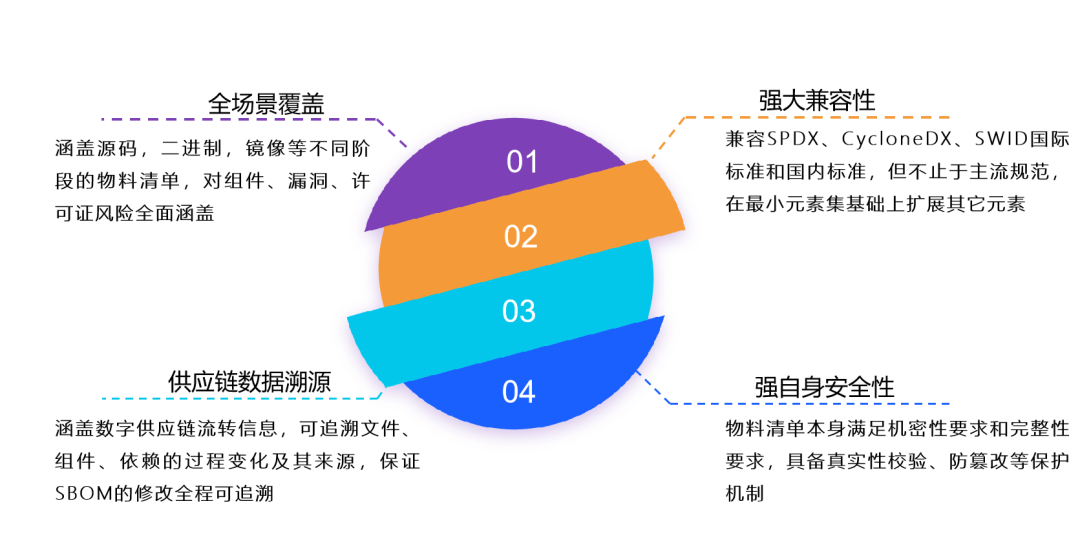
与此同时,SCA也因人工智能和数字系统中开源模型和第三方组件的快速增长而不断发展,在这些系统中,及早发现安全和许可问题是减少开发延迟和确保信任的关键。定义:软件成分分析 (SCA) 产品是专门的应用程序安全工具,可以检测已知存在安全漏洞的开源软件 (OSS) 和第三方组件,并识别潜在的不利许可和供应链风险。SCA通过识别漏洞、确保适当的许可以及增强软件供应链的信任来支持开源软件的使用。中国的组织缺

作为全球数字供应链安全开拓者与引领者,悬镜安全将持续深耕数字供应链安全关键技术研究突破与实践创新,通过“AI智能代码疫苗技术”深度赋能原创专利级“多模态SCA+DevSecOps+AI供应链情报预警”的第四代DevSecOps数字供应链安全管理体系,构筑起适应自身业务弹性发展、面向敏捷业务交付并引领未来架构演进的共生积极防御体系,助力企业用户数智化转型升级和高质量发展,真正实现数字供应链安全能力质

2025《中国网络安全产品用户调查报告》通过近3个月对全国企业用户进行专项调查,获得了来自企业企业用户的有效调查样本3754份,覆盖了全国除港澳台、 西藏以外的31个省市及⾃治区及15个主要行业,涉及187个网络安全细分赛道,作为“安在新榜”年度报告之一,有着网络安全“大众点评”之誉的此份报告,给中国网络安全用户“画像”,反馈“甲方”眼里中国网络安全市场概况,重点挖掘用户痛点,展示用户采购及使用网

自3月24日启动以来,已有41家企业113款“AI+网络安全”产品接入“写境”,覆盖范围已陆续涵盖安全运营(态势感知、SIEM/SOC)、安全检测(静态安全测试、模糊测试)等方向,“写境”图谱将根据企业产品不断研发持续更新。卓越示范中心积极顺应AI与网络安全深度融合趋势,秉持“接入一家、绘制一家”的工作原则,科学搭建“写境“初始框架,高效跟踪“AI+网络安全” 产品接入动态,逐步推进“AI+网络安

通义灵码,是一款基于阿里通义大模型的智能编码辅助工具,提供行级/函数级实时续写、自然语言生成代码、单元测试生成、代码注释生成、代码解释、研发智能问答、异常报错排查等能力,并针对阿里云 SDK/API 的使用场景调优,为开发者带来高效、流畅的编码体验。MarsCode 是豆包旗下的智能编程助手,提供以智能代码补全为代表的核心能力,支持主流编程语言及 IDE,能在编码过程中提供单行或整个函数的建议,同

在项目目录下使用 npm list parse-logger 查询是否已安装该组件,或使用 npm list -g parse-logger 查询是否全局安装该投毒版本组件,如果已安装请立即使用 npm uninstallparse-logger 或 npm uninstall -g parse-logger 进行卸载。漏洞的成因可能与缺乏对输入数据的充分校验有关,攻击者可通过特制的输入数据诱导系
在项目目录下使用 npm list oracle-agent 查询是否已安装该组件,或使用 npm list -g oracle-agent 查询是否全局安装该投毒版本组件,如果已安装请立即使用 npm uninstalloracle-agent 或 npm uninstall -g oracle-agent 进行卸载。开发者可通过命令 pip show anrk 在项目目录下使用查询是否已安装存

在项目目录下使用 npm list ipfs-pack 查询是否已安装该组件,或使用 npm list -g ipfs-pack 查询是否全局安装该投毒版本组件,如果已安装请立即使用 npm uninstall ipfs-pack 或 npm uninstall -g ipfs-pack 进行卸载。开发者可通过命令 pip show vfunctions在项目目录下使用查询是否已安装存在恶意投毒的

漏洞的成因是由于在 "RunAsNode" 模式下,Cursor 运行的进程未正确隔离权限,导致攻击者可以利用 Cursor 中已授权的 TCC 权限访问受保护的资源。在默认配置中,MacVim 的签名中包含了特权 'com.apple.security.get-task-allow',允许本地攻击者通过恶意应用程序等方式,在未授权的情况下附加调试器、读取或修改进程内存、在应用程序上下文中注入代码
