- @weixin_57536426


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
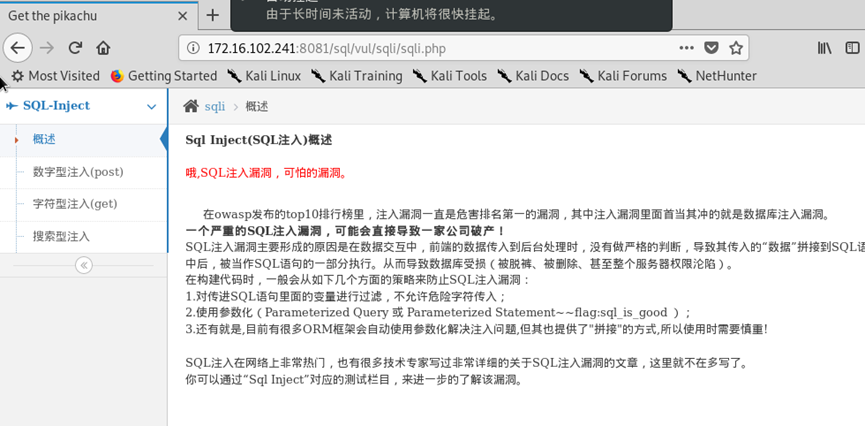
1.使用渗透机场景kali中工具扫描服务器场景,将apache的端口号和版本号作为Flag提交(格式:端口号_版本号)2.使用渗透机场景windows7访问服务器场景SQL网站,并将网站中概述页面中的Flag提交;1.使用渗透机场景kali中工具扫描服务器,将服务器上135端口的服务作为Flag提交;1.使用渗透机场景kali中工具扫描服务器,将服务器上http服务端口作为Flag提交;1.使用渗
1.从内存文件中获取用户admin的密码并破解,将该密码作为flag值提交(密码长度为6个字符);2.获取内存文件中系统的IP地址,将IP地址作为flag值提交;3.获取内存文件中系统的主机名,将主机名作为flag值提交;4.内存文件的系统中存在挖矿进程,将矿池的IP地址作为flag值提交;5.内存文件的系统中恶意进程在系统中注册了服务,请将服务名称作为flag值提交。
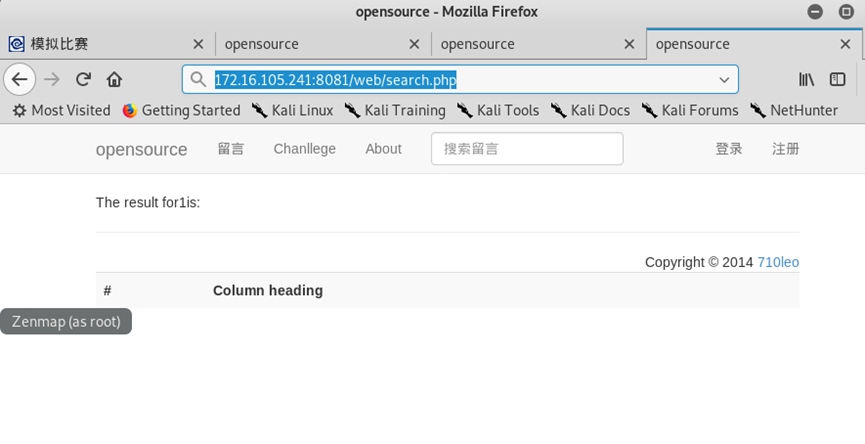
1.使用渗透机场景kali中的工具扫描服务器场景,打开搜索页面,并将页面url做为Flag提交(IP地址不提交例如:http:123.com:8080/a/b/a.html提交/a/b/a.html);2.使用渗透机场景windows7访问服务器场景搜索页面,利用该页面的漏洞,查询数据库的字段,并将字段数作为Flag提交;
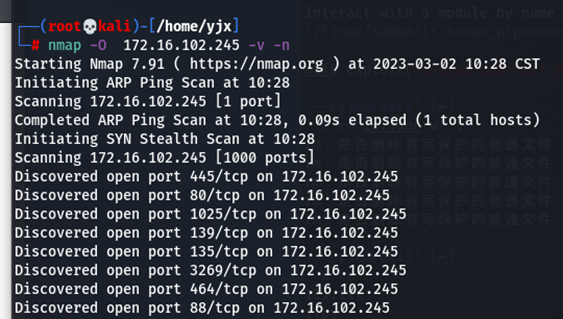
1.使用渗透机场景BT5中的渗透测试工具对服务器场景WebServ2003进行ping扫描渗透测试(使用工具Nmap,使用参数v;n,使用必须要使用的参数),并将该操作使用命令中必须要使用的参数作为Flag提交;2.使用渗透机场景BT5中的渗透测试工具对服务器场景WebServ2003进行ping扫描渗透测试(使用工具Nmap,使用参数v;n,使用必须要使用的参数),并将该操作显示结果的最后1行左
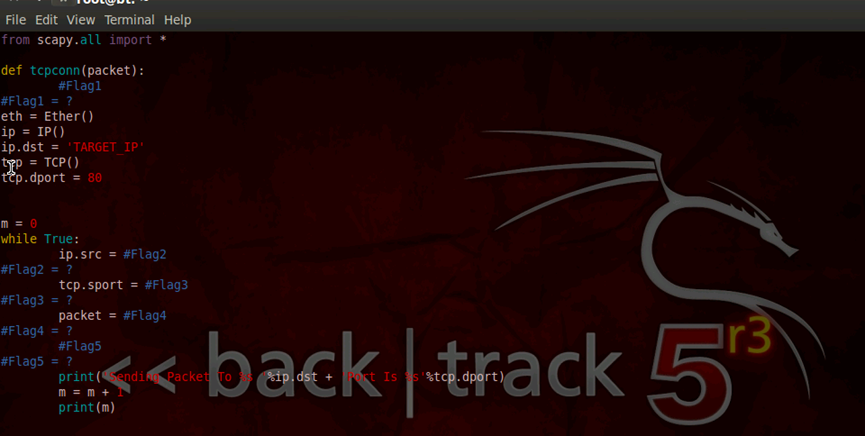
1.进入虚拟机操作系统:BT5中的/root目录,完善该目录下的land.py文件,填写该文件当中空缺的Flag1字符串,将该字符串作为Flag值(形式:Flag1字符串)提交;(land.py脚本功能见该任务第6题)1.进入渗透机场景BT5中的/root目录,完善该目录下的synflood.py文件,填写该文件当中空缺的Flag1字符串,将该字符串作为Flag值(形式:Flag1字符串)提交;(
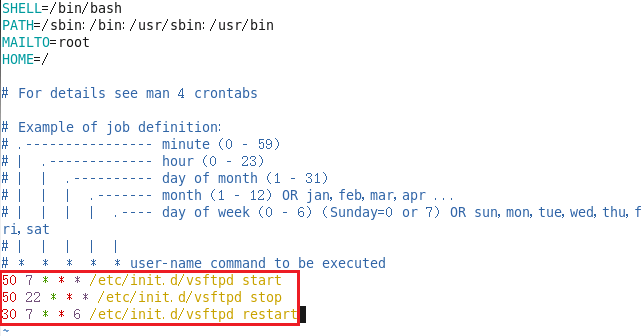
1.黑客通过网络攻入本地服务器,在Web服务器的主页上外挂了一个木马连接,请你找到此连接并删除该连接,将对应的标题名称作为flag值提交;1.找出黑客植入到系统中的二进制木马程序,并将木马程序的名称作为Flag值(若存在多个提交时使用英文逗号隔开,例如bin,sbin,...)提交;1.找出被黑客修改的系统别名,并将倒数第二个别名作为Flag值提交;2.找出系统中被植入的后门用户删除掉,并将后门用
模块A 基础设施设置与安全加固一、项目和任务描述:假定你是某企业的网络安全工程师,对于企业的服务器系统,根据任务要求确保各服务正常运行,并通过综合运用登录和密码策略、流量完整性保护策略、事件监控策略、防火墙策略等多种安全策略来提升服务器系统的网络安全防御能力。
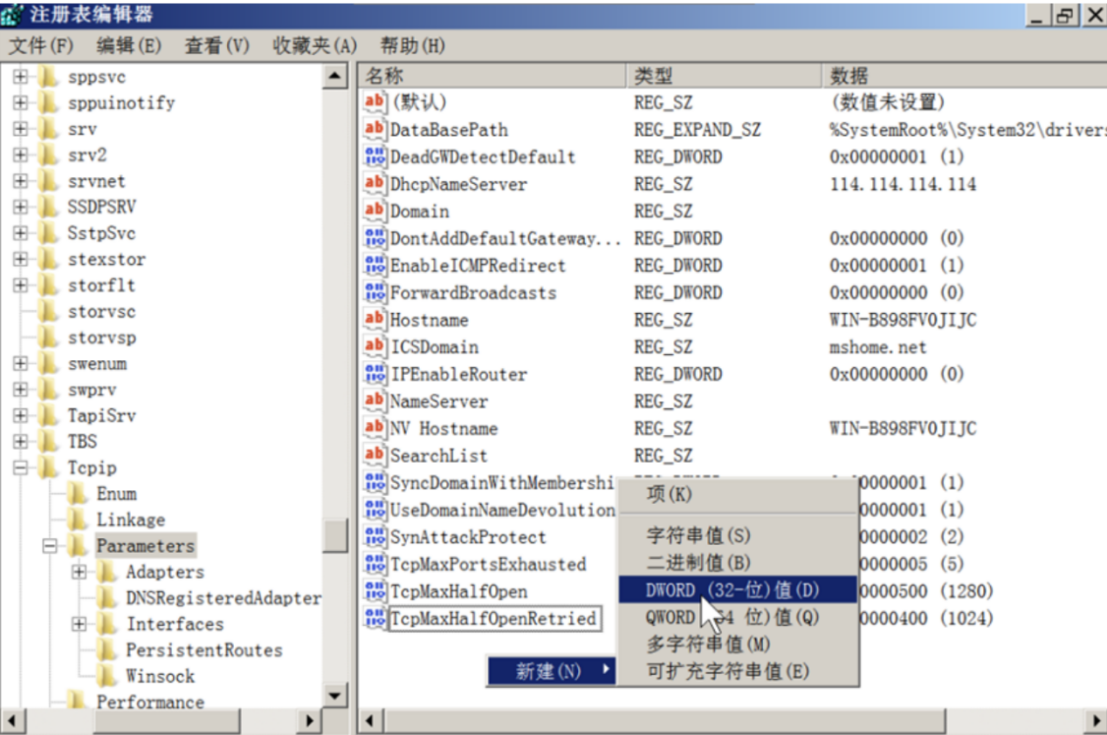
3.进入虚拟机操作系统:Server5中的/root目录,将test.txt文件的文件名称改为txt.txt,然后再使用md5sum工具计算txt.txt文件的md5值,并将计算该文件得到的md5值的字符串中前5位数字和之前test.txt文件md5值的字符串中前5位数字相减的结果作为Flag值提交;2.进入虚拟机操作系统:Server5中的/root目录,找到test.txt文件,并使用md5s
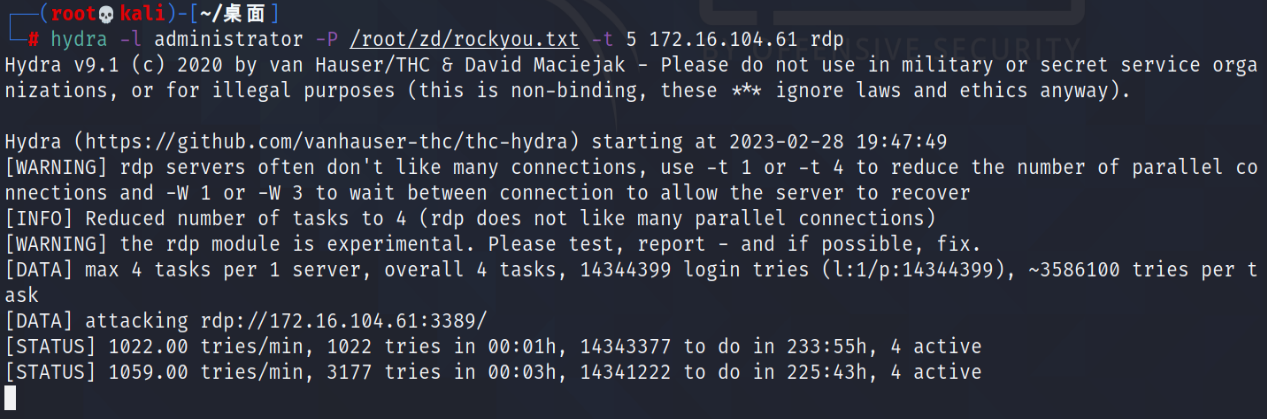
(1)漏洞发现过程或思路 通过nmap扫描发现堡垒机开放了3389远程桌面端口,使用Hydra尝试对堡垒机administrator用户进行hydra暴力破解,成功爆破出密码123456,密码为弱口令,证实了堡垒机administrator用户存在弱口令。 猜测漏洞:发现密码已知, 密码属于弱口令系列, 弱密码容易被破解, 需要将密码修改成复杂密码。
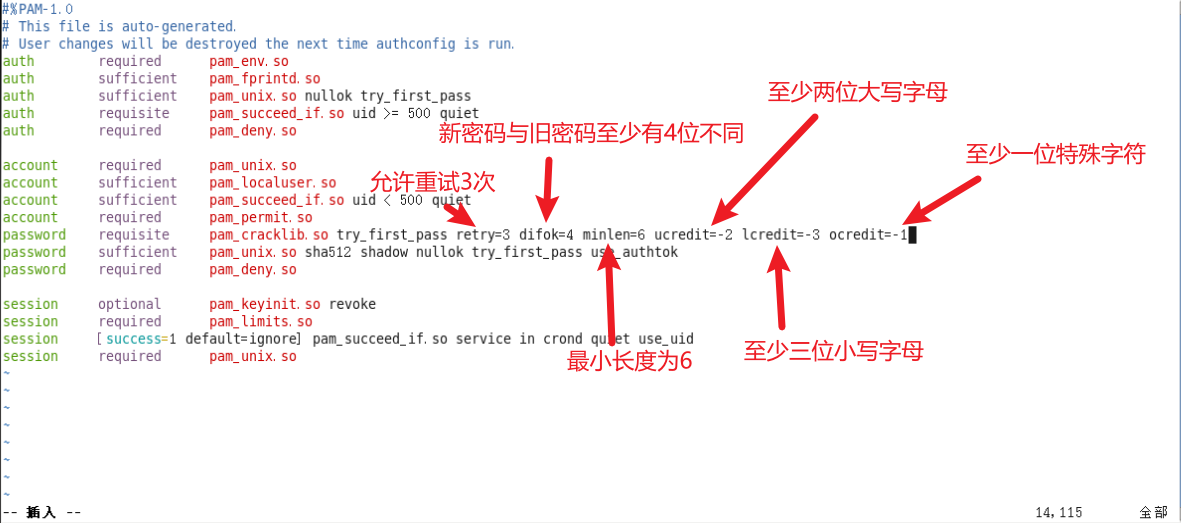
windows操作步骤:打开本地安全策略,账户策略,密码策略,启用密码复杂性linux操作步骤:vim /etc/pam.d/system-auth在password requisite pam_cracklib.so try_first_pass retry=3 type=加入ucredit=-1 lcredit=-1 dcredit=-1 ocredit=-1。