- @weixin_42548337


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
本文系统梳理了数据链路层的关键技术。在基础功能方面,重点介绍了组帧、流量控制和差错控制三大核心机制。介质访问控制部分详细对比了静态划分(FDM/TDM等)和动态分配(ALOHA/CSMA系列协议)两类方法,并深入解析了CSMA/CD和CSMA/CA的工作原理及适用场景。局域网与广域网技术中,阐述了以太网演进、无线局域网架构,以及PPP/HDLC协议的异同。最后,分析了链路层设备(网桥/交换机)如何

本文系统介绍了计算机网络物理层的关键知识,包括物理层接口的机械、电气、功能和规程特性,数据通信的基础模型、术语和传输方式(串行/并行、同步/异步、单工/半双工/全双工)。重点阐述了数字通信系统的码元与信息传输速率计算,以及奈氏准则和香农定理对数据传输速率的限制。详细解析了编码调制技术(数字/模拟信号转换)和三种交换方式(电路交换、报文交换、分组交换)的特点与适用场景。最后比较了双绞线、同轴电缆、光

摘要:本文系统介绍了网络安全五大核心概念:1)CIA三元组(保密性、完整性、可用性),通过电商平台案例解析属性破坏场景;2)威胁与漏洞的区分,以挖矿程序攻击为例说明;3)身份认证与授权机制,分析后台系统安全漏洞;4)加密与哈希技术,对比不同场景的应用方案;5)常见攻击类型(SQL注入、XSS、缓冲区溢出),包含攻击原理与防御措施。文章采用"概念定义+实战例题"的形式,帮助读者建

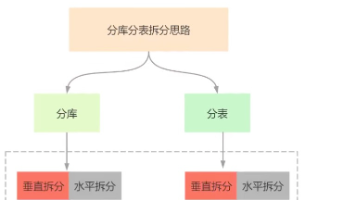
订单系统分库分表设计方案摘要:核心采用用户ID分片策略,通过哈希取模实现64库1024表结构,确保用户数据集中存储。全局ID使用雪花算法结合分片信息嵌入,解决跨分片查询需建立订单号-用户ID索引表。针对热点问题采用冷热数据分离和秒杀订单独立分片方案。架构上通过ShardingSphere中间件实现路由,配合读写分离提升性能。实施时需注意避免无分片键查询,预先设计扩容方案。推荐主流方案为用户ID分库
本文对比了渗透测试与红队实战两种网络安全技术手段。渗透测试是在授权范围内模拟黑客攻击,发现系统漏洞并验证可利用性,遵循信息收集、漏洞扫描、利用、权限维持等流程,具有明确的时间与范围限制。红队实战则模拟APT攻击,以获取核心目标为导向,强调隐蔽性、持续性和对抗性,基于MITRE ATT&CK框架实施全链路攻击,并与蓝队实时对抗。文章通过两个实战案例解析了两者的具体操作差异,并总结了关键区别:
网络安全从业者需恪守法律与道德双重准则。中国《网络安全法》《数据安全法》等明确禁止未经授权的网络侵入、数据窃取等行为,违规将面临罚款甚至刑事责任。道德层面需遵循授权原则、隐私保护和负责任漏洞披露。典型冲突包括无授权渗透测试、不当漏洞公开等可能触碰法律的行为。实践建议包括:获取书面授权、规范漏洞披露流程、最小化数据收集,并持续关注法律更新。技术应用必须符合法律规定和职业道德,确保网络安全工作的合法性
本文围绕网络安全学习的环境搭建与基础配置展开,介绍了具体步骤与核心知识点。步骤包括选择虚拟机平台安装靶机系统,进行Kali Linux初始化配置,以及网络环境配置与连通性测试,还涉及工具链安装和基础操作实验。需掌握的知识点涵盖网络与操作系统原理、工具链操作、安全漏洞验证知识及环境维护排查技能,并推荐了相关学习资源与注意事项,为后续实战打基础。
摘要:本文系统介绍了Spring AI Alibaba中调优通义千问(Qwen)模型的核心参数配置与优化策略。从Temperature、Top-P等关键参数的作用机制到具体业务场景的适配方案,提供了YAML配置示例和Java代码实现。针对智能客服、内容创作等不同需求,给出了参数组合建议和技术扩展方案,并包含进阶调优技巧和常见问题解决方案。通过合理配置,开发者可平衡模型的创造性与可控性,实现最优业务
摘要:本文系统介绍了Spring AI Alibaba中调优通义千问(Qwen)模型的核心参数配置与优化策略。从Temperature、Top-P等关键参数的作用机制到具体业务场景的适配方案,提供了YAML配置示例和Java代码实现。针对智能客服、内容创作等不同需求,给出了参数组合建议和技术扩展方案,并包含进阶调优技巧和常见问题解决方案。通过合理配置,开发者可平衡模型的创造性与可控性,实现最优业务
因为减少token生成的矩阵运算, 比如预测第100个token,模型需要先处理前99个token的信息,对这些信息进行矩阵运算,而进行矩阵运算是非常耗时的,所以KV缓存就是为了减少这种矩阵运算,在推理过程中,会把键和值放到KV缓存中,这样模型在后续生成token的时候,直接访问缓存。