


- @u012702547


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
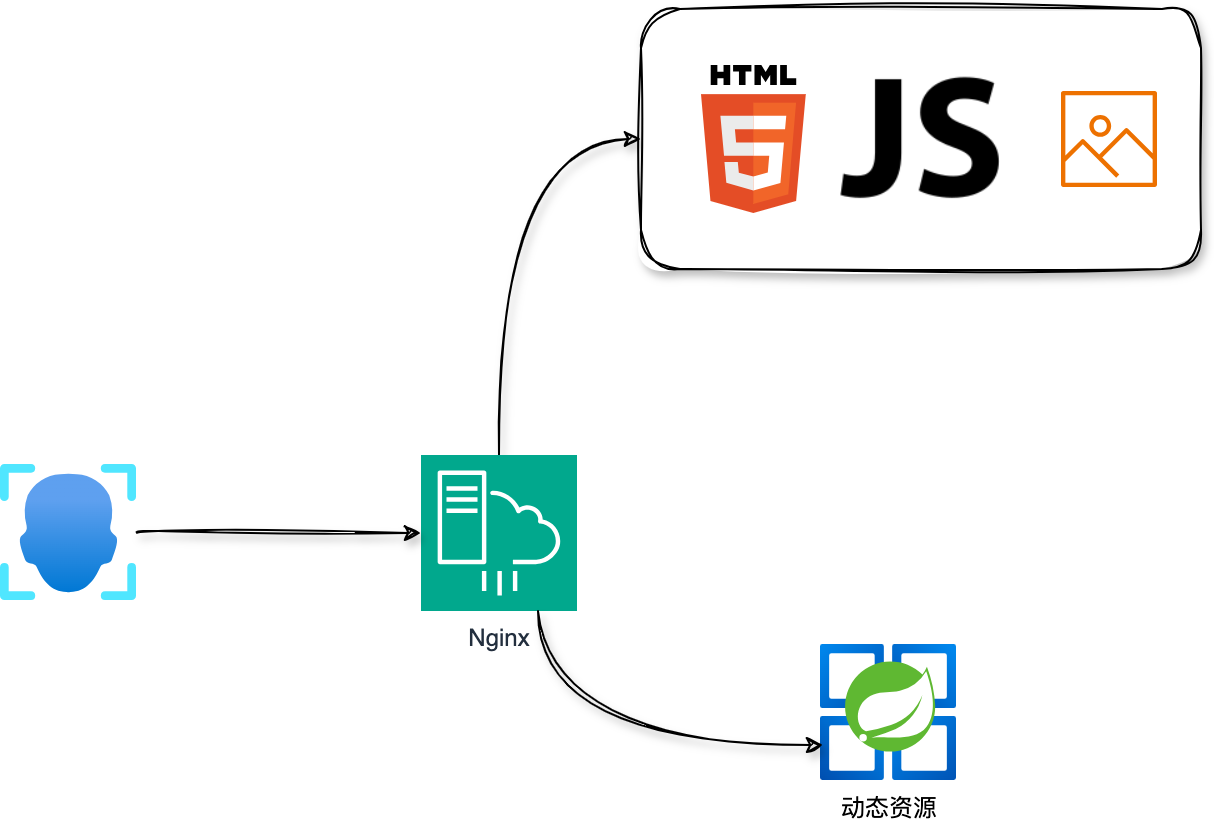
这个算是一个经典面试题了,虽说是一个场景题,但是也算是老八股了。今天就从系统设计的角度来和小伙伴们聊一聊这个话题。接下来我们就这里提到的点逐一进行分析。本文主要和大家讲思路,不讲具体做法,具体做法在松哥之前的文章中很多已经和大家聊过了。
上次有小伙伴建议,源码分析太枯燥了,要是能够结合设计模式一起来,这样更有助于大家理解 Spring Security 源码,同时还能复习一波设计模式。因此松哥今天就试着整一篇,和大家来聊一聊 Spring Security 中涉及到的设计模式,不过 Spring Security 中涉及到的设计模式还是非常多的,松哥这里讲几个,剩下的欢迎小伙伴们留言补充。1.模板方法模式Template Patt
前后端分离这个问题其实松哥和大家聊过很多了,上周松哥把自己的两个开源项目部署在服务器上以帮助大家可以快速在线预览(喜大普奔,两个开源的 Spring Boot + Vue 前后端分离项目可以在线体验了),然后群里就有小伙伴想让松哥来聊聊如何结合 Nginx 来部署前后端分离项目?今天我们就来聊一聊这个话题。不得不说的跨域很多人对前后端分离部署感到困惑,其实主要是困惑跨域问题怎么解决。因为前后端..
今天和小伙伴们来聊一聊通过CORS解决跨域问题。同源策略很多人对跨域有一种误解,以为这是前端的事,和后端没关系,其实不是这样的,说到跨域,就不得不说说浏览器的同源策略。同源策略是由Netscape提出的一个著名的安全策略,它是浏览器最核心也最基本的安全功能,现在所有支持JavaScript的浏览器都会使用这个策略。所谓同源是指协议、域名以及端口要相同。同源策略是基于安全方面的考虑提出来的,这...
通过配置sqlnet.ora文件,我们可以修改oracle登录认证方式。SQLNET.AUTHENTICATION_SERVICES=(NTS);基于操作系统的认证SQLNET.AUTHENTICATION_SERVICES=(NONE);基于oracle认证SQLNET.AUTHENTICATION_SERVICES=(NONE,NTS);两种认证方式共存修改sqlnet.ora文
文章目录1. 隔离级别1.1 理论1.2 SQL 实践1.2.1 查看隔离级别1.2.2 READ UNCOMMITTED1.2.2.1 准备测试数据1.2.2.2 脏读1.2.2.3 不可重复读1.2.2.4 幻象读1.2.3 READ COMMITTED1.2.4 REPEATABLE READ1.2.5 SERIALIZABLE1.3 总结2. 快照读与当前读2.1 快照读2.2 当前读3.
我前几年写过一个 Android Studio 中的快捷键教程,发表在 CSDN 上,最近有小伙伴看我讲 Spring Boot 视频,IDEA 用的还比较溜,问我有没有...
一直想总结一下Fragment与Fragment、Activity通信的问题,今天有时间一共总结了三种,权当抛砖引玉,如果大家还有更好的方式来实现Fragment和Fragment、Activity的通信,欢迎提出来,我们一起学习。好了,我们先来看看今天要实现的一个效果图:左边是一个Fragment,右边是一个Fragment,当我们点击左边的Fragment的时候,右边的Fragment中显示出
用过ubuntu的人都知道,刚安装好root用户是没有密码的,没有密码我们就没法用root用户登录给root用户设置密码输入命令sudo passwd,然后系统会让你输入密码,这时输入的密码就是root用户的密码了,设置完成之后就可以切换root用户登录了,如图:
Spring Boot 算是目前 Java 领域最火的技术栈了,松哥年初出版的 《Spring Boot + Vue 全栈开发实战》迄今为止已经加印了 8 次,Spring Boot 的受欢迎程度可见一斑。经常有人问松哥有没有推荐的 Spring Boot 学习资料?当然有!买松哥书就对了,哈哈。除了书呢?当然就是开源项目了,今天松哥整理了几个优质 Spring Boot 开源项目给大家参考,希望