- @qq_43531669


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
方法一:官方 ISO 直装方法二:PE 辅助安装优点纯净、方便、简单,步骤最少功能全、兼容性极广,可当工具盘缺点功能最少、U 盘格式化方式僵硬需要额外制作 PE 启动盘适合人群只想装一个 Win10、不折腾的人想在一张 U 盘里放多个系统、兼做维护工具盘的人操作系统是装在磁盘里的,而 U 盘同样也是一种存储介质——所以系统也可以装进 U 盘。但大部分 U 盘性能很弱,装完整系统会卡得不行。
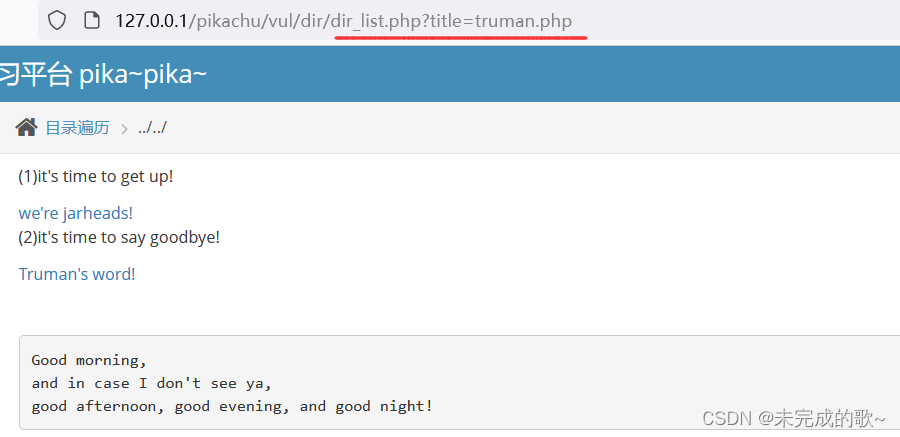
目录遍历(也称:路径遍历、目录穿越、路径穿越)是一种 web 安全漏洞,由于 web 服务器或 Web 应用程序存在配置缺陷,使得攻击者通过利用一些特殊字符(如../)绕过服务器的安全限制,导致网站目录可以被任意浏览,访问任意的文件,比如数据库备份文件、配置文件等,攻击者利用该信息可以为进一步入侵网站做准备。
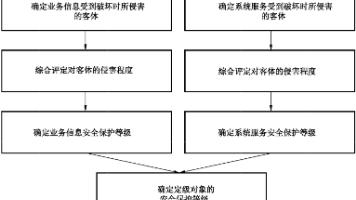
等保,即网络安全等级保护,是指对国家重要信息、法人和其他组织及公民的专有信息以及公开信息,以及存储、传输、处理这些信息的信息系统,实行分等级安全保护;对信息系统中使用的信息安全产品实行按等级管理,对信息系统中发生的信息安全事件分等级响应、处置。等级保护 2.0(简称 “等保 2.0”)是行业内约定俗成的说法,特指依据新版网络安全等级保护标准规范开展相关工作的统称。这一概念伴随《中华人民共和国网络安
当URL中有不存在的文件,PHP就会向前递归解析,当遇到文件路径 /test.png/x.php 时,若 x.php 不存在则会向前解析,判断 /test.png 是否存在,若存在,则把 /test.png 解析为 text.php,若不存在则继续向前解析。最后请求的是 /admin/index.php,成功访问到后台。但我们注意到,url上 /files 没有加后缀 /,而alias设置的 /h
Less 1—10 写的很详细!╰( ̄ω ̄o)后面的会继续更新。
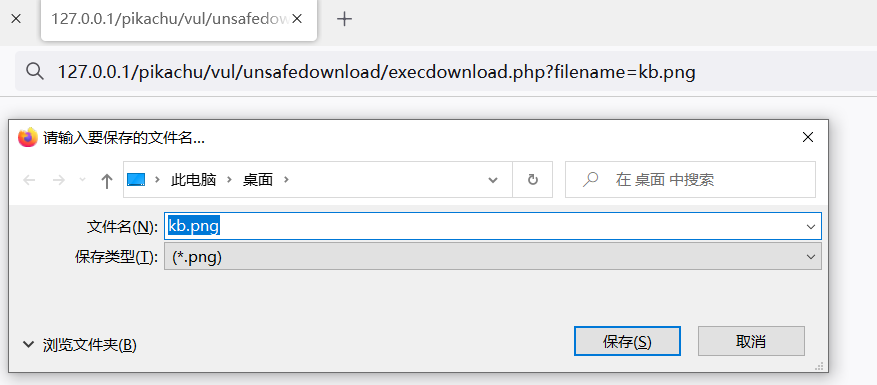
任意文件读取/下载漏洞(Arbitrary File Read/Download Vulnerability),是指攻击者可以通过某些漏洞,绕过应用程序的限制,直接读取或下载应用程序之外的文件。这种漏洞通常是由于应用程序没有对用户输入进行充分的验证和过滤而导致的。攻击者可以通过构造恶意的请求来利用该漏洞,从而读取或下载他们本来无权访问的文件,如密码、私钥、证书等,会提供攻击者更多可用信息,提高被入
交换机侧把连接路由器的接口配置成 Trunk,允许多个 VLAN 标签通过,路由器子接口负责剥离 / 封装 VLAN 标签,完成 VLAN 间路由。对比:Access 单 VLAN 且无标签(指发送无标签),Trunk 多 VLAN 且默认只剥离 PVID 标签,Hybrid 多 VLAN 且标签剥离可以逐 VLAN 自定义。华为静态路由默认优先级是60,数值越小优先级越高。DHCP(动态主机配置
OpenClaw(俗称小龙虾)是 2025 年底推出的开源 AI 智能体,它并非运行在云端的 SaaS 服务,而是部署在你自己的计算机上,适用于任何操作系统。可接入各类主流AI大模型,通过微信、Telegram、飞书、钉钉等常用聊天软件交互,可以一句话远程让它处理邮件、编写代码,处理文件、执行系统命令等实操功能。是 AI 从仅限对话转向自动化执行的热门工具之一。上下文不是静态文件,是运行时拼装的不
OpenClaw(俗称小龙虾)是 2025 年底推出的开源 AI 智能体,它并非运行在云端的 SaaS 服务,而是部署在你自己的计算机上,适用于任何操作系统。可接入各类主流AI大模型,通过微信、Telegram、飞书、钉钉等常用聊天软件交互,可以一句话远程让它处理邮件、编写代码,处理文件、执行系统命令等实操功能。是 AI 从仅限对话转向自动化执行的热门工具之一。上下文不是静态文件,是运行时拼装的不
文章目录前言:一、Docker 概述:1、Docker 简介:2、对比传统虚拟机:二、基本概念:1、镜像(image):2、容器(container):3、仓库(repository)三、Docker 安装第一步:卸载旧版本第二步:更新apt包索引和安装包,以允许apt使用HTTPS存储库:第三步:添加Docker官方的GPG密钥第四步:设置镜像的仓库第五步:更新apt包索引第六步:安装最新版本的