


- @qq_39668099


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
在创建IDEA插件项目时发现 下载kotlin-compiler-embeddable特别慢,然后等待几十分钟然后失败。

#include <WiFi.h>// ssid: Wife name you need to connect;password: Wife passwordconst char* ssid = "123";const char* password ="66666666";void setup() {Serial.begin(115200);// [1] Explanation bel
本文介绍了隐私集合求交(PSI)技术的核心概念与SPU实现方案。课程由隐语技术部张磊主讲,面向隐私计算开发者,详细讲解了SPU中PSI的分层架构、多种协议实现(包括eCdh、PKrt、BC2等)及其优化策略。内容涵盖PSI的分类标准(两方/多方、平衡/非平衡数据集等)、协议流程、性能数据对比,以及SPU的调度架构和开发配置指南。特别强调了不同协议的应用场景和优化方法,如eCdh的曲线优化、PKrt
摘要:华泰保险马姜鑫分享密算技术在车险行业的实践应用。团队自2018年起开创新能源车险生态,实现百万台车辆承保,保费超百亿。车险行业面临数据安全与合规挑战,密算技术(如联邦学习、同态加密)实现"数据可用不可见",平衡隐私与价值。核心应用包括:1)UBI车险精准定价,融合主机厂动态数据与保险公司静态数据;2)非车险创新(如自动驾驶保险),通过加密数据判定责任;3)智能理赔,联合分
摘要(148字) 星绽机密计算远程证明服务通过构建"硬件根信任→TEE环境→应用层"的完整信任链,解决数据要素流通中的信任痛点。该方案基于国际ITS标准框架,采用微服务架构实现多TEE兼容,核心流程包括平台身份验证、应用级JWT令牌签发及跨应用验证。通过自研TE操作系统延伸信任链至应用层,结合密钥管理服务确保数据全流程安全。典型案例展示其在跨域数据流通中的防护能力,未来将向跨云
本文介绍了可信数据空间的接入连接器技术架构与功能。连接器作为可信数据空间的入口枢纽,实现数据提供方与使用方的可信接入,支持跨区域/行业数据流通。核心功能包括身份管理、数据资源管理、数据产品管理、数字合约管理、数据交付和使用控制六大模块,确保数据流通的安全性与合规性。技术架构采用B/S模式,支持轻量化部署和隐私计算集成,具备可视化任务编排和全流程日志存证能力。连接器遵循国家数据基础设施标准,是实现数
本文介绍了数据组件作为标准化数据初级产品的核心概念与应用。主讲人胡承盛阐述了数据组件的三种形态(主态、模态、组合态)及其在金融、医疗等领域的应用案例。课程重点解析了数据组件的四大特性(安全、价值、品质、政策定位)、双层封装体系以及其在解决数据确权难题中的突破性作用。详细展示了数据组件从设计生产到流通使用的全流程,包括5阶段15步骤40工序的生产工艺。目前已在德阳、郑州等多个城市试点落地,实现交易额
摘要:公共数据开发利用的政策体系以安全与发展并重,通过授权运营激活数据价值。政策明确了公共数据范围及开发利用方式(共享、开放、授权运营)。授权运营需协调公共部门、运营机构和市场主体,典型案例包括社保数据、金融数据应用等。关键问题涉及运营规范、收益分配及授权模式选择。AI时代需转向数据治理与能力建设并重,构建高质量数据集,强化安全管控。未来方向是推动数据要素与技术创新融合,实现安全可控的价值释放。(
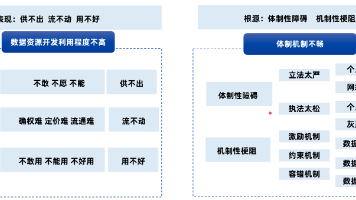
国家数据要素政策已从 “顶层设计” 进入 “落地实施” 阶段,核心是通过 “1333” 体系破解体制机制障碍,以产业、基建、城市转型为抓手,推动数据从 “静态资源” 转为 “动态生产要素”。2025 年起,政策将聚焦试点落地与标准推广,需持续关注实践进展。
本文介绍了如何构建和部署一个集成了Spark、Hadoop和Zeppelin的Docker化大数据分析环境。该环境基于bitnami/spark镜像,通过添加Hadoop 3.4.0和相关配置,构建了一个统一、可移植的开发平台。文档详细说明了Docker镜像的制作过程,包括基础镜像选择、依赖安装、SSH配置、Hadoop安装和环境变量设置等关键步骤。同时提供了完整的Dockerfile内容、目录结