


- @qq_21318849


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
本文以企业财务部与技术部双VLAN组网为例,详细阐述了通过华为交换机配置链路聚合(Eth-Trunk)提升局域网带宽与冗余能力的完整方案。基于手工负载分担模式,实现两台交换机间双链路聚合,总带宽叠加达2Gbps,同时通过VLAN划分保障部门间网络隔离。配置涵盖VLAN创建、端口划分、Eth-Trunk绑定、Trunk放行VLAN等步骤,并通过display vlan、display eth-tru

本文整理了系统分析师(软考高级)考试中计算机系统与体系结构、操作系统等模块的200道精选选择题,涵盖指令执行、存储层次、流水线、Cache、RAID、中断与DMA、多核处理、浮点数表示等核心考点。每题附答案与详细解析,帮助考生系统复习、查漏补缺,提升应试能力。
本文基于华为eNSP模拟器,详细演示了AC+AP架构在中小型企业无线网络中的部署流程。通过构建AC6005与两台AP的拓扑,配置VLAN、DHCP及CAPWAP协议,实现AP自动发现、集中管理与无线终端接入。重点讲解了option 43配置、MAC认证及AP组管理等核心步骤,验证了集中控制、无缝漫游与统一策略的优势,为实际网络建设提供可靠参考。
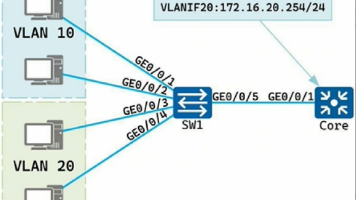
在交换机Core上配置VLAN10与VLAN20的SVI接口及基于全局地址池的DHCP服务,排除172.16.10.1至172.16.10.99地址。SW1上批量创建VLAN10、VLAN20,将接入端口划入对应VLAN,GigabitEthernet0/0/5设为Trunk模式并仅放行VLAN10和20。开启Telnet服务,启用AAA认证,创建本地用户sysadmin(权限15,密码Aaa!@
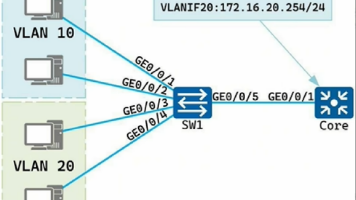
本网络配置基于华为VRP平台,核心交换机Core配置VLANIF10与VLANIF20接口IP及基于接口的DHCP服务,排除172.16.10.1至172.16.10.99地址段,并开启全局DHCP。SW1批量创建VLAN10、VLAN20,接入端口设为Access模式并分配对应VLAN,上联口GE0/0/5配置为Trunk仅放行VLAN10、20。同时,Core开启Telnet服务,采用AAA认
本文系统对比思科与华为eNSP模拟器在基础命令、接口配置、VLAN、路由协议(静态路由/OSPF/RIP/ACL/NAT/DHCP/VRRP/BGP)及排错调试中的命令差异,采用“同一功能、两套命令”对照方式,帮助网络工程师快速掌握双体系切换技巧,适用于CCNA/HCIA备考与实际运维,提升跨平台配置效率。
2019年下半年软考网络管理员上午真题涵盖信息、数据、操作系统、网络协议、硬件原理等内容。试题涉及信息特性、抽样调查、Excel函数、虚拟存储、CPU工作流程、I/O控制方式、文件扩展名、软件著作权、系统启动、操作系统功能、文件属性设置、输入设备、网络共享安全、演示软件、高并发指标、软件可移植性、调制技术、HFC接入、多路复用、TCP/IP分层、路由协议、IP地址分类、子网计算、IPv6空间、IP
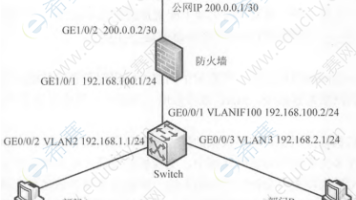
2019年下半年网络管理员真题涵盖交换机配置、VLAN划分、静态路由与PAT地址转换、DHCP服务配置等内容。问题1考查交换机扩展技术及接口模式;问题2解析VLAN创建、三层接口配置及默认路由设置;问题3强调在VLAN层面限制MAC地址学习以增强安全;问题4要求配置防火墙PAT及出口路由。试题二聚焦DHCP工作流程(Discover/Offer/Request/Ack)、三种分配方式(手动、自动、
系统提权(Privilege Escalation)是指攻击者在已获得目标系统一定访问权限的基础上,利用漏洞或配置缺陷,将自身权限从低权限账户提升到更高权限账户的过程。从普通 Web 应用用户提升为操作系统普通用户。从操作系统普通用户提升为管理员(Windows)或 root(Linux)。从受限服务账户提升为系统级账户。提权成功意味着攻击者能够读取敏感文件、安装后门、横向移动,甚至完全控制目标主
本文详细介绍了在CentOS7系统上安装Docker和Docker-compose的完整步骤。主要内容包括:1)卸载旧版本Docker;2)安装依赖工具并配置阿里云镜像源;3)安装Docker CE社区版并设置开机自启;4)配置国内镜像加速器;5)提供两种Docker-compose安装方式(推荐V2插件版);6)针对国内下载慢的情况给出镜像解决方案;7)分享三套常用docker-compose模