- @lightningyang


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
本文档详细介绍了在隔离网络环境下部署Wazuh 4.7.5单节点系统的完整流程。主要内容包括:1)前期准备工作,如权限设置和依赖处理;2)在线环境下载必要资源;3)离线部署步骤,包括配置文件修改、SSL证书生成、各组件(Wazuh Indexer、Manager、Filebeat、Dashboard)安装与配置;4)安全加固措施;5)部署验证方法。适用于全国技能大赛网络安全项目及日常运维场景,提供
中间 CA 作为 PKI(公钥基础设施)体系的 “中间桥梁”,承接根 CA(Root CA)的信任授权,负责向终端设备(如用户、服务器、IoT 设备)颁发证书,可有效避免根 CA 私钥直接暴露,降低根 CA 被攻击的风险,同时实现企业证书的分级管理。操作目的:基于根 CA 的私钥,对中间 CA 的 CSR 文件进行签名,生成中间 CA 证书,并合并根 CA 与中间 CA 证书为证书链文件,确保终端
<think>我们根据要求,需要基于给出的内容生成≤150字的文章摘要。摘要应浓缩核心:网络安全基线加固,针对多种设备配置密码安全策略,包括密码最小长度10位、复杂度四类字符、可逆密文存储、scrypt哈希存储、Enable特权密码,并覆盖统一配置与校验保存。语言精练。</think>针对网络安全基线加固需求,完成了Windows域主机、Linux服务器及网络设备全品类密码
Organization Name []:DubheLjsec# 组织名称(与DC/CA一致)State or Province Name []:Chongqing# 省/州(与DC/CA一致)Common Name []:www.skills.cn# 核心:必须与域名一致。# 显示www.skills.cn.key(密钥)和www.skills.cn.csr(请求文件)即为成功。
域的搭建、用户组管理及四类核心策略(登录横幅、密码安全、访问控制、审计监控)展开。③ 对C:\share文件夹中的paris.jpg文件设置审计,使域内任何用户访问该文件时都会被记录事件日志。(3)配置 2:配置凭据验证、计算机账户管理、安全组管理的审核(注意此处只对成功做审核。② 对"凭据验证"、"计算机账户管理"、"安全组管理"审核策略开启成功事件审核。① 对"登录"、"注销""、""账户锁定
适用于 Windows Server 2022 环境,可直接作为标准域控配置模板,兼顾安全性与可操作性,助力快速构建合规的域环境。按上述步骤创建 client02、ldap、vpn01 用户,分别加入 Client、WEB、VPN 组。ADUC→ 【Users】→ 右键选中【client01】→ 【Add to a group】创建服务之前先固定静态ip和主机名,由于在第一篇中已经设置ip了所以这
crlDistributionPoints = URI:http://www.testpki.com/crl/root.ca.crl.pem # CRL查询地址(HTTP)-rw-------. 1 root root 3456 Nov 18 05:40 private/root.ca.key.pem# 权限应为600。# -------------------------- 中间CA证书扩展属性
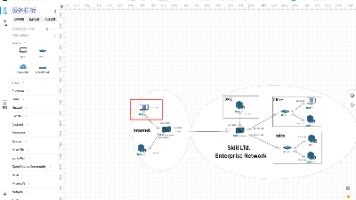
本文介绍了pfsense防火墙的配置操作,主要包括:1)为新增接口opt1、opt2添加流量放行规则;2)通过连接router-pfsense的DoubleNat设备实现内网设备的互联网访问;3)指出未配置网关和DNS的特定设备无法访问外网。操作均在web界面完成,使用天枢平台搭建实验环境。
一、前期比赛环境准备硬件环境主控配置40核80线程、内存128GB;节点服务器2台配置分别为40核80线程、内存256GB,48核96线程、内存256GB;支持多设备拓扑部署。2、软件环境:搭载兼容linux等设备镜像模板。3、网络要求:规划多区域网络(Inside、Office、DMZ、Internet),确保各区域网络互通基础。二、基础环境搭建1、拓扑还原:1:1复刻大赛网络拓扑,划分Inte
本实验在openEuler 24.03上使用OpenSSL完成AES-256-CBC与SM4-CBC对称加解密,验证密钥敏感性、随机盐与PBKDF2派生,并通过zip/7z实战压缩包加密。实验揭示对称加密密钥分发难题,为后续非对称加密做铺垫。