- @A19911511842


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
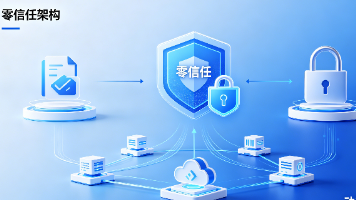
随着企业上云、远程办公、AI应用普及,传统“边界防御”模式(防火墙+VPN)已形同虚设——78%的针对性攻击来自内网横向移动。零信任架构(Zero Trust Architecture, ZTA)以永不信任、始终验证、最小权限为核心,正成为企业应对新型威胁、满足等保2.0与《网络安全法》合规要求的首选方案。传统安全基于“内网可信、外网不可信”的假设,一旦边界被突破,攻击者可在内网自由横向移动,直达
网络安全技术对抗赛(简称为CTF),作为网络空间安全学科的特色赛事,能够极大的提高网络空间安全及相关专业学生的动手及实战能力,弥补传统的课堂教学、课程实验等“重理论、弱技术”的缺陷,快速持续提升学生的专业兴趣和网络安全实战能力。其中,一等奖约占总参赛队伍的7%,二等奖约占总参赛队伍的10%,三等奖约占总参赛队伍的13%,具体获奖名额将在比赛结束后进行核定。Web:主要包括常见的Web应用漏洞利用,
除此之外,本次整治严格规范跨境数据传输行为,明确企业开展数据出境必须完成安全评估、合规备案、风险核验全套流程,严禁私自通过云同步、邮件传输、第三方境外平台等方式,违规传输公民个人信息、行业重要数据、企业涉密业务数据,严防核心数据外流引发的国家安全、行业安全风险。而针对逾期未整改、整改不到位、屡改屡犯、刻意规避监管、私自篡改防护配置的企业,以及存在恶意批量泄露数据、大规模倒卖公民信息的违规主体,将采
针对当前突出的云安全风险,业内专家建议企业从四方面入手,全面提升云安全合规与防护能力,筑牢云安全屏障:一是加强云安全配置管理,组建专业的云安全运维团队,定期开展云配置排查和漏洞扫描,及时修复配置漏洞,规范账号权限管理,实行最小权限原则,设置复杂密码并定期更换,开启账号登录异常提醒功能;三是云服务商安全责任落实不到位,部分小型云服务商缺乏完善的安全防护体系,未及时修复云平台自身漏洞,未提供全方位的安
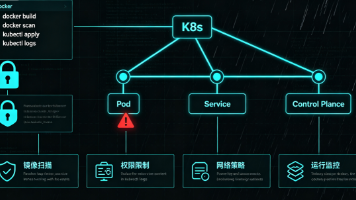
当前互联网企业、政企项目全面拥抱云原生架构,Docker容器、K8s集群凭借轻量化、高弹性、快速部署的优势,已经成为业务部署的主流标准。但绝大多数开发与运维团队过度关注业务迭代速度,严重忽视容器底层安全配置,沿用默认宽松配置、公网未校验镜像、高权限运行模式,导致容器安全漏洞频发。其中容器逃逸、镜像高危漏洞、集群未授权访问、容器横向渗透、恶意镜像植入是最高危的几类风险,一旦被攻击者利用,可突破容器沙
在绝大多数后台管理系统、ERP系统、电商业务、数据中台项目中,Excel批量导入、前端表单批量提交、第三方业务平台批量回调、跨系统数据同步批量新增,是系统日常数据入库的核心渠道,也是脏数据、无效数据入侵的主要突破口。很多开发者在编写批量业务代码时,存在一个普遍且致命的编码陋习:只聚焦业务核心关键字段的非空校验,例如订单ID、商品ID、用户唯一标识、业务单号等刚需字段,认为只要核心数据不为空,这条数
同时,这类服务的目标客群从经验丰富的犯罪分子,转向了犯罪新手、技术水平低下者、对专业黑客攻击心存畏惧的人、渴望走捷径的投机者,通过 “AI 全程包办”“无需任何经验” 等话术,消除潜在犯罪者的恐惧心理。整体而言,2026 年黑客群体对 AI 的追捧,核心并非借助 AI 精进黑客技术,而是为了跳过技术钻研的苦功、走犯罪捷径,而 Vibe Hacking 这种 “不求甚解、盲目行动” 的心态,也正在黑

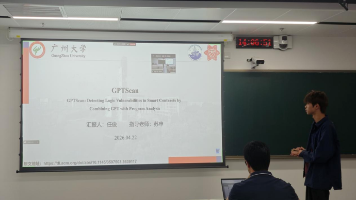
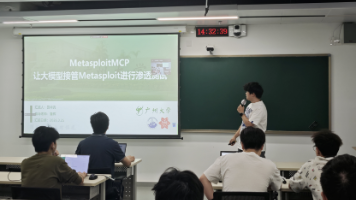
天融信班(3班)汇报的同学是曾静、詹超、罗炜垚,来自天融信的张新、陈峰峰、李泉为主点评老师;2026年3月25日14:00-17:00,第110期方班演武堂在广州大学黄埔校区B2栋博信楼成功举办,绿盟班、海康班、天融信班、安天班、任子行班、启明星辰班、安恒班7个企业冠名教学班的企业导师,以及方班八期全体学生和网安学院部分老师参与了课堂教学。3、冯琦颖老师认为汇报人整个汇报是一次十分精彩的汇报,包括
7月8日,工信部网络安全威胁和漏洞信息共享平台(NVDB)发布安全风险提示,美国AI编程工具Claude Code内置未告知监控机制,可静默回传地域、企业标识等敏感信息,覆盖2.1.91–2.1.196全部版本。该工具底层内置加密域名黑名单,可定向识别国内科创、互联网企业,隐蔽传输手段规避常规流量检测,百余家国内机构存在研发代码、企业信息外泄风险。
任子行班(5班)的汇报同学是张恒、余宇权,来自任子行的潘练为主点评老师;2026年4月22日14:00-16:00,第114期方班演武堂在广州大学黄埔校区B2栋博信楼成功举办,绿盟班、海康班、天融信班、安天班、任子行班、启明星辰班和安恒班7个企业冠名教学班的企业导师,以及方班八期全体学生和网安学院部分老师参与了课堂教学。1、这个项目如果落地的话通常不会选择这么小的模型,落地的话企业会考虑边缘设备的