- @2303_80246058


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
本文深入解析MCP(ModelContextProtocol)底层机制,涵盖小模型兼容方案(通过客户端适配与提示词工程实现格式统一)、模型能力检测逻辑(分级判断:配置覆盖→提供商白名单→本地模型限制)、输出格式错误的容错处理(多策略解析、严格校验、反馈重试闭环),以及重试机制在客户端侧自动执行的流程。文章厘清了Trae体系中各组件角色:大模型决策调用,MCP客户端发现并转发工具请求,MCPServ
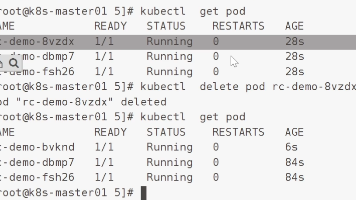
Kubernetes控制器核心功能与Pod控制器详解 摘要:Kubernetes控制器作为集群的"管理控制中心",通过确保实际状态与期望状态一致来维护系统稳定性。核心Pod控制器包括:ReplicationController/ReplicaSet(副本管理)、Deployment(滚动更新)、DaemonSet(节点级部署)、StatefulSet(有状态应用)以及Job/C
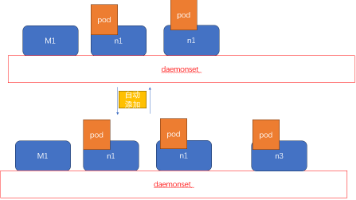
本文介绍了Kubernetes中的几种关键Pod控制器: DaemonSet:确保每个节点运行指定Pod副本,常用于运行集群存储、日志收集等守护进程; Job:负责批处理任务,保证任务成功完成,支持并行执行和重试限制; CronJob:周期性创建Job,适用于定时任务场景。文章还对比了不同控制器的特性,并通过实验演示了它们的使用方法。最后总结了Deployment、RS等控制器的功能差异,以及ku
Kubernetes主节点重启后出现连接问题,可通过以下步骤解决:1)确认主节点服务状态正常;2)检查发现是配置文件问题;3)将主节点/etc/kubernetes/admin.conf文件通过scp复制到从节点;4)在从节点创建.kube目录,移动配置文件并设置权限为600;5)验证kubectl命令可正常执行。该方案通过重新配置kubeconfig文件解决了节点间通信问题。
本文总结了Kubernetes中Service与Endpoints的关键知识点:1)Service与同名Endpoints关联,分为自动(selector匹配)和手动(显式定义)两种方式;2)通过publishNotReadyAddresses属性可暴露未就绪Pod;3)Service工作原理涉及kube-proxy管理iptables/ipvs规则,支持ClusterIP和NodePort类型;

介绍configmap的特点
Kubernetes中的Secret和Downward API是两种重要的资源管理机制。Secret用于安全存储敏感信息(如密码、令牌等),支持多种类型(Opaque、TLS等),可通过环境变量或卷挂载供Pod使用,具有内存存储、加密等安全特性。Downward API允许容器获取自身Pod的元数据(如名称、命名空间、资源限制等),可通过环境变量或文件方式注入,实现应用与环境的动态集成。两者均支持
Kubernetes存储卷与持久化存储摘要 本文详细介绍了Kubernetes中的存储解决方案,包括临时存储卷和持久化存储方案。主要内容涵盖: emptyDir卷:临时存储卷,生命周期与Pod绑定,适用于容器间文件共享和临时数据存储,支持内存介质存储。 hostPath卷:将主机节点目录挂载到Pod,适合需要访问节点本地文件系统的场景,但存在环境一致性和权限管理挑战。 PV/PVC机制:通过持久卷

本文介绍了Kubernetes中StorageClass的概念及其动态存储机制,重点讲解了nfs-client-provisioner的实现方法。StorageClass允许管理员定义存储类型并实现持久卷的动态供给。文章详细说明了NFS服务器的搭建步骤,包括安装、配置和共享目录设置。同时提供了nfs-client-provisioner的Deployment配置、RBAC权限设置以及Storage

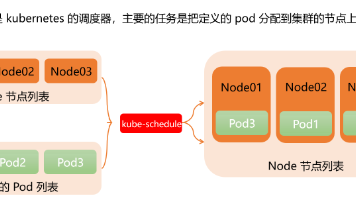
Kubernetes调度器负责将Pod分配到合适节点,主要考虑公平性、资源利用率和效率。调度过程分为预选(过滤不满足条件节点)和优选(按优先级排序)。用户可以自定义调度器并通过schedulerName指定。调度策略包括节点/Pod亲和性和反亲和性,分为硬性(必须满足)和软性(优先满足)策略。硬性策略确保必须条件,软性策略通过权重优化调度选择。这些机制帮助实现灵活、高效的资源分配,满足不同应用场景