- @weixin_58052886


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
跨站脚本攻击XSS(Cross Site Scripting),为了不和层叠样式表(Cascading Style Sheets,CSS)的缩写混淆故将跨站脚本攻击缩写为XSS。恶意攻击者往Web页面里插入恶意Script代码,当用户浏览该页面时,嵌入Web里面的 Script 代码会被执行,从而达到恶意攻击用户的目的。主要在于程序对输入和输出的控制不够严格,导致攻击者在将script代码输入后,
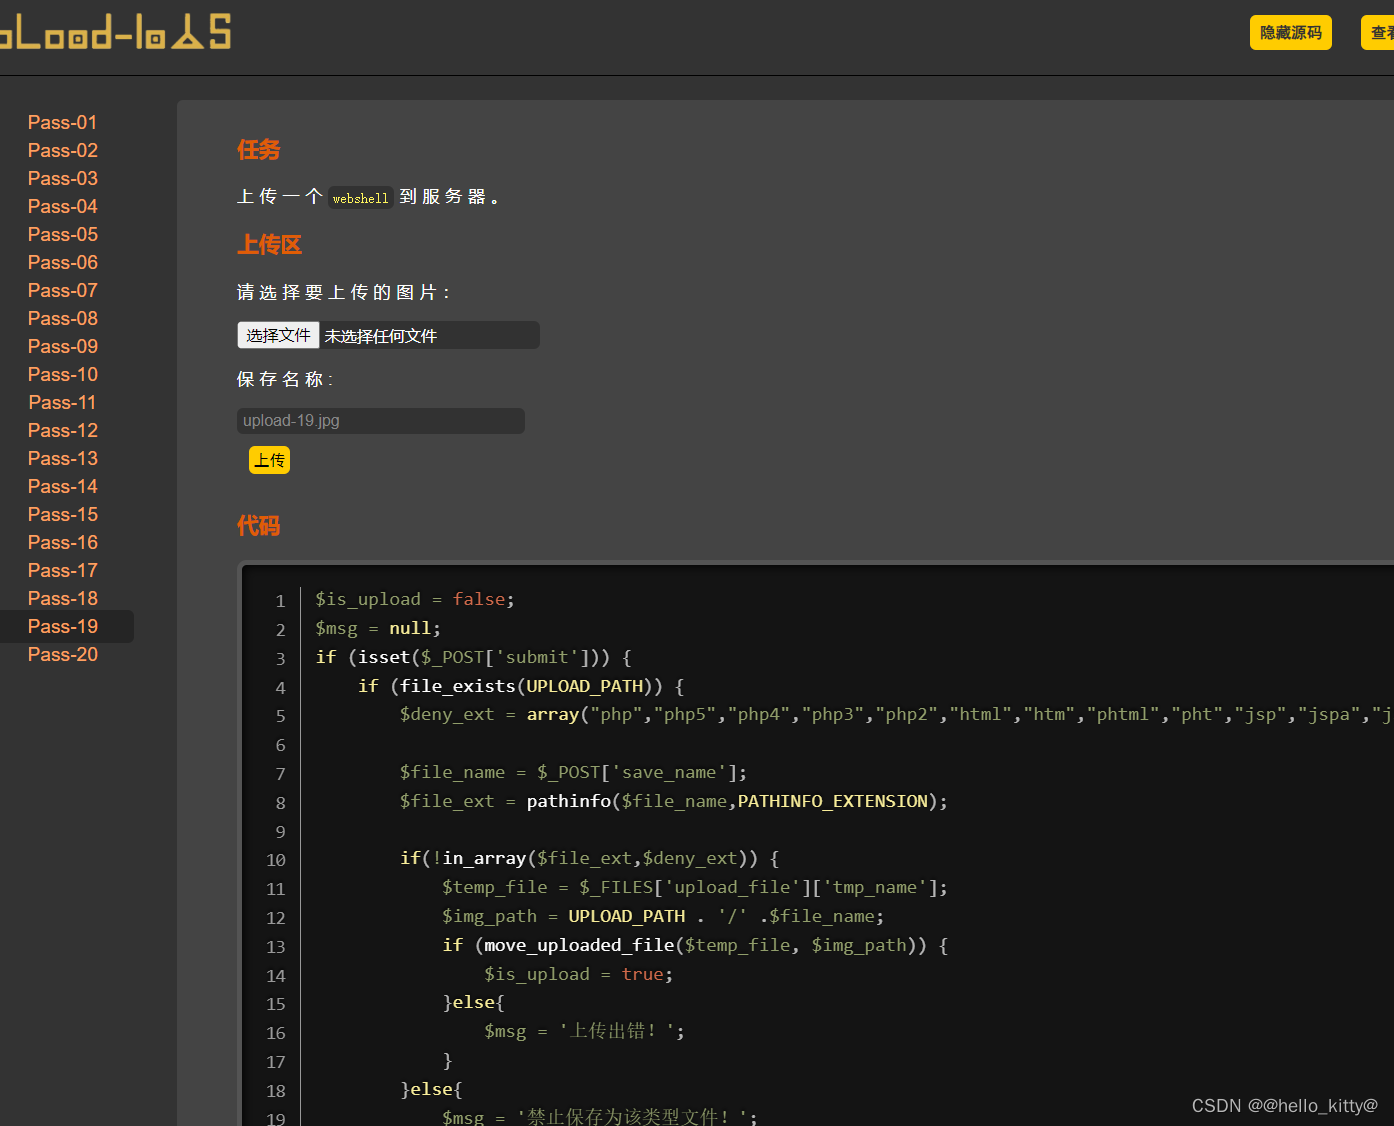
我们发现文件通过$_POST["save_name"]的方式获取并定义保存的文件名,然后对该文件名的后缀进行黑名单验证。点击foward,发现上传成功。此时右键单击复制文件地址,并在浏览器进行访问。此时右键单击复制文件地址,并在浏览器进行访问。删除url链接php后面的多余字符串然后回车,成功获取服务器php信息。修该后缀名jpg为php%00.jpg,然后对%00 进行url编码(post请求需
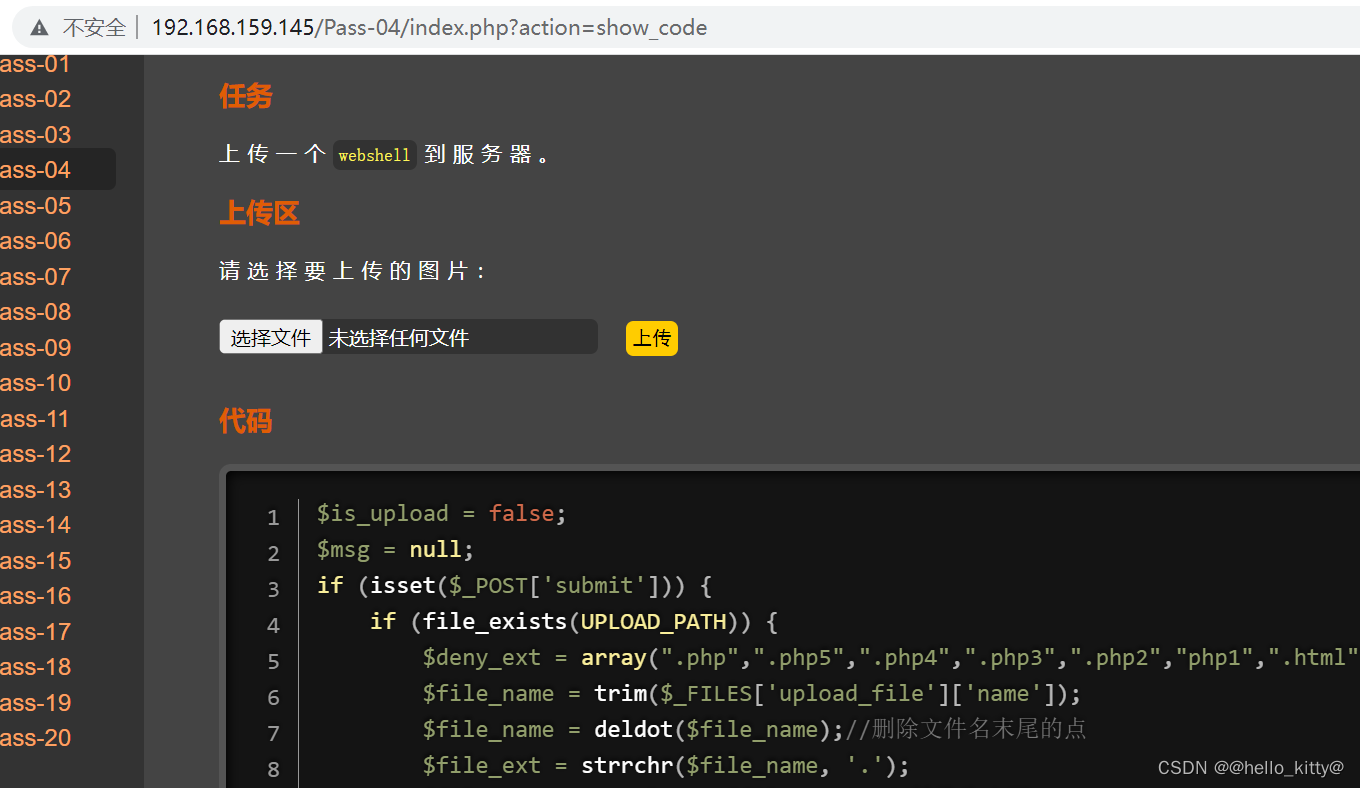
发现黑名单写的很完备,同时字符串的操作很严格。但是我们发现里面没有禁止 .htaccess 类型文件,.htaccess 类型文件是Apache服务器中的一个配置文件,它主要用于相关目录下的网页配置。准备号这两个文件之后,我们便可以进行文件的上传工作了,因为黑名单中不会限制png和.htaccess文件,所以这两个文件都能够成功上传。其中通过 FilesMatch 指令可以指定特定的文件或文件类型
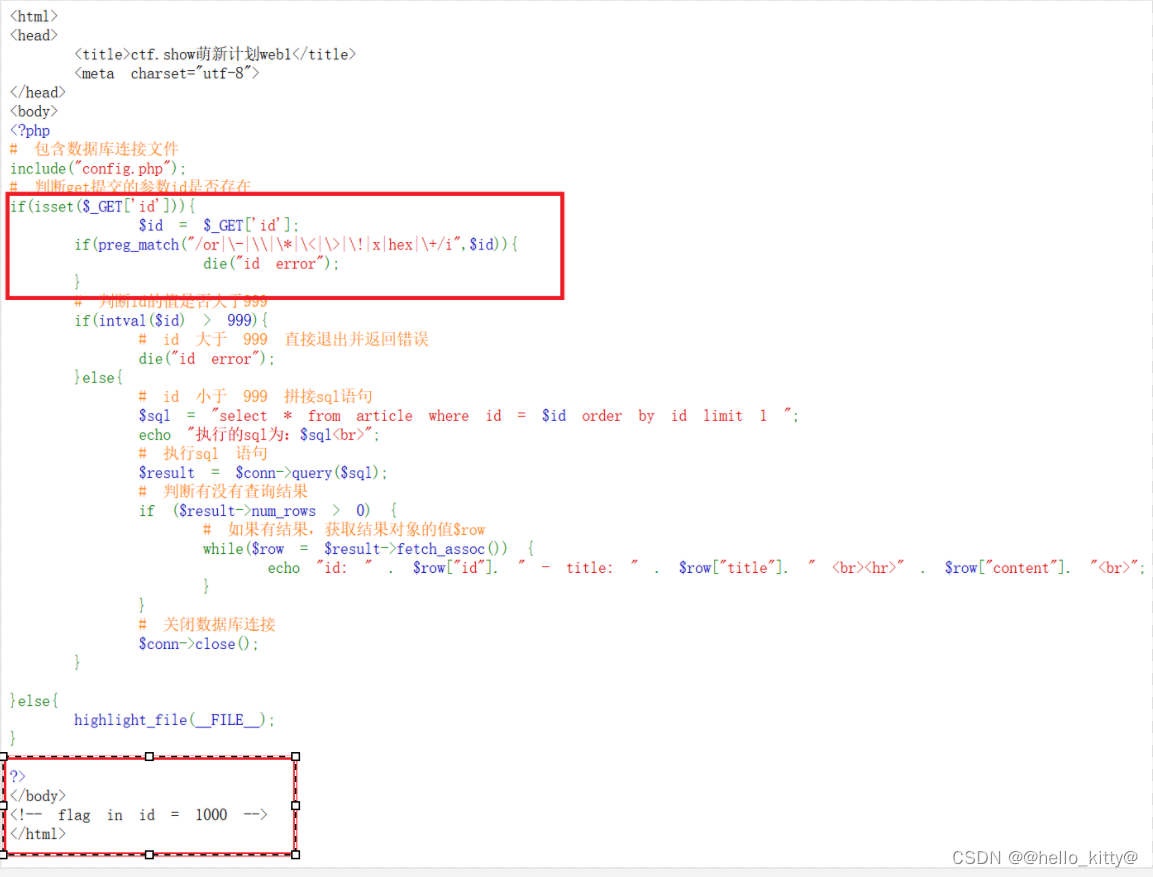
打开链接,进入题目页面,发现代码和web2代码相比运算符过滤条件更为严格(该方式在之前的web关卡中都适用,但是前面关卡对应的解决方式最为简单。