


- @weixin_56537388


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
AppWeb 是一个嵌入式 Web 服务器,基于由 Embedthis Software LLC 开发和维护的开源 GPL 协议。在低于 7.0.3 的 Appweb 版本中,存在与 authCondition 函数相关的逻辑缺陷。使用伪造的 HTTP 请求,可以绕过 和 登录类型的身份验证,(也就是没有传递密码参数),appweb将因为一个逻辑错误导致直接认证成功,并返回session。利用获取

Confluence 是由澳大利亚软件公司 Atlassian 开发的基于 Web 的企业 wiki。Atlassian Confluence 6.14.2 版本之前存在一个未经授权的目录遍历漏洞,攻击者可以使用 Velocity 模板注入读取任意文件或执行任意命令。
set rhost severnaya-station.com---设置:rhosts severnaya-station.com。set payload cmd/unix/reverse---设置payload:cmd/unix/reverse。nmap -p- 192.168.85.130 (-p-:全端口扫描-p3306:仅仅扫描3306端口)set targeturi /gnocertdi
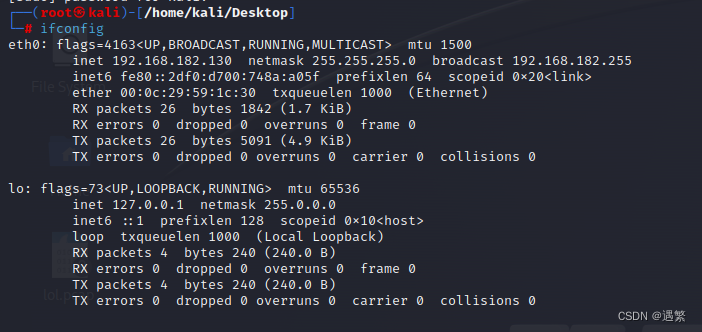
kali收录了这个提取方法的exp,我们把他下载下来存放在kali,再通过http服务,用已经拿到的靶机权限把exp下载到靶机运行。分析:扫出了5个IP,但是1,2,254三个地址是自带的,130地址为kali地址,那么131地址就是靶机地址。这个时候你发现你的用户名有一个$符,这个权限是最低的,当你输入id时显示id=1000,因此我们需要提权。我们此时拿到的是一个伪终端,我们前面拿到的那种才是

Apache APISIX 是一个动态、实时、高性能的 API 网关。Apache APISIX 有一个默认的内置 API 令牌,可用于访问所有 admin API,通过 2.x 版本中添加的参数导致远程执行 LUA 代码。

Apache ActiveMQ 是由美国 Pachitea (Apache) 软件基金会开发的开源消息传递中间件,支持 Java 消息传递服务、集群、Spring 框架等。Apache ActiveMQ 版本 5.x 之前的 5.13.0 安全漏洞,该漏洞由程序导致,不限制代理中可以序列化的类。远程攻击者可利用此漏洞使特殊的序列化 Java 消息服务 (JMS) ObjectMessage 对象执

记使用meltgo进行一次信息收集。进入kali,登录maltego。点击右上角,create a new grash将domain拖到操作界面修改成你想要成你想要查询的域名,然后右击鼠标,选择"all transforms",点击">>" 就会自动开始查询你就可以看到 该域名的子域名,IP地址,DNS服务器,联系人,地址,电话号等等。也可以进行单独查询,或者是对其子域名等进行进一步的
通过此脚本,可以爬取edusrc的目标信息,生成目标字典,为下一步开发自动化测试工具做准备。
,前面装了一个MySQL、试了看到的各种方法都不行,试了一下phpmyadmin发现可以了

