

写文章


- @weixin_46239998


简介
该用户还未填写简介
擅长的技术栈
未填写擅长的技术栈
可提供的服务
暂无可提供的服务
Apereo CAS 4.1 反序列化命令执行漏洞
最后的效果是这样的,笔者电脑问题,没继续了。四、生成加密后的payload。如上图所示,则表明漏洞存在。
Apache-ActiveMQ 反序列化漏洞(CVE-2015-5254)复现
如上图所示即反弹shell成功!二、用docker搭建漏洞环境。然后进入admin目录登录。查看一下目录,发现创建成功。最后点击它,触发命令执行。五、getshell。
软考中级信息安全工程师:计算机网络之子网划分
子网掩码的长度由CIDR表示法表示,例如,/24表示24位的子网掩码。计算子网掩码的方法是:将子网掩码长度的前缀位设为1,后面的位数设为0,然后将二进制数转换为十进制数。了解子网掩码、网络地址和广播地址的计算方法,能够帮助我们正确划分子网,合理利用IP地址空间,优化网络性能,提高网络管理效率,并增强网络的安全性。计算广播地址的方法是:将子网掩码中主机部分全置为1,然后与网络地址进行逻辑或操作。计算
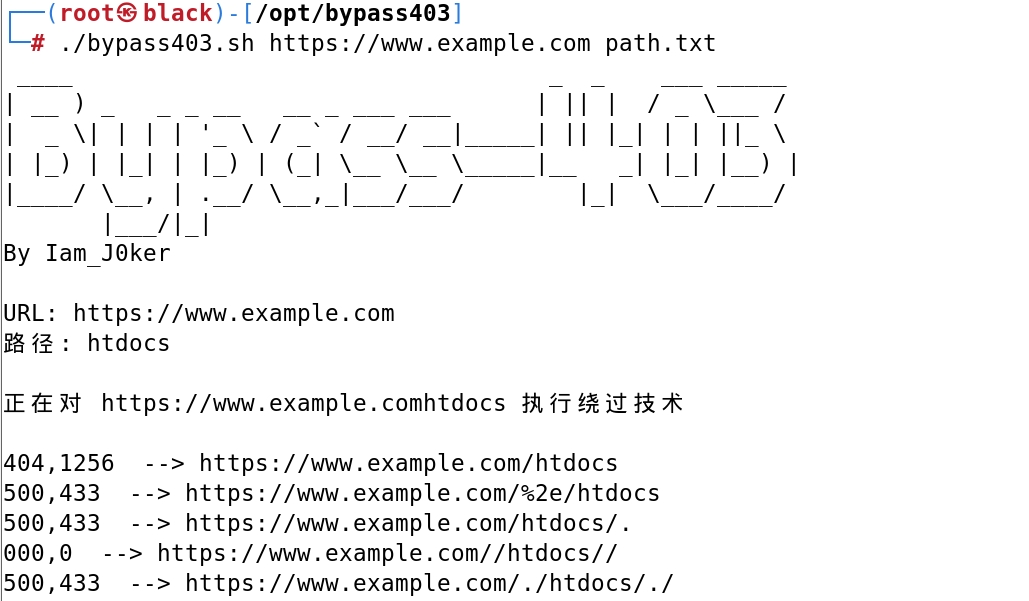
解放双手,批量绕过403
解放双手,批量绕过403
到底了