

写文章


- @qq_63484934


简介
该用户还未填写简介
擅长的技术栈
未填写擅长的技术栈
可提供的服务
暂无可提供的服务
网络安全基础
注入攻击最常见的形式,主要是指Web应用程序对用户输入数据的合法性没有判断或过滤不严,攻击者可以在Web应用程序中事先定义好的查询语句的结尾上添加额外的SQL语句,在管理员不知情的情况下实现非法操作,以此来实现欺骗数据库服务器执行非授权的任意查询或其他操作,导致数据库信息泄露或非授权操作数据表。通常,攻击者通过远程攻击的方式获得root访问权限,或者是先使用密码猜解(破解)的方式获得对系统的普通访
windows注册表详解与操作
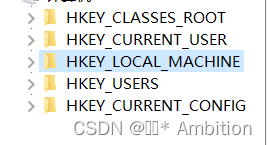
HKEY_CLASSES_ROOT(HKCR):包含文件扩展名与相应应用程序之间的关联信息,以及系统中注册的COM组件和类的信息。HKEY_CURRENT_USER(HKCU):存储当前用户的个人配置信息,如桌面背景、文件夹选项等。HKEY_LOCAL_MACHINE(HKLM):存储计算机的全局配置信息,如硬件、操作系统设置等。HKEY_USERS(HKU):存储每个用户的配置信息,每个用户都有
到底了