- @qq_28776313


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
这是一个用于Linux系统安全检测的Shell脚本,主要针对RedHat和CentOS系统进行三级等保合规性检查。脚本包含10个核心检查模块:1)系统基本信息收集;2)资源使用情况分析;3)用户账户检查;4)身份鉴别安全;5)访问控制安全;6)安全审计配置;7)剩余信息保护;8)入侵防范检测;9)恶意代码防范;10)资源控制安全。检查内容包括密码复杂度、账户锁定策略、特权用户、日志审计、SSH安全
VRRP \VLAN 负载均衡
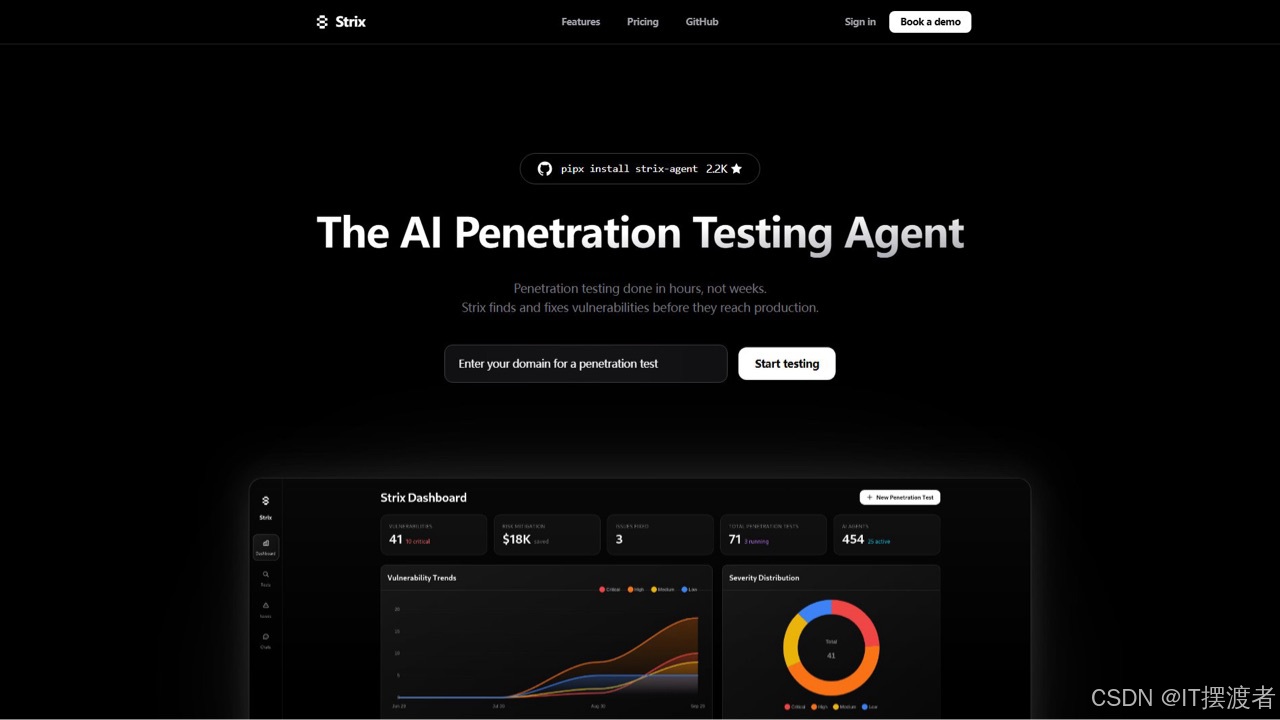
给定目标(代码目录、GitHub 仓库或线上地址),它会启动一组AI Agent ,像真人黑客一样去跑程序、找漏洞、写 PoC 验证,最后输出可直接用于整改的测试报告。截至目前,项目在GitHub 上非常活跃,协议为。结果默认输出到本地的 strix_runs/<run-name> ,包含漏洞标题、严重等级、 CVSS 评分、受影响端点、请求方法、 CVSS 向量及详细描述,可直接用于复现与整改。
trust[Trust(85)] -->|高优先级| dmz[DMZ(50)]│ 内网 │────────►│ 服务器 │────────►│ 互联网 │。内网主机 -->|源IP转换| 防火墙 -->|公网IP| Internet。- 端口映射(NAT Server)优先级高于源NAT(Easy-IP)服务器 -->|端口映射| 防火墙 -->|公网访问| 用户。
给定目标(代码目录、GitHub 仓库或线上地址),它会启动一组AI Agent ,像真人黑客一样去跑程序、找漏洞、写 PoC 验证,最后输出可直接用于整改的测试报告。截至目前,项目在GitHub 上非常活跃,协议为。结果默认输出到本地的 strix_runs/<run-name> ,包含漏洞标题、严重等级、 CVSS 评分、受影响端点、请求方法、 CVSS 向量及详细描述,可直接用于复现与整改。
AIGC(人工智能生成内容)项目是指利用人工智能技术(如深度学习、生成对抗网络、大规模预训练模型等)自动生成文本、图像、音频、视频等多模态内容的系统性工程。AIGC项目基于预训练模型(如GPT系列、扩散模型),通过输入指令或数据自动生成符合需求的内容。生成模型:如Transformer(文本)、扩散模型(图像/视频)、GAN(风格迁移)。多源异构数据接入(文本、图像、音频等),通过清洗、标注和向量