


- @qq_23003811


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
WSO2文件上传漏洞允许未经身份验证的攻击者通过上传恶意JSP文件在WSO2服务器上获得RCE。2、访问上传的文件并执行命令。1、上传恶意JSP文件。

BoidCMS v.2.0.0 存在文件上传漏洞,远程攻击者可通过添加 GIF 头部绕过 MIME 类型检查,执行任意代码。5、上传cmd.php文件,抓包添加GIF头部绕过 MIME 类型检查。6、访问cmd.php上传地址/media/cmd.php成功。2、使用账号密码admin/password登录后台。3、找到文件上传点media。4、制作cmd.php文件。1、后台地址/admin。7
cockpit在2.4.1版本之前存在任意文件上传漏洞,通过在浏览器中打开/install来运行安装。1、访问/install来运行安装,获得账号密码admin/admin登录。2、制作cmd.php文件,上传php一句话木马。4、选择下载的文件,右键复制下载连接。3、查看上传的文件路径,点击下载。5、使用蚁剑等工具进行连接。
Apache Flink 1.11.0中引入的一个更改(也在1.11.1和1.11.2中发布)允许攻击者通过JobManager进程的REST接口读取JobManager本地文件系统上的任何文件。
Struts 2.3.20 - 2.3.28( 2.3.20.3和2.3.24.3除外)当启用动态方法调用时,可以传递可用于在服务器端执行任意代码的恶意表达式。如果返回1001060253718代表代码可执行。通过修改whoami达到任意命令执行。
在 Jorani 1.0.0 中,攻击者可以利用路径遍历来访问文件并在服务器上执行代码。3、执行RCE命令cmd=cat%20/flag获得flag,同样的要填写第一步获取到的Set-Cookie: csrf_cookie_jorani和Set-Cookie: jorani_session。2、构造payload上传RCE参数,此处要填写上一步获取到的Set-Cookie: csrf_cookie

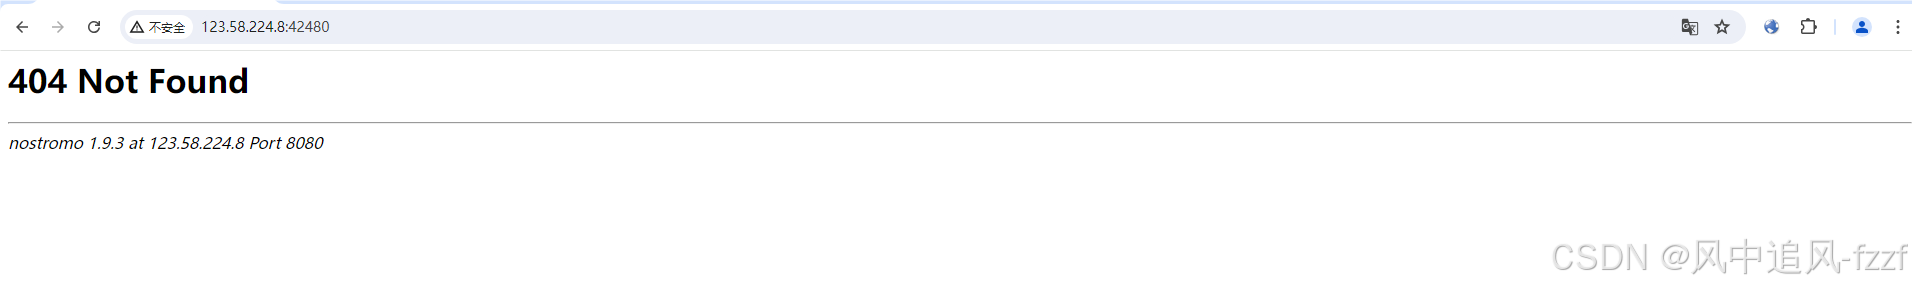
nhttpd(又名 Nostromo 网络服务器)中的目录遍历漏洞允许远程攻击者通过 URI 中的 ..%2f(编码点点斜线)执行任意程序或读取任意文件,在其根目录下访问/..%2flogs/access_log,即可查看log。Nostromo nhttpd是一款简单快速的开源Web服务器,在Unix系统非常流行。
其中 ${} 包围的内容都会被 org.springframework.boot.autoconfigure.web.ErrorMvcAutoConfiguration 类的resolvePlaceholder 方法当作 SpEL 表达式被解析执行,造成 RCE 漏洞。spring boot 处理参数值出错,流程进入 org.springframework.util.PropertyPlaceho
在struts2中,DefaultActionMapper类支持以"action:"、“redirect:”、"redirectAction:"作为导航或是重定向前缀,但是这些前缀后面同时可以跟OGNL表达式,由于struts2没有对这些前缀做过滤,导致利用OGNL表达式调用java静态方法执行任意系统命令。通过修改whoami达到任意命令执行。如果执行66*2计算公式证明漏洞存在。
traggo/server 版本 0.3.0 容易受到目录遍历的攻击。
