


- @qingzhantianxia


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
powershell简介Windows PowerShell是一种命令行外壳程序和脚本环境,它内置在Windows7及其以上的系统中,使命令行用户和脚本编写者可以利用.NET Framework的强大功能。PowerShell无须写到磁盘中,它可以直接在内存中运行,现在我们讨论的多数都时V2版本的powershell,因为V1的功能对我们来说把不够用,后续版本均向前兼容,所以使用v2即可。Powe
感觉自己的知识原来越杂乱,慢慢的进行整理一下,对以往知识进行梳理,才能更好的前进。信息收集信息收集的广度在决定了攻击面的大小,因此要尽可能的收集更多的信息,便于发现漏洞拿下系统权限,在红队信息收集的过程中,与日常挖掘src时进行信息收集的区别并不大,不过日常渗透测试注重于漏洞的发掘,在HW时对拿下系统权限十分看重,因此信息收集时的侧重应当有所不同。域名信息收集给定目标后,要对目标公司的网站进行收集
PVID、VLAN 1、VLAN跳跃攻击,以及Trunk,Access ,相关基线配置,以及部分相关知识
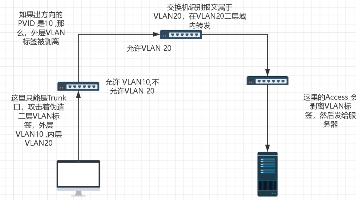
本文结合等保2.0要求,从VLAN规划、设备配置、三层网关、访问控制、二层防护、动态准入、日常运维、审计验证等维度梳理VLAN相关安全要点,同时厘清三层交换机、二层交换机、防火墙在VLAN体系中的分工
简介在一定程度上讲powershell 远程管理类似域Telent或者其他一些老旧的远程处理技术,它会在远程计算机上面执行相关命令,并将结果返回本地计算机,powershell远程管理使用的是针对管理的Web服务(Web Services forManagement,WS-MAN)。WS-MAN是完全基于http或者https进行工作的,是一种对防火墙友好的协议(应该也就是好配置的意思)。微软对W
windows 系统中默认开放许多不安全的端口,而且这些端口在日常工作中可能并不会进行使用,将其进行关闭是比较可行的方法。下面的三个端口可以设置完成后,最后一起进行一次重启。135端口主要用于使用RPC(Remote Procedure Call,远程过程调用)协议并提供DCOM(分布式组件对象模型)服务,通过RPC可以保证在一台计算机上运行的程序可以顺利地执行远程计算机上的代码;使用DCOM可以
windows 系统中默认开放许多不安全的端口,而且这些端口在日常工作中可能并不会进行使用,将其进行关闭是比较可行的方法。下面的三个端口可以设置完成后,最后一起进行一次重启。135端口主要用于使用RPC(Remote Procedure Call,远程过程调用)协议并提供DCOM(分布式组件对象模型)服务,通过RPC可以保证在一台计算机上运行的程序可以顺利地执行远程计算机上的代码;使用DCOM可以
本文主要是对路径穿越漏洞进行学习总结,本身这个漏洞也并不常见,主要是多产生于php的程序。这种类型的攻击强制访问文件、目录、 以及位于 Web 文档根目录之外的命令 或 CGI 根目录。常用来其他读取、写入类漏洞结合。我个人给这种漏洞形成的原因可以分为两类错误配置由于带有中间代理转发性质的功能配置错误程序本身代码存在问题这一点十分好理解,就是代码写的有问题,逻辑简单,没有验证。第一类:文件类参数请
本文主要讲述如何使用msf 进行hash 传递以及遇到的一些问题
本文这周刚入手新笔记本,win11的系统,又懒得换成win10 在使用vmware时遇到以下问题。 1. 未能启动虚拟机;2. 虚拟机无法挂起;3. VMware-Workstation 不可恢复错误:(vcpu-0)。使用网上的各种方法都没有用也无法解决,最后通过安装16.2.5,所有问题都没了,,,,。所以别先各种尝试,首先检查你下你的vmware的版本,也是无语啊,搞了好久还。