- @m0_61703951


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
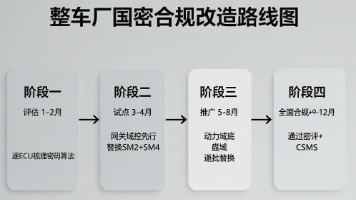
法规不会等你准备好。密评不通过就是通不过,CSMS驳回就是驳回,不存在"再给我三个月"这种事情。如果你现在手里有一款2027年计划上公告的新车型,2026年就是你启动密码合规建设的最后窗口期。做汽车安全的兄弟们,你们公司走到哪一步了?CSMS证拿了吗?密评自测过没?有没有在合规上被审过"补课"的?来评论区交流真实的踩坑经验 👇。
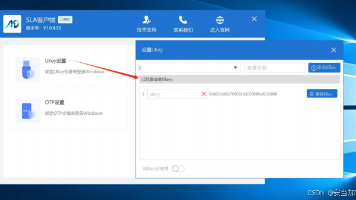
在等保2.0全面落地的今天,大多数企业已部署防火墙、EDR、日志审计等纵深防御体系。。尤其在的环境中(如监控室、工控机房、财务内网终端),这一风险被进一步放大。
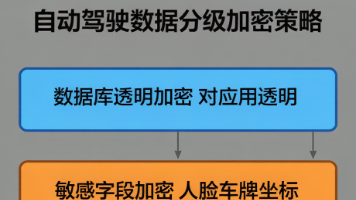
自动驾驶数据安全不是一个技术项目,而是一个持续运营的体系。这些新数据,谁来保护?你们公司自动驾驶数据的"安全欠账"有多少?是先做了加密还是先做了脱敏?数据跨境这块有没有被合规卡过脖子?评论区来聊聊真实情况 👇。
Kubernetes 凭据管理绝非简单的“换个地方存密码”,而是一项涉及架构设计、安全策略、运维流程和合规要求的系统工程。单纯依赖 K8s Secrets 已无法满足现代企业的安全需求。通过引入 SMS 凭据管理系统,结合 Sidecar 或 CSI Driver 等集成模式,企业可以构建一套动态、可审计、自动化的凭据治理体系,从根本上降低凭据泄露风险。更重要的是,这种架构转变推动了 DevSec
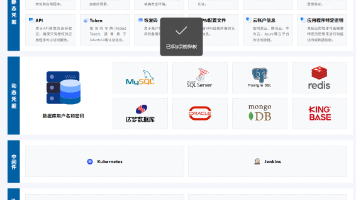
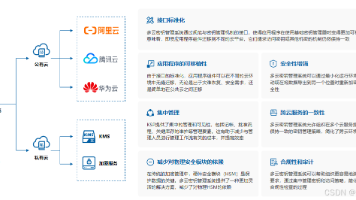
在多云时代,数据流动是常态,安全协同是刚需。依赖各公有云独立的KMS,只会导致加密碎片化、管理复杂化、合规风险化。唯有通过企业级KSP密钥管理系统,构建“统一策略、统一密钥、统一流程跨云数据无缝加解密密钥全生命周期可控国密合规与国际标准兼顾安全与业务敏捷性兼得未来的云安全,不是“各云自保”,而是“中心可控、边缘协同。
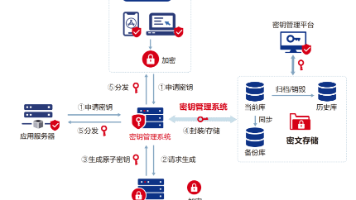
云原生数据库加密解决方案 随着企业上云和微服务化转型,传统数据库加密方案面临三大挑战: 微服务架构下数据访问入口分散; Kubernetes动态环境导致传统代理不适配; 密评合规要求字段级加密和国密算法支持。 本文提出基于集中式加密网关的解决方案: 部署方式:支持集群外独立部署或集群内DaemonSet 功能特性:零代码改造、策略集中管理、密钥统一托管 合规优势:满足SM2/SM3/SM4国密算法
摘要:微服务架构下,传统静态脱敏存在策略不一致、代码侵入等问题。API网关作为统一入口,可实现动态脱敏,根据不同用户角色(如客服、风控)实时调整敏感数据展示(如手机号掩码)。关键技术包括:多维敏感字段识别(字段名+正则+数据指纹)、RBAC策略模型、流式响应处理。通过缓存、预编译等优化,延迟可控制在2ms内,满足GDPR和等保2.0要求。方案选择需平衡灵活性(自研)与成本(开源/商业),最终实现智
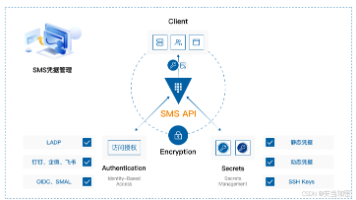
在 DevOps 时代,API 密钥的本质已从“访问凭证”升维为“执行权限”。我们不能再用管理“密码”的思维去管理它——必须像管理用户账号一样,赋予其生命周期、权限边界与行为审计。SMS凭据管理系统 提供的,正是一套动态化、最小化、自动化的现代密钥治理体系。它让开发者专注于业务创新,而将权限安全交给平台自动守护。真正的安全,不是藏起钥匙,而是确保每把钥匙只能打开该开的锁,且用完即毁。
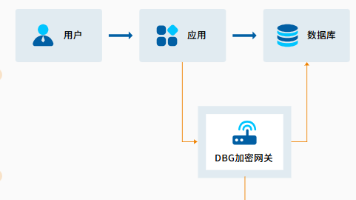
云原生数据库加密解决方案 随着企业上云和微服务化转型,传统数据库加密方案面临三大挑战: 微服务架构下数据访问入口分散; Kubernetes动态环境导致传统代理不适配; 密评合规要求字段级加密和国密算法支持。 本文提出基于集中式加密网关的解决方案: 部署方式:支持集群外独立部署或集群内DaemonSet 功能特性:零代码改造、策略集中管理、密钥统一托管 合规优势:满足SM2/SM3/SM4国密算法
摘要: 企业面临多云环境下数据库加密的密钥管理难题,不同云厂商KMS导致密钥分散、审计割裂和合规风险。通过自建统一KSP(密钥服务代理)系统,实现密钥分层架构(根密钥存储在本地HSM/TCM)、多云透明代理(兼容各云KMS接口)及国密算法支持,最终达成全局密钥管控、自动化轮换和统一审计。该方案特别适合跨中国+海外业务的中小企业,兼顾密评/GDPR合规与成本效益,运维效率提升70%。真正的云安全在于