

写文章


- @hyjcking


简介
该用户还未填写简介
擅长的技术栈
未填写擅长的技术栈
可提供的服务
暂无可提供的服务
全网最详细的渗透测试靶机实操步骤——vulnhub靶机实战(二)raven1
接下来使用kali的dirb爆破目录,发现了wordpress目录,说明网站使用了wordpress建站,所以我们一会可以使用wordpress的克星wpscan来扫描。扫描到两个用户名,steven和michael,接下来我们使用hydra对michael用户的ssh密码进行爆破,这里我们使用rockyou.txt字典。尝试了一下sudo提权,发现需要密码,切换目录并查看,命令:cd /var/
全网最详细的渗透测试靶机实操步骤——vulnhub靶机实战(四)venom1 这台靶机步骤让你充分了解反弹shell的原理及用法
这台靶机结合了很多渗透测试的知识,可以让你充分了解反弹shell的原理及用法
全网最详细的渗透测试靶机实操步骤——vulnhub靶机实战(六)covfefe [简单的利用缓冲区溢出提权]
然后我们去访问.ssh目录,发现了三个文件,这三个文件分别对应着公钥、已接受的认证公钥、公钥,我们用kali自带的游览器将三个文件全部下载下来查看。这里发现了几个主要目录robots.txt和.ssh,我们先访问robots.txt,发现有三个目录,依次访问,在第三个目录中找到flag1。找到了usr目录里可读可写可执行的文件read.message,然后./运行它,发现需要我们输入正确的用户名,
全网最详细的渗透测试靶机实操步骤——vulnhub靶机实战(三)w1r3s-101
在游览器中输入上面的url,页面没有回显,但是可以肯定的是这个php文件是存在的,可能是因为这个网站的cms经过二次开发导致目录结构发生改变,所以无法访问通,所以我打算使用curl对参数urlconfig进行urlencode编码。接下来我们只需要破解这段密文即可,把拥有密码的几个用户全部保存到pass.txt文档上(在桌面创建一个),然后命令:john pass.txt跑出密码。接下来的步骤就很
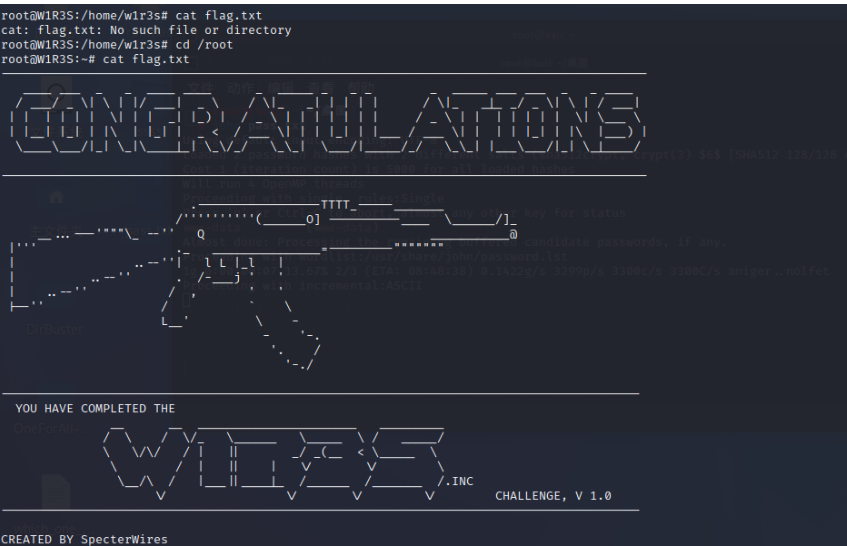
到底了