- @OPHKVPS


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
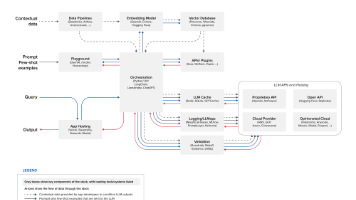
在当代LLM架构中,端点泛指任何允许用户、应用或服务与模型交互的接口。它负责接收请求、处理提示并返回响应。推理API(处理提示生成输出)模型管控界面(更新/微调模型)性能监控仪表盘插件/工具执行端点(连接数据库、外部服务等)这些端点共同构筑了LLM与企业内部系统的连接桥梁。核心问题在于:多数端点设计之初仅为支持实验或快速上线,而非长期安全运营。它们往往监控缺失、权限过大,并在无人监管的状态下长期运
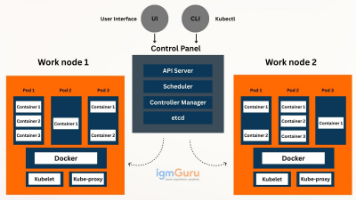
runC 是一款轻量级、命令行式的容器运行时,同时也是开放容器倡议(OCI)的参考实现。创建容器进程配置 Linux 命名空间(namespaces)设置挂载点(mounts)管理控制组(cgroups)Docker、containerd、Kubernetes 等上层工具均通过调用 runC 来启动和运行容器。容器隔离并非绝对安全边界。runC 作为底层运行时,其安全直接影响整个容器生态。
DockerDesktop在Windows和macOS系统上曝出高危漏洞(CVE-2025-9074),即使开启增强容器隔离功能,攻击者仍可通过恶意容器入侵主机系统。该SSRF漏洞允许容器直接访问Docker引擎API,攻击者能挂载主机C盘并获取敏感文件,Windows系统风险尤其严重。虽然macOS因额外隔离机制风险较低,但攻击者仍可能植入后门。安全专家已发布PoC验证漏洞危害,Docker官方
摘要:现代企业安全验证面临技术割裂困境,各类工具各自为政,无法有效协同应对攻击链。传统验证模式已无法满足需求,需整合攻击者、防御者和风险三大视角。Agentic AI通过自主任务管理重塑安全验证,但其效能取决于情境感知能力,需要统一的安全数据织物提供资产、暴露和控制措施等实时数据支持。安全验证正从周期性测试转向持续自主验证,Picus Security等创新企业已开始引领这一转型。未来验证系统将能
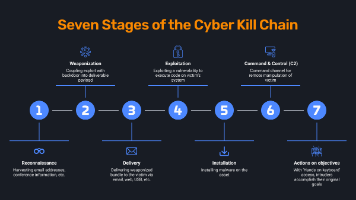
摘要:现代企业安全验证面临技术割裂困境,各类工具各自为政,无法有效协同应对攻击链。传统验证模式已无法满足需求,需整合攻击者、防御者和风险三大视角。Agentic AI通过自主任务管理重塑安全验证,但其效能取决于情境感知能力,需要统一的安全数据织物提供资产、暴露和控制措施等实时数据支持。安全验证正从周期性测试转向持续自主验证,Picus Security等创新企业已开始引领这一转型。未来验证系统将能
Swimlane公司推出由"深度Agent"驱动的AI安全运营中心(AISOC),实现安全运营从被动到主动的范式转变。该方案通过自主Agent处理复杂认知任务,同时保持透明度和可审计性,内置100多篇知识库文章和可信防护机制。相比传统LLM辅助工具,新型Agent具备实时监控、自主响应能力,微软、谷歌等厂商也纷纷布局Agent技术。Swimlane的架构包含调查响应和方案生成两
摘要:ModelScope MS-Agent框架存在严重命令注入漏洞(CVE-2026-2256,CVSS 9.8),允许攻击者通过精心构造的输入诱导AI执行任意系统命令。漏洞源于Shell工具对不可信输入处理不当,黑名单过滤机制易被绕过。攻击者可结合提示注入技术实现系统接管,影响包括数据泄露、系统破坏等。目前官方尚未发布补丁,建议采取沙箱隔离、最小权限、禁用Shell工具等缓解措施。该漏洞凸显了
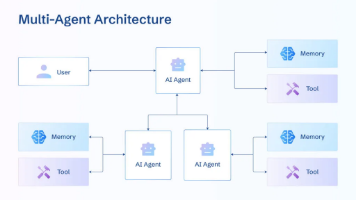
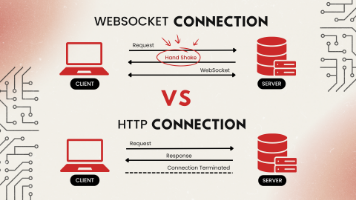
OpenClaw(原Clawdbot/MoltBot)AI框架被曝高危漏洞,攻击者可通过恶意网站静默接管本地运行的AIAgent。该框架因快速集成开发工具/文件系统访问功能而广受欢迎,但其WebSocket网关存在致命设计缺陷:允许浏览器JS暴力破解本地连接密码且无防护措施。成功入侵后,攻击者可窃取代码/凭证/邮件并执行任意命令。开发团队已紧急发布补丁(2026.2.25+),建议立即升级并实施严
谷歌Chrome浏览器的GeminiLive功能存在高危漏洞(CVE-2026-0628),恶意扩展可劫持该特权组件,在用户打开侧边栏时无需交互即可窃取摄像头/麦克风访问权限、本地文件及屏幕截图,还能发起高可信度钓鱼攻击。漏洞源于Chrome对declarativeNetRequest API的处理缺陷,使普通扩展能在特权WebView中执行恶意代码。谷歌已发布补丁(Chrome 143.0.74
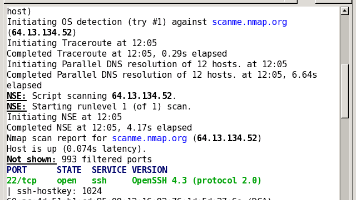
Kali Linux(Offensive Security维护)于2026年1月正式推出AI辅助渗透测试集成。通过Anthropic的(Sonnet 4.5模型)和开源,安全专家只需用自然语言描述任务(如“扫描scanme.nmap.org端口并检查是否存在security.txt文件”),Claude即可自动解析意图、规划步骤、调用Kali工具链、执行命令并迭代优化,全程无需手动敲终端。