


- @2302_79932868


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
工具性质:开源工具,项目地址为。基本原理:先判断目标可能使用的CDN加速厂商,然后通过IP库筛选出可能的地址段,再在设定的范围内进行扫描。扫描出符合开放端口的IP后,访问这些IP查看是否有关键字,将符合结果的IP保存下来,以此来找出绕过CDN后的真实IP。使用方法:首先通过相关工具查询目标网站的CDN服务商,再获取服务商的IP服务范围并填写进fuckcdn相关目录下的ip.txt中。接着修改目录下
比如在用户登录后,服务器生成一个 token 给客户端,客户端后续请求携带该 token ,服务器通过验证 token 来识别用户身份、授权访问资源等。csrf_token :一般是在服务器端为每个用户会话生成一个唯一的随机字符串,在HTML表单中以隐藏字段形式存在,或通过 JavaScript 获取后添加到请求头部,随表单或请求一起发送到服务器进行验证。csrf_token :通常与特定的表单或
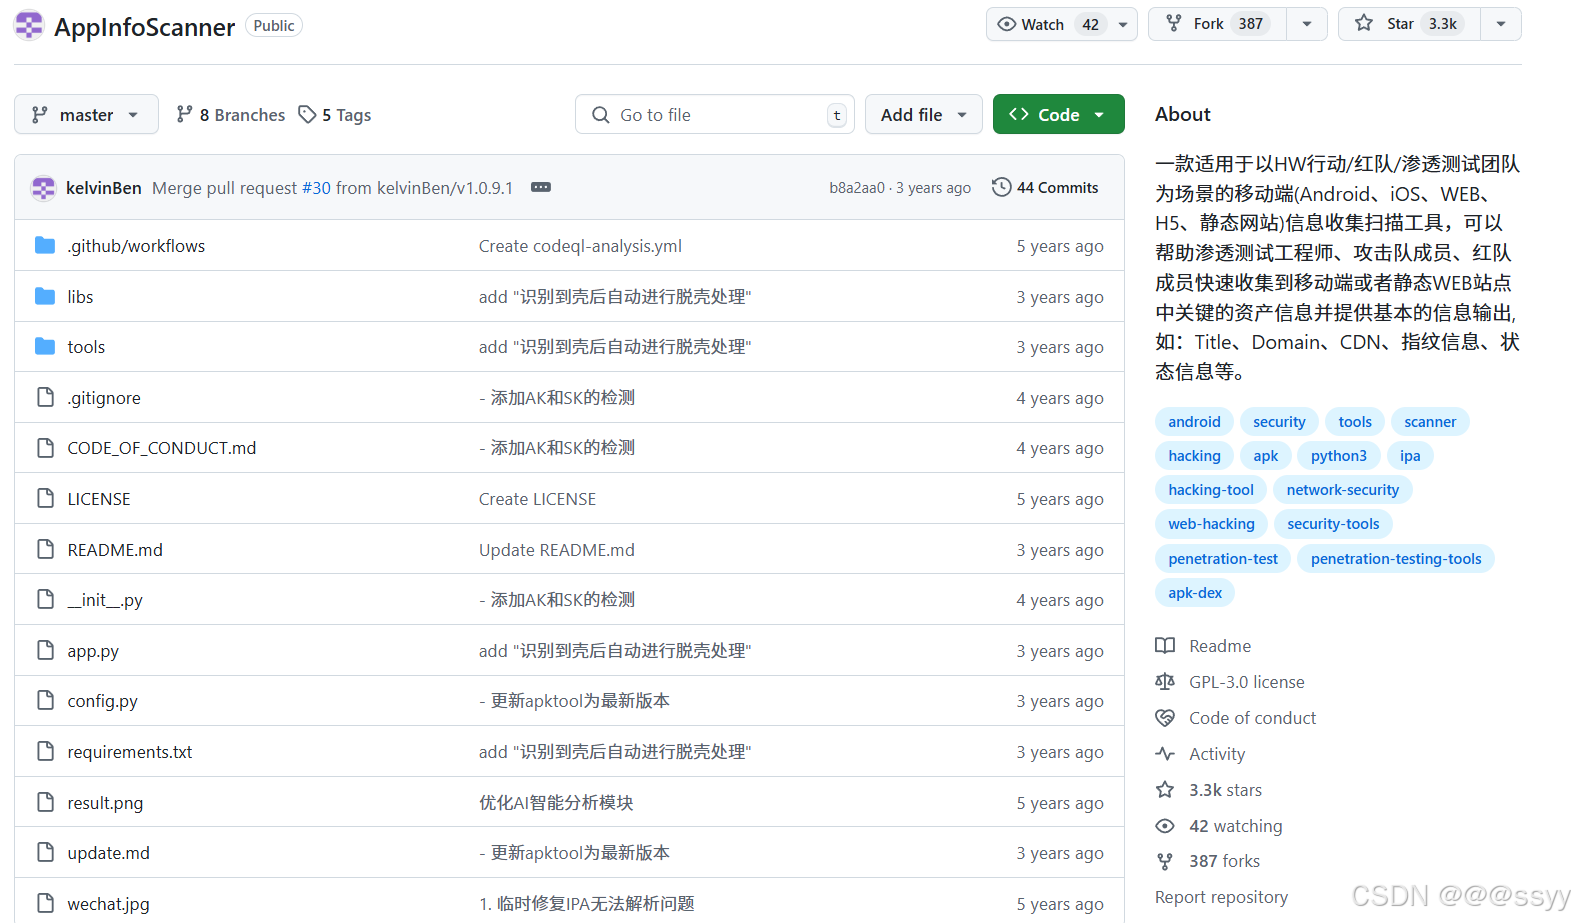
其他功能:支持目录级别的批量扫描,具备简单的AI识别功能,可快速过滤三方URL地址,能进行Android加固壳、IPA官方壳的检测,还添加了国际化语言包,可一键对APK文件进行自动修复,识别到壳后自动进行脱壳处理。- 多平台支持:可对Android、iOS、WEB、H5和静态网站进行信息收集,能处理DEX、APK、IPA、MACH - O、HTML、JS、Smali、ELF等多种文件格式。- 签名
本文介绍了使用VMware虚拟机搭建漏洞靶场的完整步骤:1)安装Linux系统(推荐Ubuntu/Kali);2)配置国内镜像源和Docker环境(推荐使用LinuxEnvConfig自动化脚本);3)下载Vulhub靶场源码;4)通过docker-compose命令启动靶场。特别提供了国内镜像源配置方法、Docker安装指南以及靶场访问方式(通过docker ps查看端口),并附有工具脚本和源码
PHP的$GLOBALS超全局变量存在严重安全隐患,当用户输入直接赋值给$GLOBALS时,会导致任意全局变量覆盖漏洞。典型攻击场景包括:1)通过覆盖$is_admin等权限变量实现未授权访问;2)修改数据库配置$db_user/$db_pass导致数据泄露;3)篡改$file_path实现任意文件读取。漏洞根源在于未过滤用户输入直接操作$GLOBALS数组。修复方案:1)严格限制可操作参数白名单
PHP弱类型比较漏洞及修复指南 摘要: 本文详细解析了PHP中弱类型比较(==)与严格比较(===)的差异及潜在安全风险。弱比较会强制类型转换导致反直觉结果(如"123abc"==123为true),而严格比较要求类型和值都相同。文章通过大量代码示例展示了MD5哈希碰撞、strcmp数组绕过、switch自动转型、in_array误匹配等典型漏洞场景,并提供了以下关键修复建议:
本文总结了PHP开发中常见的安全漏洞及防护措施,主要包括: 文件上传漏洞:未校验文件类型直接上传,可导致木马执行。修复方案包括白名单校验、重命名文件、禁止目录解析PHP等。 目录遍历漏洞:可控路径参数可读取系统敏感文件。应限制open_basedir、使用realpath规范化路径、检查路径前缀。 文件操作漏洞(读取/删除/下载):可控路径参数可操作任意文件。需固定操作目录、过滤特殊字符、校验真实
PHP代码执行与命令注入漏洞分析 摘要:本文详细分析了PHP中常见的代码执行与命令注入漏洞。代码执行漏洞主要源于eval()、assert()、preg_replace/e修饰符等危险函数对用户输入的不当处理,攻击者可借此执行任意PHP代码。命令注入漏洞则发生在system()、exec()等函数直接拼接用户输入执行系统命令时,攻击者通过命令分隔符注入恶意指令。文章列举了各漏洞的利用方式和修复方案
PHP安全防护体系由全局配置、代码过滤和流量防护三层构成:php.ini作为底层防线,通过open_basedir限制目录访问、disable_functions禁用高危系统命令函数、关闭allow_url_include防止远程文件包含;代码层采用类型校验、filter_var过滤、预编译防SQL注入、htmlspecialchars防XSS、escapeshellarg防命令执行;最外层通过W
《JavaScript前端安全审计与风险防范》 摘要: JavaScript作为网页前端核心脚本语言,承担着动态交互、数据处理等关键功能,但其完全暴露的特性带来了显著安全风险。本文系统梳理了JS安全审计四大维度:1)源码中的资产信息泄露(接口路径、管理后台);2)硬编码敏感信息(账号密码、API密钥);3)危险函数引发的XSS/SSTI漏洞;4)业务逻辑绕过(校验规则、加密算法)。重点分析了文件上