

写文章


- @xy_wjyjw


简介
该用户还未填写简介
擅长的技术栈
未填写擅长的技术栈
可提供的服务
暂无可提供的服务
empirecms 文件上传漏洞 (CVE-2018-18086)
在桌面新建php文件,把后缀名修改为mod,写入这句话。在虚拟终端输入dir /tmp 查看flag。系统——数据表与系统模型——导入系统模型。上传之后点击马上导入,并导入成功。访问网页,发现空白,说明添加成功。empirecms 文件上传。用蚁剑连接,添加成功。

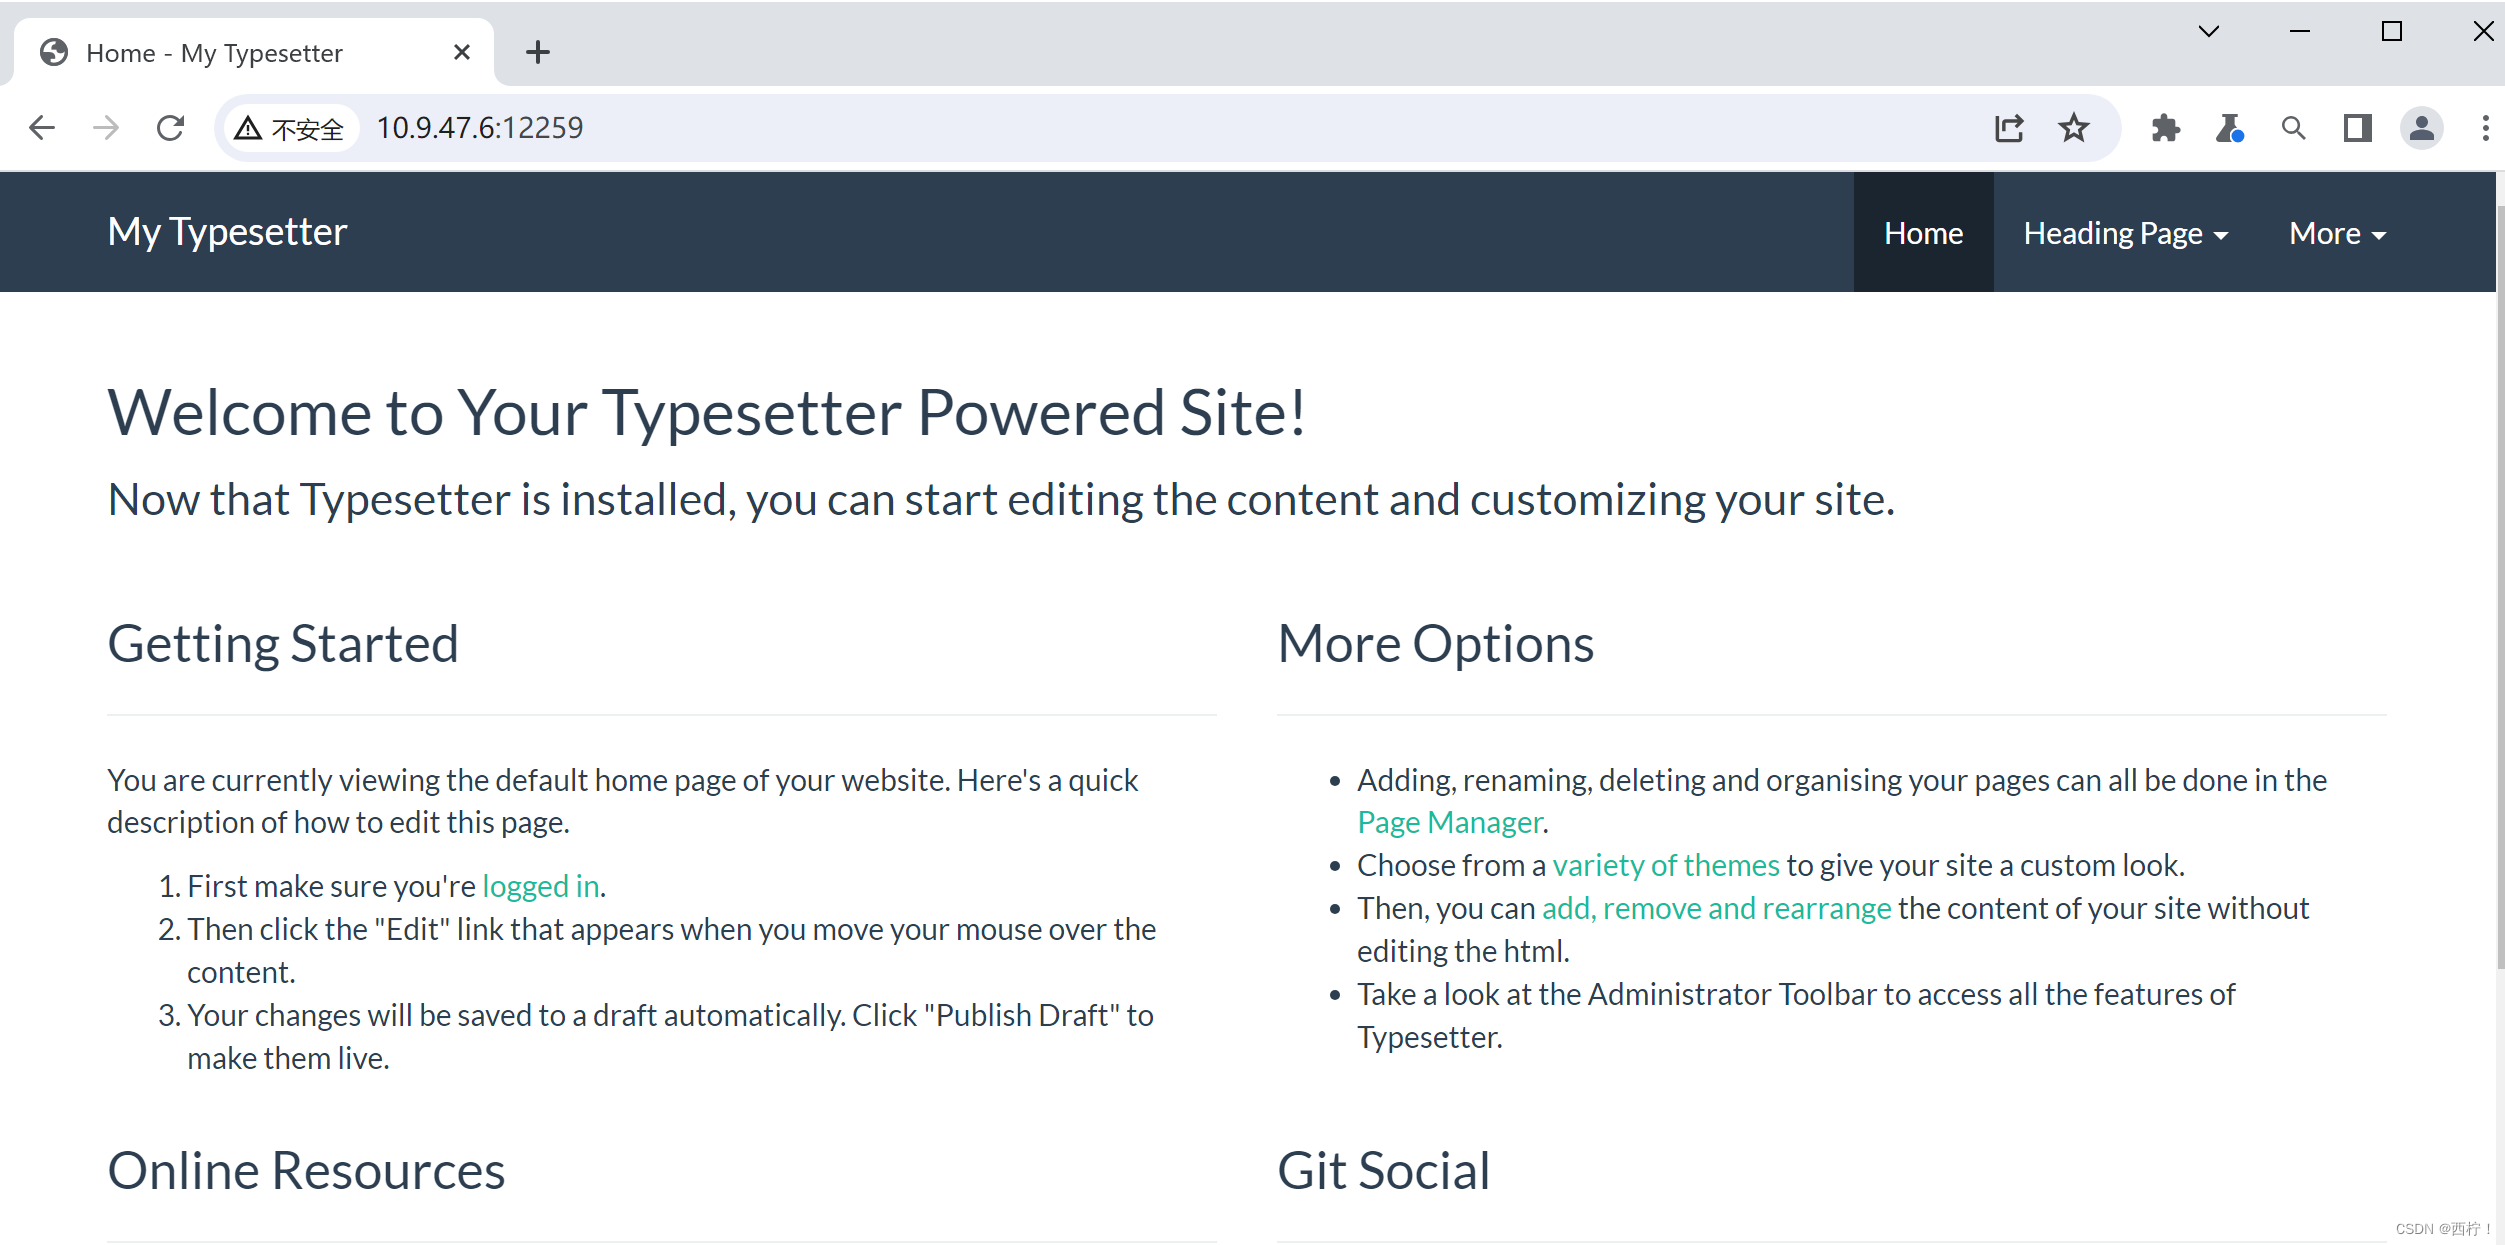
typesetter 文件上传漏洞 (CVE-2020-25790)
点击登录,进入后台输入用户用户名和密码(admin:admin)打开虚拟终端,输入命令(dir /tmp),查看flag。点击Heading Page——Child Page。现报错,报错内容是permission denied。点击已上传的文件,点击Upload files上传。双击yjh.php,发现页面为空,说明注入成功。在桌面把yjh.php压缩成zip文件。url在蚁剑中连接,连接成功。
渗透测试——信息收集
信息收集是在做渗透时找尽可能的多的信息,为之后的渗透做铺垫。信息收集的方法有很多比如,页面、真实的IP、域名/子域名、敏感目录/文件、端口探测、CMS指纹识别、操作系统识别。
到底了