- @xiaofan23z


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
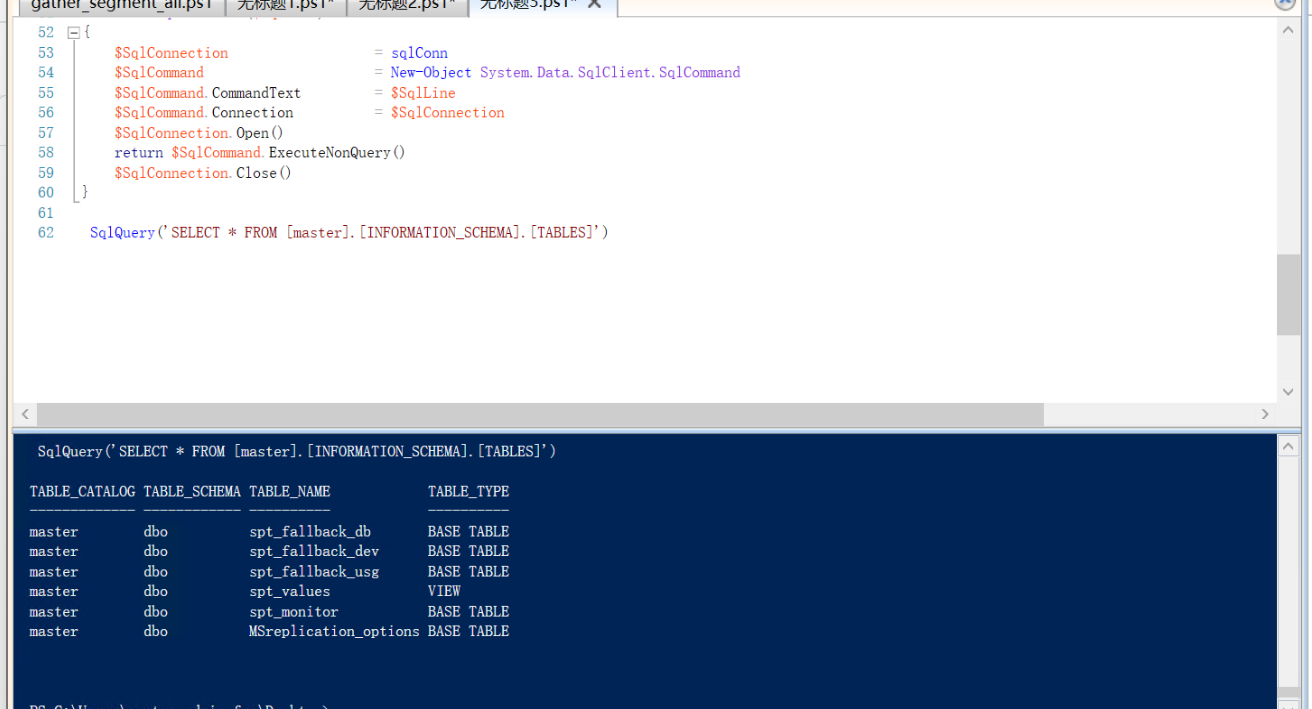
看了一下自己的powershell脚本记录,十几年前就曾经使用powershell来做oracle的一些例如tablespace的监控,partition table的监控,做的更多的是一些本地文件和数据库直接的交互,在这个方面powershell拥有得天独厚的优势,比如抓取某个目录下的所有文件名,插入到数据库中 等等;虽然这种方式并不太适合大数据量的交互和迁移,但是在一些无需大数据量的应用场景下
oracle OEM的安装与配置 如果用OEM或者isqlplus等,不知道端口号的,可以查找portlist.ini文件;echo %homedrive%echo %homepath%OEM(9i OCP培训资料):OEM组成:OMS(oracle management server),OIA(oracle intelligent ag
oracle 有很多的后台进程,在遇到特殊情况的时候如锁表,如果等待的是一个后台进程,那这时就需要考量是不是能杀掉这个后台进程?本着实践出真知,本文针对oracle 11g,oracle 19c,和oracle 23ai三个版本,将系统的后台进程轮流杀掉看看会不会引起实例崩溃。它确保所需的后台进程在实例启动时启动,并在需要时生成新的进程。:根据需要监视、启动和停止分发器和共享服务器进程、连接代理、
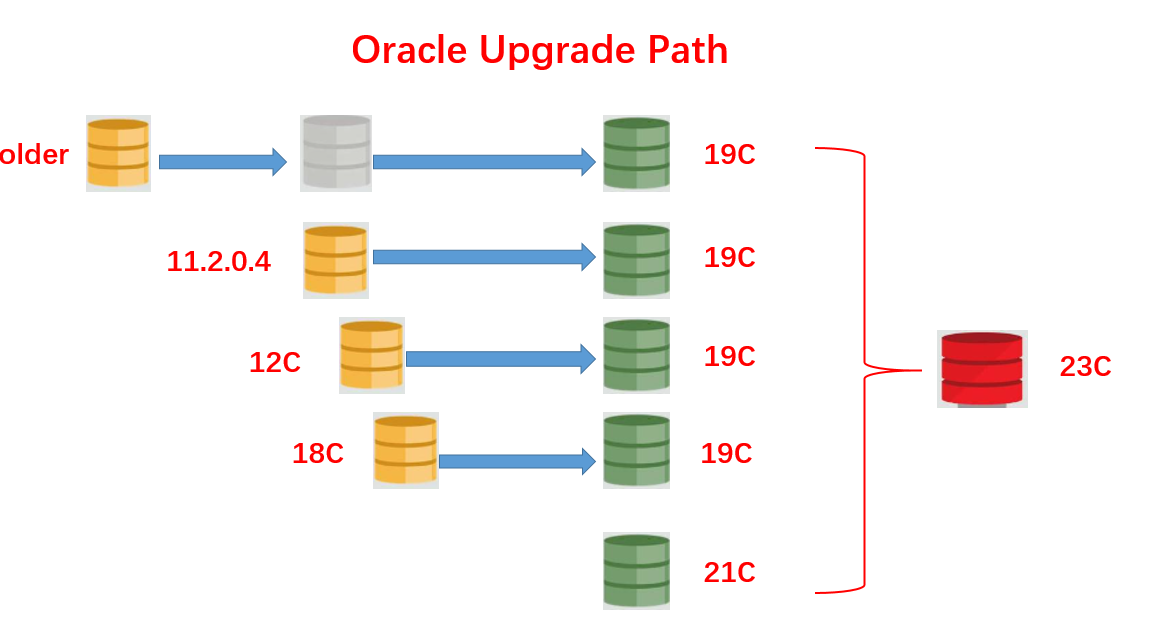
现在最火热的技术是什么呢?目前,中国头部的互联网企业基本都是在这个时期创立的,比如腾讯于 1998 年,阿里于 1999 年,百度于 2000 年,网易于 1997 年等。从 2018 年的 18c 开始,Oracle 不再延续原有的版本规则,而是以年份 + C 来命名,就是后来我们熟悉的 19C、21C、23C。大家都熟悉的 Oracle 版本号有 9i、10G、11G、12C、19C 等,但在

1.配置PDB tns,注意如果是rac,这个备份应该只写当前节点ip。如果是写scanip 可能会连接到其他节点,从而报无权限的问题。配置好tnsping 一下 确认都可以正常连通。2.连接到各个pdb 创建专门的备份用户。创建用户 和备份目录 并赋权。3.统一的多pdb备份脚本。

数据库如何预防勒索病毒接上文,如果数据库中了勒索病毒,并且备份也同样被攻陷,那该怎么办?以最为常见的Lockbit3.0为例,LockBit采用先进的加密算法,通常是对称密钥加密和非对称密钥加密的组合。这使得被感染的系统中的文件无法被正常访问,想破解几乎是不可能的。只能支付赎金来获取解密工具来解密!如果你的数据库被勒索病毒加密,又不想缴纳昂贵的赎金?如何最大限度的恢复数据呢?这里就会使用到orac
数据库如何预防勒索病毒接上文,如果数据库中了勒索病毒,并且备份也同样被攻陷,那该怎么办?以最为常见的Lockbit3.0为例,LockBit采用先进的加密算法,通常是对称密钥加密和非对称密钥加密的组合。这使得被感染的系统中的文件无法被正常访问,想破解几乎是不可能的。只能支付赎金来获取解密工具来解密!如果你的数据库被勒索病毒加密,又不想缴纳昂贵的赎金?如何最大限度的恢复数据呢?这里就会使用到orac
全部脚本打包分享给大家, 适用于没有完善的监控体系,可以作为DBA的好帮手,EMCC,ZABBIX等监控平台还是需要的,定时推送alert log中发现的ora类报错,开关库,alter database/system等变更信息,范例如下。利用logon trigger实现访问控制,只允许特定的 ip,osuser使用特定的连接工具连接数据库。实例状态告警,建议10分钟左右一次 适用于单实例。检查
文档中的表述有所偏差,仅仅只有@特殊字符没有问题,如果出现@+特殊字符则会出现问题;文档中表述该问题在23.1被修复,实际上经过测试19.15已经修复了这个bug。oracle19C 密码包含特殊字符@ 出现登录失败,针对此问题一次说个明白。Oracle 19c之前密码是可以包含@特殊字符,但是如果包含特殊字符需要双引号。但是测试如果@后不跟特殊字符是可以登陆的(不在@前后跟着特殊字符)但是如果两

欢迎关注作者墨天伦:潇湘秦的个人主页 - 墨天轮公众号:潇湘秦的DBA之路。