


- @weixin_46672080


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
本文分析了某网站使用的雷池WAF防护机制,重点研究了其反调试和检测技术。通过开发者工具检测、40多项指纹校验等防护手段,WAF会拦截异常访问。作者详细讲解了绕过方法:修改本地JS文件降低检测分数,分析WASM加密流程,并保持会话状态以通过验证接口。最终虽成功绕过防护,但响应中仍藏有额外验证环节。文章提供了WAF攻防的实战分析思路,适合安全研究人员参考学习。
目标网站:接口:使用python请求,发现没有参数时,请求会失败。所以需要逆向该参数。老一套,搜素、打断点。console中输出。通过getApiKey函数完成加密。F11步入。首先将getApiKey拿到,简单修改一下。提示encryptApiKey没定义,找到拿下来。没有split属性,split是js中字符串的方法。t变量看一下,API_KEY的值是。定义一下t变量,重新运行。encrypt
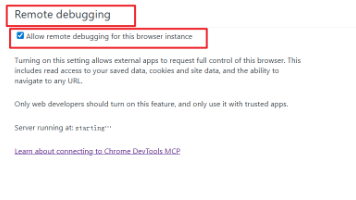
命令行输入启动命令,不出意外的话就可以正常使用了。mcp一接入逆向搞起来美滋滋。
转载自大佬:十一姐链接: js逆向补环境-调试工具vscode与nodejs使用之无环境联调1、Node.js是一个开源、跨平台的JavaScript运行环境,可以在服务器端运行JavaScript代码。它基于Chrome的JS-V8引擎,使得JavaScript的运行速度非常快,并且提供了一系列的模块,使得开发者可以方便地进行后端开发2、nodejs下载 ,下载node-v18.16.1-x64
转载自: 爬虫从入门到精通(12) | js调试中的一些问题(无限debugger,调试干扰,内存爆破)转载自: js 无限debugger 的原理,以及解决办法解决方案:解决方案:打script断点找到检测点,重写该方法解决是否判断js格式化的内存爆破如果是使用正则或者toString的方式检测代码格式化,那么我们在本地运行的时候,搜索,把可以项删除或者取反即可1.2.通过eval关键字创建de
