


- @weixin_29294975


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
大模型本地化部署正成为开发者和企业构建私有智能服务的重要路径。面对依赖冲突、GPU环境配置复杂与模型管理混乱等痛点,容器化技术Docker提供了轻量级环境隔离方案,将运行时与依赖封装为可迁移镜像;Ollama则作为开源推理框架,以极简命令实现模型拉取、量化选择与OpenAI兼容API服务。二者组合可在一小时内拉起高可用推理环境,覆盖从开发调试到生产级服务部署全流程,支持多模型共存、离线迁移及Fas
linux内核2.6进程调度分析与改进.pdf还剩2页未读,继续阅读下载文档到电脑,马上远离加班熬夜!亲,喜欢就下载吧,价低环保!内容要点:第7期 畅静等:Lirm~内核2.6进程凋度分析与改进 · j()7· 执行时,具有最早截止期的周期任务最先得到执行权。 其中的截止期不再是一个不变值,而是一个随着任务 执行而动态改变的时间段。因此,EDF算法调度的任 务的优先级也是随时间动态变化的。对于每一
什么是随机森林算法?随机森林算法有哪些优缺点?随机森林是一种有监督学习算法,是以决策树为基学习器的集成学习算法,随机森林非常简单,易于实现,计算开销也很小,但是它在分类和回归上表现出非常惊人的性能,因此,随机森林被誉为“代表集成学习技术水平的方法”。下面我们就来谈谈为什么要使用随机森林算法,以及有哪些优点和缺点。为什么使用随机森林?1、随机森林既可以用于分类问题,也可以用于回归问题2、过拟合是个关
本文全面解析电子取证从存储介质到网络安全的实战技巧,涵盖存储介质识别、接口适配、网络取证及操作系统痕迹分析。特别关注网络附加存储(NAS)、SAS接口等关键热词,提供专业取证方法和工具推荐,助力调查人员高效获取数字证据。
本文详细解析了在UniApp项目中导入自定义字体包的全流程。针对真机预览时字体“消失”的常见问题,文章从字体文件下载、格式转换(如WOFF2)、项目集成到全局样式定义,提供了完整的实战步骤与避坑指南,并强调了路径、兼容性与性能优化等关键细节,帮助开发者实现稳定、高效的字体应用。
本文介绍了TIMER-XL,一种基于Decoder-Only Transformer架构的新型时序预测模型。它通过创新的TimeAttention机制和补丁化处理,有效突破了传统模型的长上下文限制,能够统一处理单变量与多变量预测任务,显著提升了捕捉长期依赖和复杂时空模式的能力。
本文深入解析车载以太网中SOME/IP-SD协议的核心交互流程,通过实战案例详细拆解了从Server端OfferService宣告服务到Client端SubscribeEventgroup订阅事件组的完整过程。文章结合Wireshark抓包,重点剖析了Flags、TTL等关键字段的动态含义及配置要点,为智能汽车域控制器间的服务发现与通信提供实用指南。
本文详细介绍了如何在局域网内实现树莓派与电脑间的ROS2多机协同,无需传统的主从配置。通过验证组播发现机制、实战话题通信以及理解ROS_DOMAIN_ID的隔离作用,展示了ROS2简化分布式机器人系统开发的强大能力,让多设备间数据交换变得异常简单。
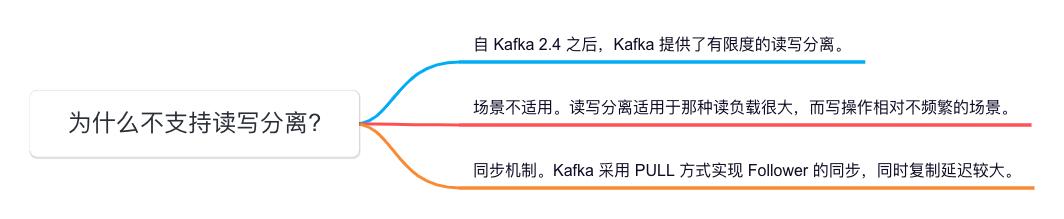
大家好,我是小米,一个热爱分享技术的小伙伴!今天我们来聊聊一个非常有趣的话题:为什么 Kafka 不支持完全的读写分离?自从 Kafka 2.4 版本之后,Kafka 确实提供了一些有限度的读写分离功能,但在许多情况下,我们还是发现它并不适用于所有场景。让我们一起来探讨一下原因吧!有限度的读写分离先来看看 Kafka 2....
介绍10g R2提供了一个新的特性,让你只需要做如下动作:你可以不写一行代码,只需要声明你需要加密某列。当用户插入数据的时候,数据库透明的加密数据然后存储加密后的数据。同样的,当用户读取数据时,数据库自动进行解密。由于加解密操作对应用程序来说都是透明的,不需要应用程序修改代码,因此这个特性就叫做:透明数据加密(TDE)。简单来说默认不对数据进行TDE加密,数据库中的某些敏感数据是直接可以在操作系统