

写文章


- @qq_42383069


简介
该用户还未填写简介
擅长的技术栈
未填写擅长的技术栈
可提供的服务
暂无可提供的服务
Struts2漏洞复现
一. S2-016复现打开测试靶场,测试该网站存在index.action路径漏洞原理: 参数action的值redirect以及redirectAction没有正确过滤,导致ognl代码执行测试POC:2.1/index.action?redirect:%25{3*4}2.2/index.action?redirect:%25%7B3*4%7D(经Url编码)返回12,说明命令被执行了,即存在该
反序列化漏洞(PHP)
反序列化漏洞0x01. 序列化和反序列化是什么序列化:变量转换为可保存或传输的字符串的过程;反序列化:把序列化的字符串再转化成原来的变量使用作用:可轻松地存储和传输数据,使程序更具维护性0x02. 为什么会有序列化序列化用于存储或传递 PHP 的值的过程中,同时不丢失其类型和结构0x03. 序列化和反序列化代码示例<?phpclass User{public $username = 'adm
使用Proxifier+burp抓包总结
Proxifier是一款功能非常强大的socks5客户端,可以让不支持通过代理服务器工作的网络程序能通过HTTPS或SOCKS代理或代理链。
CTF之命令执行常见绕过
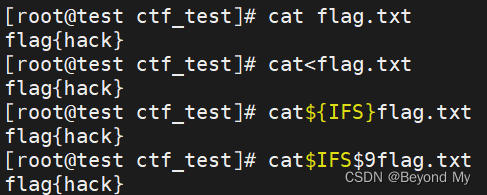
在 linux 下表示分隔符,只有cat$IFSa.txt 的时候, bash 解释器会把整个 IFSa当做变量名,所以导致没有办法运行,然而如果加一个 {} 就固定了变量名,同理在后面加个 $ 可以起到截断的作用,而 $9 指的是当前系统shell 进程的第九个参数的持有者,就是一个空字符串,因此 $9 相当于没有加东西,等于做了一个前后隔离。]有一个重要的区别,当匹配的文件不存在,[…通过测试
到底了