


- @god_zzZ


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
原理该漏洞位于 e-cology OA系统BeanShell组件中,并且该组件允许未授权访问,攻击者可通过访问该组件执行任意的Java代码,也就是说可以执行任意命令影响范围包括但不限于7.0,8.0,8.1漏洞利用直接在网站根目录后加入组件访问路径/weaver/bsh.servlet.BshServlet/访问后直接在 Script 处输入Java代码点击 Evaluate 即可触发...
0x01 漏洞简介Apache FlinkApache Flink是一个开源流处理框架,具有强大的流处理和批处理功能。CVE-2020-17518任意文件写漏洞Apache Flink 1.11.0中引入了一项更新,该更新在1.11.1及更高的版本和1.11.2中发布。Apache Flink 控制面板的Submit New Job处存在任意文件上传:0x02 影响版本1.11.01.11.11.
Apache Shiro RememberMe 反序列化(Shiro550)Apache Shiro是一个强大且易用的Java安全框架,执行身份验证、授权、密码和会话管理。影响组件Apache Shiro <= 1.2.4实际漏洞影响范围如果shiro的rememberMe功能的AES密钥被泄露, 就会导致反序列化漏洞,无论Shiro是什么版本。目前网上收集到的密钥kPH+bIxk5D2de
【研究】weblogic漏洞系列- 'wls-wsat' XMLDecoder 反序列化漏洞(CVE-2017-10271)1.环境2.原理3.影响版本4.利用过程1.环境环境https://github.com/vulhub/vulhub/blob/master/README.zh-cn.md这个搭环境很方便快捷,具体可以看说明,很简单2.原理Weblogic的WLS Securit...
通常情况下,最简单的判断方法就是:最佳策略是先尝试提示工程和RAG,如果效果不理想再考虑微调。许多场景下,RAG与提示工程的结合已经能够解决大部分问题,而无需进行成本较高的微调。更好的的做法, 先微调一下, 再给微调的模型加RAG知识库。
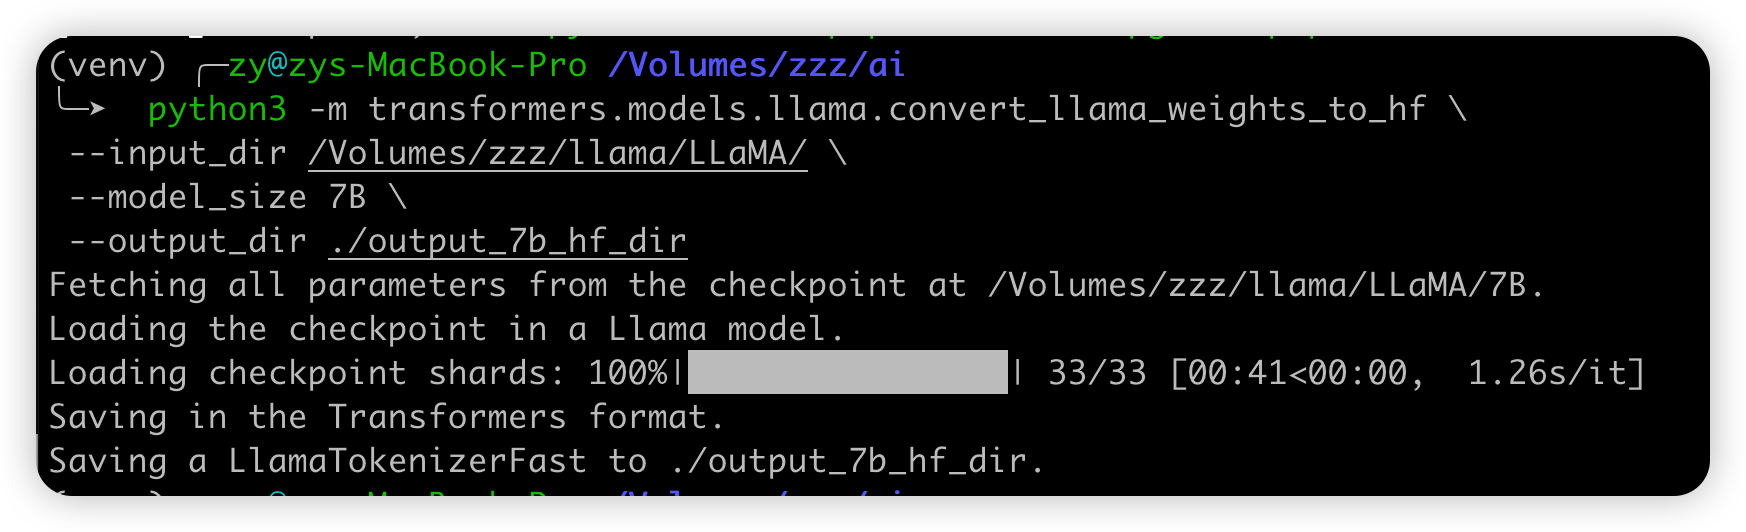
前不久,Meta前脚发布完开源大语言模型LLaMA,随后就被网友“泄漏”,直接放了一个磁力链接下载链接。然而那些手头没有顶级显卡的朋友们,就只能看看而已了但是 Georgi Gerganov 开源了一个项目llama.cpp次项目的牛逼之处就是没有GPU也能跑LLaMA模型大大降低的使用成本,本文就是时间如何在我的 mac m1 pro 上面跑起来这个模型。
漏洞介绍Coremail邮件系统是业内唯一一款商用的超大规模运营级邮件系统,开始研发于1999年 [1],其前身为中国第一套中文电子邮件系统163\126,目前在中国的客户包括网易系列邮箱、中国移动手机邮箱(139)等国内领先的邮箱服务运营商,以及宝钢、首钢、南方电网、农业银行、交通银行、华润、神华、华能等世界500强中国企业,截止2019年,Coremail邮件系统产品在国内已拥有10亿终...
遇到了一个docker环境,需求带回来自己调试,所以记录大致流程docker:打包正在运行的容器,快速拖环境跑路获取正在运行的容器docker ps找到ID 6996fffb6bfa将容器打包成镜像docker commit -a "runoob.com" -m "my apache" 容器名称或id 打包的镜像名称:标签拖到本地docker save cnvd -o /Users/zy/Docu
本文介绍了MCP服务的开发与发布流程。MCP服务支持两种通信方式:标准输入输出流(stdio)和HTTP协议。文章详细说明了使用Python开发HTTP请求工具的过程,包括GET、POST、PUT、DELETE等方法的实现。通过uv工具管理Python环境,展示了如何创建项目结构、添加依赖、本地测试以及与AI交互的方法。最后讲解了如何将服务打包并发布到PyPI平台,使其能够被直接安装使用。该服务现
0x00 Potato(烂土豆)提权的原理:所谓的烂土豆提权就是俗称的MS16-075可以将Windows工作站上的特权从最低级别提升到“ NT AUTHORITY \ SYSTEM” – Windows计算机上可用的最高特权级别。一、简单的原理:攻击者可以诱骗用户尝试使用NTLM对他的计算机进行身份验证,则他可以将该身份验证尝试中继到另一台计算机!Microsoft通过使用已经进行的质询来禁止同