


- @weixin_46214775


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
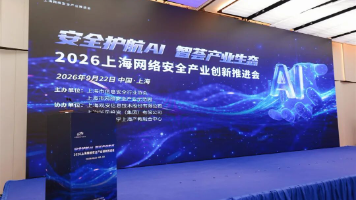
2026上海网络安全产业创新推进会于9月22日举行,聚焦“安全护航AI,智荟产业生态”。塞讯科技携六大自研产品亮相,涵盖AI安全治理、攻防验证、供应链防护等全栈解决方案,助力实现安全与AI深度融合。大会发布《上海AI安全产业发展白皮书》,启动人工智能安全专项,推动产业生态建设。塞讯以实战型产品赋能政企合规与SecOps落地,展现技术实力与生态价值。
报告披露, financially motivated 组织 UNC6780 在攻陷云环境后,使用AI编程聊天机器人加预置Agent指令,在不到6小时内完成了大规模凭据收割。在AI攻击层面,平台已追踪到350,725个恶意AI Skills(截至2026年8月,恶意率约20%),覆盖npm、PyPI、Maven、Go等15种制品类型。:不要再问"会不会有人用AI攻击我"。该组织还会劫持工作区配置实
塞讯科技凭借塞讯智能安全验证平台入选《2025年中国网络安全市场全景图》,同时入围入侵和模拟攻击(BAS)与安全基线与配置管理两大核心领域。该平台采用"以攻验防"理念,通过真实APT攻击场景和AI技术,实现自动化安全验证与精准修复建议。此次入选凸显了塞讯科技在技术创新和主动防御领域的领先地位,公司表示将持续迭代智能验证技术,助力企业构建可度量的主动防御体系。
钓鱼邮件不只骗员工,也开始骗 AI Agent了。更麻烦的是,AI Agent 一旦被骗,就不像点错链接这么简单。它可能直接去你的邮箱、云盘、CRM 里找资料,再替攻击者把数据发出去。上周,一个针对 OpenClaw 邮件代理的模拟测试就发现了这个问题,当 AI Agent 接入邮箱、浏览器工具和业务系统后,传统钓鱼攻击的目标,正在从“人”扩展到“会自动执行任务的系统”。研究人员将一个 AI 邮件
这是一个纯逻辑漏洞。Dirty Frag 的影响范围几乎覆盖 2017 年以来的所有主流 Linux 发行版:Ubuntu 24/26、Arch、RHEL、OpenSUSE、CentOS Stream、Fedora、Alma,以及微软的 WSL2。统计环境中运行 2017 年以来 Linux 内核版本的服务器数量,重点关注:面向互联网的 Linux 主机、多租户容器宿主机、使用 WSL2 的 Wi
但从技术指标上看,入口能不能发现、异常调用有没有告警、后续处置能不能闭环,这些实打实的对抗数据,比一张纸面上的上线审批表更能说明问题。为了调参数,端口先放开几天。AI 应用平台的风险是在一次次接入中野蛮生长的:先接模型,再接知识库,接着对接工单系统,最后连通生产数据库。跑完以后,安全团队手里就不只是“已经排查”四个字,而是一组能拿出来说明问题的结果:哪些环节看得见,哪些环节接不上,哪些规则要补,哪
研究团队把恶意 Skill 拆成三个正交维度——恶意逻辑从哪进来、最终想干什么、payload 怎么嵌进去——归纳出 3 类攻击向量、15 类恶意行为、108 个有效攻击单元,最后构建出一个含 3,944 个恶意样本、4,000 个良性样本的数据集。恶意逻辑既不在那段 markdown 里,也不在那段脚本里——它藏在两者的配合关系里。但要说清边界,网关拦的是进门。而这恰恰是大多数企业当下的盲区:开
研究团队把恶意 Skill 拆成三个正交维度——恶意逻辑从哪进来、最终想干什么、payload 怎么嵌进去——归纳出 3 类攻击向量、15 类恶意行为、108 个有效攻击单元,最后构建出一个含 3,944 个恶意样本、4,000 个良性样本的数据集。恶意逻辑既不在那段 markdown 里,也不在那段脚本里——它藏在两者的配合关系里。但要说清边界,网关拦的是进门。而这恰恰是大多数企业当下的盲区:开
钓鱼邮件不只骗员工,也开始骗 AI Agent了。更麻烦的是,AI Agent 一旦被骗,就不像点错链接这么简单。它可能直接去你的邮箱、云盘、CRM 里找资料,再替攻击者把数据发出去。上周,一个针对 OpenClaw 邮件代理的模拟测试就发现了这个问题,当 AI Agent 接入邮箱、浏览器工具和业务系统后,传统钓鱼攻击的目标,正在从“人”扩展到“会自动执行任务的系统”。研究人员将一个 AI 邮件