- @m0_74272345


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
一个简单的渗透靶场,其中有一个疑点或者是取巧点:joe/12345的用户名和密码和ssh的一样。提权时候.backup.sh是定时任务而且可以写入,可以由经验猜测出.backup.sh是定时的备份任务。
一个网络摄像头的靶机,部署craftcms WEB服务,本地部署zoneminder服务视频监控web一眼看到是Craft CMS,之前ACTF差不多,直接拿GitHub里面的POC一把梭,拿到www-data权限在Web目录下找到一个数据库备份文件,保存下来在自己的本地重建数据库,发现Matthew用户的hash,密码复用拿到matthew的权限linpeas自动枚举发现很多信息指向zonemi

这个靶场是Windows域控机器的渗透,核心考点是LDAP认证简单梳理一下靶机的思路nmap扫描发现https服务,直面的功能为登录框,有信息指向PWM,此外没有别的信息smb中发现机器使用ansible自动化运维,储存有ADCS和PWM信息,其中找到了PWM储存的登录密码。使用ansible2john进行转码然后使用john对加密进行破解,成功登入https。
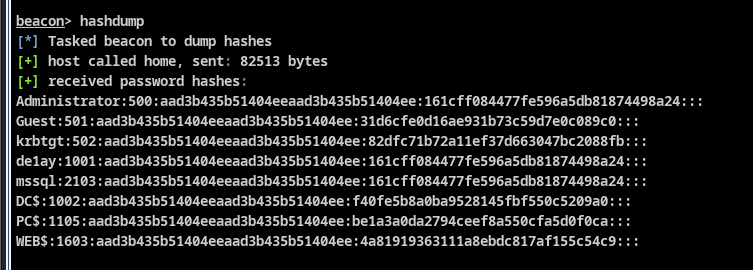
二刷延续一刷思路和未解决问题,完成360免杀、横向移动PC机、黄金票据伪造Vulnstack2一刷:360免杀该靶场360版本较低,使用MSF自己的编码器就能绕过横向移动PC机器CS横向移动没有什么难度,mimikatz拿下域内用户密码后就能psexec横向移动到DC、PC黄金票据伪造在域控run mimikatz后拿到de1ay用户的SID,hashdump拿到krbtgt用户hash,CS在W
这个靶场是纯Windows靶场,有很多难点,也有很多可扩展学习的地方。fscan爆出MSSQL弱口令,通过MDUT工具拿下WIN-WEBRDP贯穿整个内网渗透的思路,是这个靶场的核心john用户用tsclient挂载C盘到WIN-WEB,把域内主机用户密码给泄露了,可以做密码喷洒攻击(密码碰撞)映像劫持提权:放大镜这个是直接拿WP的用,可以扩展学习impacket工具包的使用作为一个学习渗透从B站

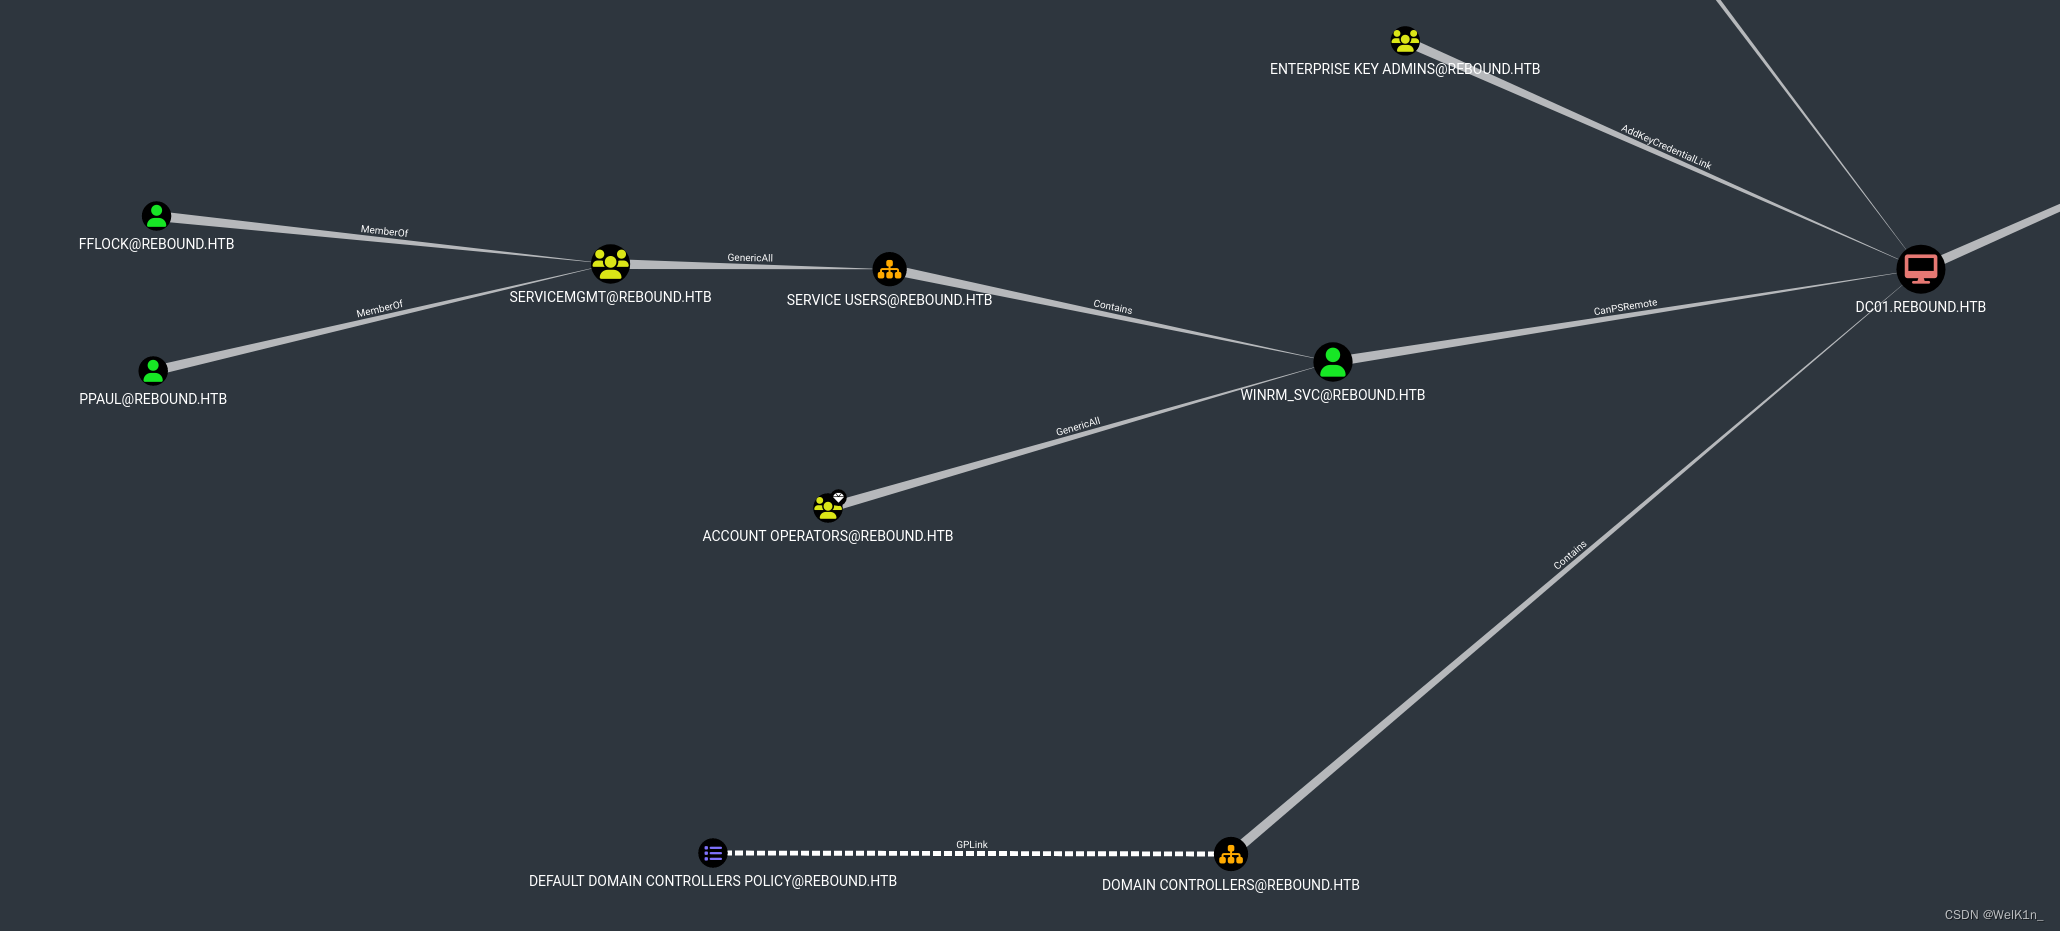
这个靶机纯粹的域渗透,真的难绷,这个星级和267的BF不是假的,马上期末得开始复习了(不然挂科了),这个靶机后面再打吧。虽然没打完,但还是学到挺多Windows域渗透的知识和方法。1.RID遍历枚举域内用户,拿到这台机器的一个用户名列表users.list2.发现jjones用户,但是hash没法破解出来3.得到四个用户的密码,但是只有1GR8t@$$4u4.密码喷洒撞出两个用户和oorend5.