


- @dk_tjy


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
* 对安装客户端的 Windows、信创、macOS、Android 终端,检查项应覆盖杀毒软件安装、系统补丁、弱口令、防火墙、GUEST 账户、风险服务与端口、违规外联、主机名规范、AD 域加入等。** 新入网设备、被阻断设备、安全风险设备、设备信息变更、违规访问、关键设备离线、来宾入网等事件都应有独立日志,支持按部门、VLAN、时间检索和导出,并能通过 syslog、Redis 等方式对接 S
生成式AI正在快速进入办公、研发和运维场景,员工通过浏览器、桌面客户端、编码助手、CLI工具等方式与大模型交互,端点已成为AI能力落地的最后一环,也是风险最集中的一环。传统网络层防护在TLS加密下难以解析Prompt内容,域名信誉和URL过滤又容易被可信AI平台绕过,仅靠网络侧设备无法完整回答“谁在什么时候向哪个AI提交了什么内容、AI Agent在端点上做了什么、数据最终流向哪里”这三个问题。
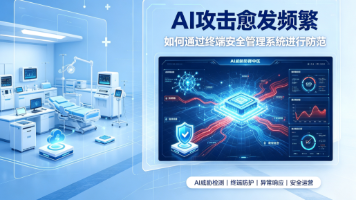
生成式AI正在快速进入办公、研发和运维场景,员工通过浏览器、桌面客户端、编码助手、CLI工具等方式与大模型交互,端点已成为AI能力落地的最后一环,也是风险最集中的一环。传统网络层防护在TLS加密下难以解析Prompt内容,域名信誉和URL过滤又容易被可信AI平台绕过,仅靠网络侧设备无法完整回答“谁在什么时候向哪个AI提交了什么内容、AI Agent在端点上做了什么、数据最终流向哪里”这三个问题。
生成式AI正在快速进入办公、研发和运维场景,员工通过浏览器、桌面客户端、编码助手、CLI工具等方式与大模型交互,端点已成为AI能力落地的最后一环,也是风险最集中的一环。传统网络层防护在TLS加密下难以解析Prompt内容,域名信誉和URL过滤又容易被可信AI平台绕过,仅靠网络侧设备无法完整回答“谁在什么时候向哪个AI提交了什么内容、AI Agent在端点上做了什么、数据最终流向哪里”这三个问题。
回顾一下,一套完整的远程运维能力至少包含这些层次: 看得见:实时屏幕、进程列表、服务列表、启动项、磁盘信息、远程文件——不止是看屏幕,而是看终端的全部状态。可交付:工单系统、通知消息、信息收集、待办任务——让运维工作可追踪、可度量、可审计。支持802.1X、端口镜像、透明网桥、MAC地址认证、SNMP、ARP、VLAN隔离等多种准入技术。几乎每个企业的IT部门都经历过这样的场景:员工电脑蓝屏了、软