- @2401_84208172


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
大语言模型(Large Language Models,LLM)是一种由包含数百亿以上权重的深度神经网络构建的语言模型,使用自监督学习方法通过大量无标记文本进行训练。自2018年以来,包含Google、OpenAI、Meta、百度、华为等公司和研究机构都纷纷发布了包括BERT, GPT等在内多种模型,并在几乎所有自然语言处理任务中都表现出色。2021年开始大模型呈现爆发式的增长,特别是2022年1

2024 年 4 月,我们发布了 Jina Reader,一个简单实用的 API,只需要在网址前面加个 r.jina.ai,就能把网页变成大型语言模型(LLM)喜欢的 Markdown 格式。Jina Reader 背后的技术很复杂,但核心的“读取”部分相对简单:首先,我们使用无头浏览器读取网页代码,接着用 Mozilla 的 Readability 提取主要内容,去掉头部、底部、导航栏、侧边栏等

近日,在包头市金蒙汇磁材料有限责任公司成品自动检验车间,三台AI大模型质检机器人正在紧张工作着,随着光电的闪烁,电子屏上不断更新着相关信息,一批批磁钢产品很快完成检测。技术人员查看大模型质检设备上的检测信息“大模型质检设备开机即用,可以满足公司产品一般缺陷的检测需求。我们第一次使用大模型,漏检率就达到千分之一至万分之五。”金蒙汇磁3C质检部相关负责人李瑞平说,AI大模型还解决了小模型时代客户导入新

本报告由北大青鸟人工智能研究院、北大计算机学院、教育学院学习科学实验室联合出品,深度剖析了AI Agent与Agentic AI的核心技术与应用趋势。系统拆解了Agent的四大模块:感知模块(多模态信息处理)、认知与决策模块(LLM引擎驱动规划与推理)、行动模块(工具调用与MCP协议交互)及架构模式(单Agent/多Agent系统)。通过对比Coze、Manus、Genspark等前沿平台的技术方

无论您是科研人员、工程师,还是对AI大模型感兴趣的爱好者,这套报告合集都将为您提供宝贵的信息和启示。现如今大模型岗位需求越来越大,但是相关岗位人才难求,薪资持续走高,AI运营薪资平均值约18457元,AI工程师薪资平均值约37336元,大模型算法薪资平均值约39607元。很多人学习大模型的时候没有方向,东学一点西学一点,像只无头苍蝇乱撞,下面是我整理好的一套完整的学习路线,希望能够帮助到你们学习A

摘要: 本文详细介绍了如何使用N8N和Milvus构建一个RAG(检索增强生成)系统。N8N作为通用工作流工具,负责流程编排和系统集成;Milvus作为高效向量数据库,提供语义检索支持。教程涵盖环境部署(包括Ollama模型配置、Milvus安装及Attu管理面板启用)、OpenRouter的API-KEY申请,以及N8N的初始化设置。重点说明了两大工具的组合优势:N8N实现灵活自动化,Milvu

记录一次完整的某SRC[漏洞挖掘实战,为期一个多星期。文章有点长,请耐心看完,记录了完整的SRC漏洞挖掘实战一句话,柿子要挑软的捏。渗透测试思路最重要,每个人在做渗透测试时的思路都不同,有思路有想法才能进行下去。

链接是指两个设备之间的连接。它包括用于一个设备能够与另一个设备通信的电缆类型和协议。

随着信息科技的蓬勃发展,创新技术和新兴产业快速融入信息化时代的同时,也增加了网络空间的脆弱性,为黑客提供了更多的攻击手段,传统的安全防护思路显得有些无所适从。基于人工智能(AI)与机器学习(ML)的自动化攻防将成为网络安全对抗的主流形式,扩展检测和响应(XDR)和威胁情报(TI)技术的逐步落地,为精准检测、快速响应提供了有力帮助。网络资产攻击面管理(CASSM)和入侵与攻击模拟(BAS)等新兴技术
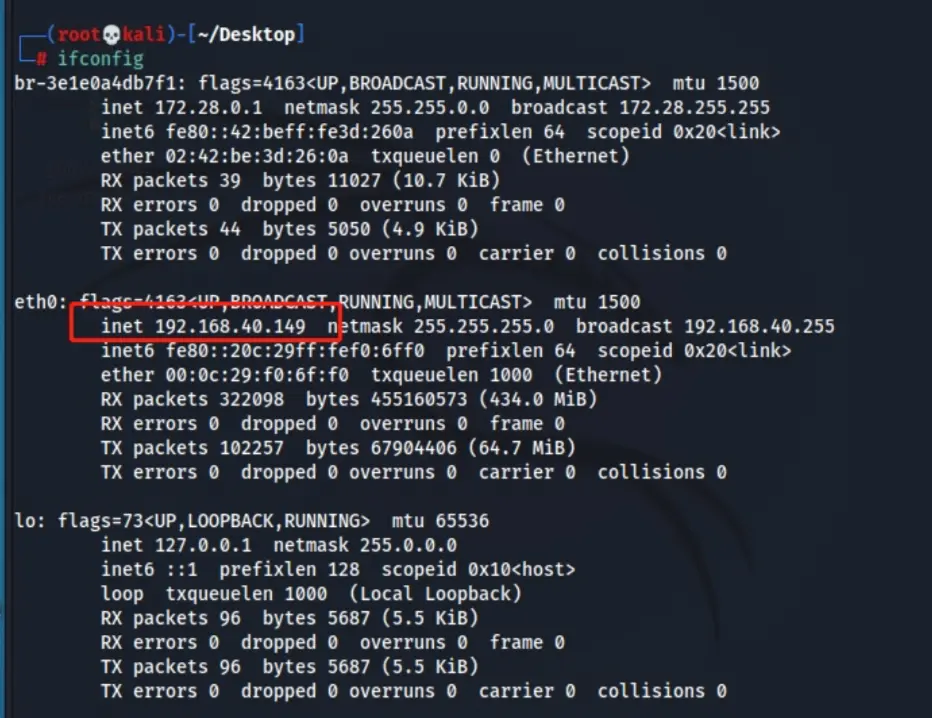
由于本项目环境是nat模式需要项目IP地址,扫描挖掘本地的IP地址信息:image.png发现本kali ip为40段!image.png发现项目IP为152!image.pngimage.png以及smb2(windows445端口,共享用)利用!可以看到有很多容易受到攻击的端口都开着,FTP、NetBIOS、MySQL和运行Web服务器(Apache HTTPD)的端口12380等等!