

写文章


- @2301_81040377


简介
该用户还未填写简介
擅长的技术栈
未填写擅长的技术栈
可提供的服务
暂无可提供的服务
ctfshow菜狗杯 web 无算力以及easyPytHon_P
F12发现有一个可疑文件,但是这是真猥琐啊500多行,base64解密。这个是 AES_ECB解密不会解密,MD一个web怎么这么多解密。GET方法传入cmd然后进行反序列化,再进行正则匹配,执行命令。先传GET,然后反序列化再进入函数使得等于小甜甜就有flag。只能是e的整数溢出至于为啥我不知道因为其他的溢出回显是。访问/lib.php?flag=0发现不对。flag=1发现密文。count函数

腾讯云开端口
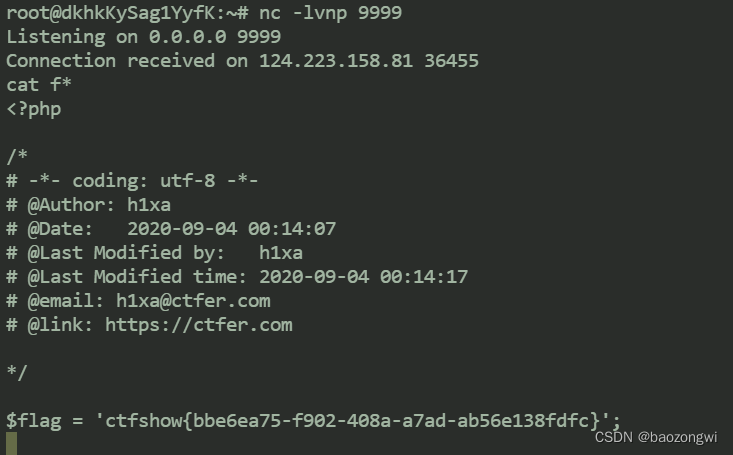
其实这些操作并不难但是我想的是给自己记录的同时给和我一样的vps小白一样帮助,我记得就开端口那一段我误以为是输入自己的IP,导致我弄了几个小时,上网不断查资料也是没能解决,最后问了我的好哥哥,才是解决了这种问题不应该浪费那么多时间,这是本文的初衷。

反弹shell 纯干货版 --D--K--盾
本文主要讲解我已知的CTF中对VPS的利用的教程模块,所以本篇文章将会持续更新并且有改动。
到底了