- @2301_80245214


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
在操作系统二进制安全与内核漏洞挖掘领域,Google 开源的 Syzkaller 是目前事实上的 Linux 内核引导式模糊测试(Coverage-guided Kernel Fuzzing)标杆工具。通过基于覆盖率反馈(KCOV)、地址消毒剂(KASAN)以及声明式系统调用描述语言(Syzlang),Syzkaller 能够高效生成结构合法的复杂系统调用序列,精准触达深层内核逻辑。
在早期的二进制安全攻防中,攻击者一旦发现缓冲区溢出(Stack Buffer Overflow)漏洞,只需将精心构造的机器码(Shellcode)直接写入栈空间,并覆写函数返回地址指向该栈内存,即可夺取控制权。为了终结这种攻击,硬件厂商与操作系统引入了数据执行保护(DEP / Data Execution Prevention,Linux 下通常称为 NX,No-Execute)。
地址空间布局随机化(Address Space Layout Randomization, ASLR)与位置无关可执行文件(Position Independent Executable, PIE)是现代操作系统(Linux / Windows / macOS)防御二进制漏洞利用的基石。
在逆向工程与恶意代码分析中,加壳(Packing)是攻击者隐藏真实恶意逻辑、破坏静态反编译和规避特征码查杀的常规手段。绝大多数压缩壳(如 UPX、ASPack、PECompact 等)的核心运行流程可以概括为:保存原始寄存器现场 $\to$ 内存解密/解压原始代码段 $\to$ 修复导入表(IAT)与重定位 $\to$ 恢复寄存器现场 $\to$ 跳转到原始程序入口点(Original Entry
在当下以大模型为核心的智能体(AI Agent)系统中,代码解释器(Code Interpreter)是最基础也最强大的工具之一。为了让 Agent 能够进行数学计算、数据分析或自动化运维,后端通常会提供一个能够动态执行 Python 代码的环境。许多开发者最初为了“轻量”和“快速部署”,往往选择使用 Python 内置的exec()或eval(),并简单地通过清空全局命名空间来作为所谓的“安全沙
在操作系统内核安全与本地提权(Local Privilege Escalation, LPE)漏洞研究中,内核驱动程序(Kernel Drivers)始终是最核心的攻击面之一。内核驱动通过设备节点(如 Linux 下的/dev/*或 Windows 下的)向用户态暴露交互接口。其中,ioctl。
类型混淆(Type Confusion)是 C/C++ 语言以及大型复杂系统(如 V8 JavaScript 引擎、JVM、浏览器内核与操作系统驱动)中极其高危且隐蔽的内存破坏漏洞。与传统的栈溢出或格式化字符串漏洞不同,类型混淆往往不伴随直接的内存越界写入,而是源于程序在运行时对某一内存块的“语义解释”发生了偏差——将类型 $A$ 的对象误当作类型 $B$ 访问。在 C++ 面向对象机制中,这种混
在蓝队防御体系中,端点主机是抵御攻击者横向移动、特权提升与持久化控制的最后防线。未加固的操作系统默认配置通常包含大量宽松的权限、过时的加密算法与脆弱的内核参数。**CIS Benchmark(互联网安全中心基准)**提供了公认的系统安全硬化行业标准。在生产环境中实施 CIS 加固,既要在系统底层最大化收敛攻击面,又要避免过度硬化引发线上服务中断。

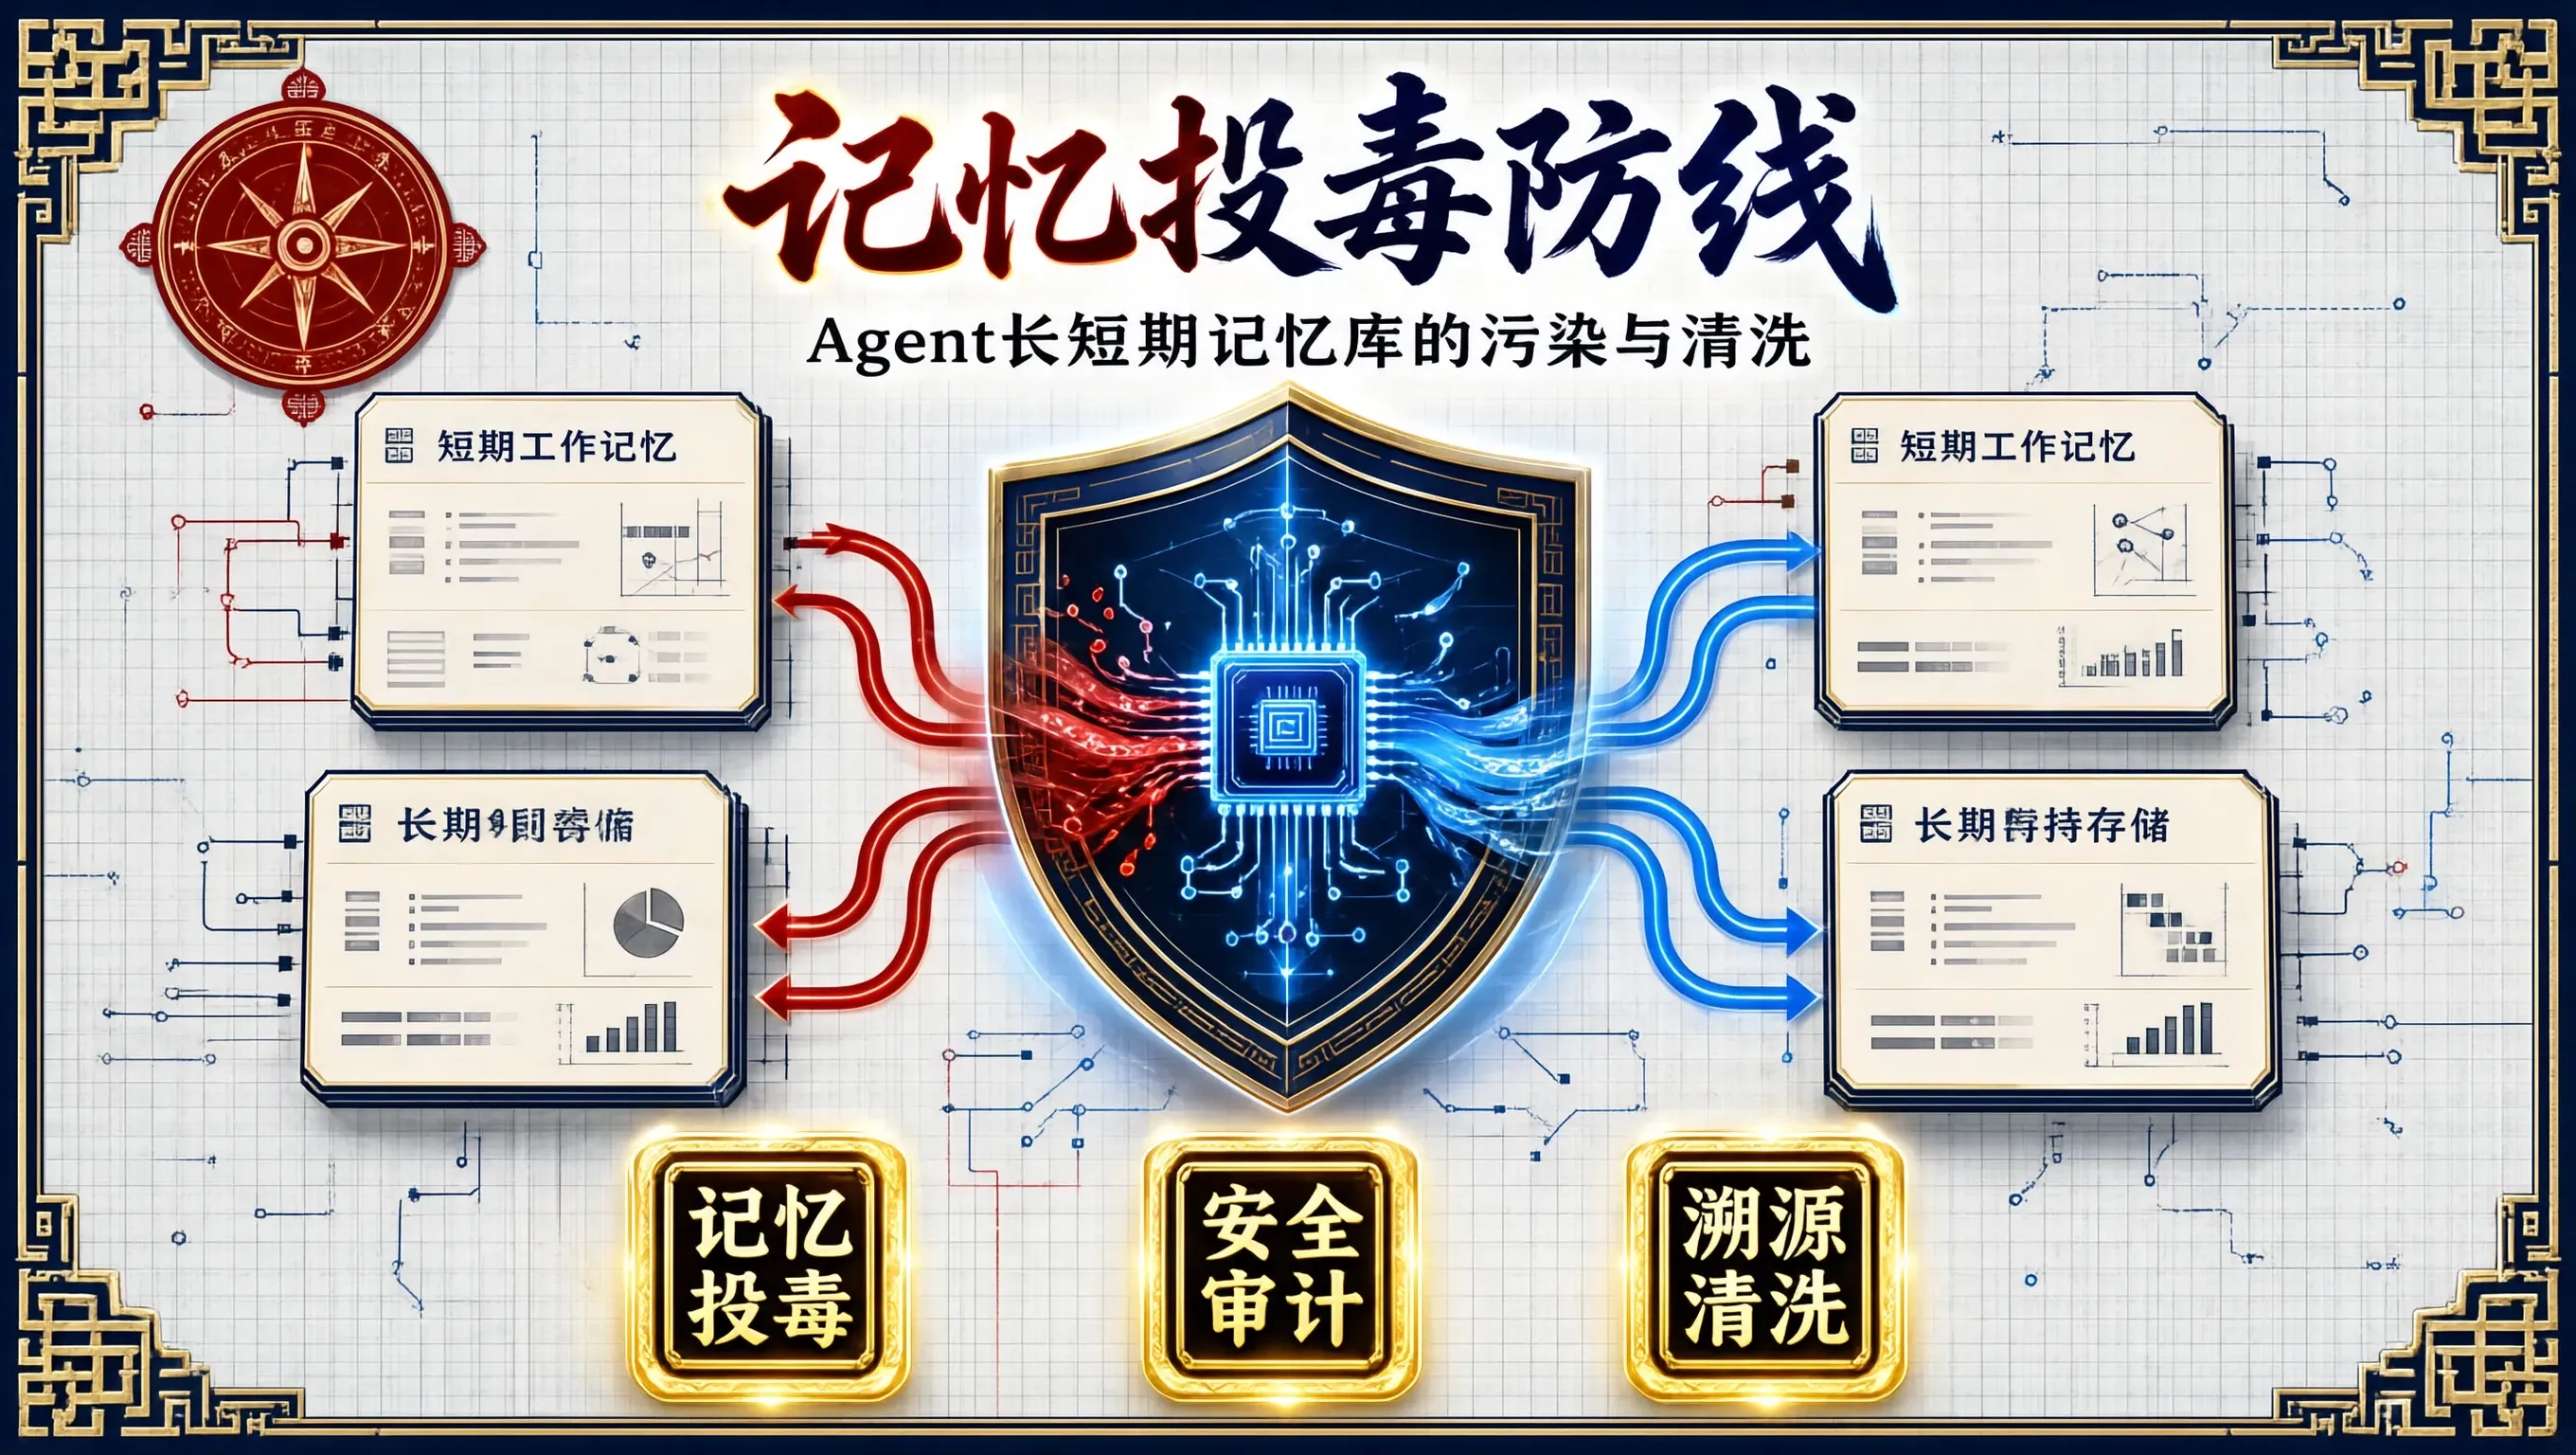
随着智能体(Autonomous Agent)架构从简单的无状态对话向具备持续演进能力的“具身智能”演进,记忆机制(Memory System)成为了智能体保持个性、积累经验与完成长周期复杂任务的核心基石。通常,Agent 的记忆系统由两部分构成:短期记忆(基于当前会话滑动窗口与摘要缓冲区)和长期记忆(基于向量数据库与关系数据库的持久化检索存储)。。
在传统 Web 应用防火墙(WAF)的架构演进中,规则引擎长期处于两难困境:正则表达式黑名单极易被花样繁多的混淆编码与多层包装绕过(如多重 URL 编码、注释插入、大小写交错),而将每一个高并发 HTTP 请求都送入大型深度学习模型或 LLM 又会带来数十毫秒乃至数百毫秒的灾难性延迟。为了在“超低延迟响应”与“深层泛化识别”之间取得最佳工程平衡,成为了现代智能 WAF 的关键演进方向。