登录社区云,与社区用户共同成长
邀请您加入社区
数据库安全的核心思路:不要暴露公网,必须通过 VPC 私有子网和安全组来严格限制。安全组实践要点:只允许必要的来源(例如应用服务器),使用安全组引用,而不是宽泛的 IP 地址。运维访问建议:通过堡垒机或 Session Manager,而不是直接放行本地 IP。进阶安全措施:启用 IAM 认证、数据加密、审计与多可用区。通过这些措施,数据库层的安全性将显著提升。配合前一篇的 WAF + Cloud
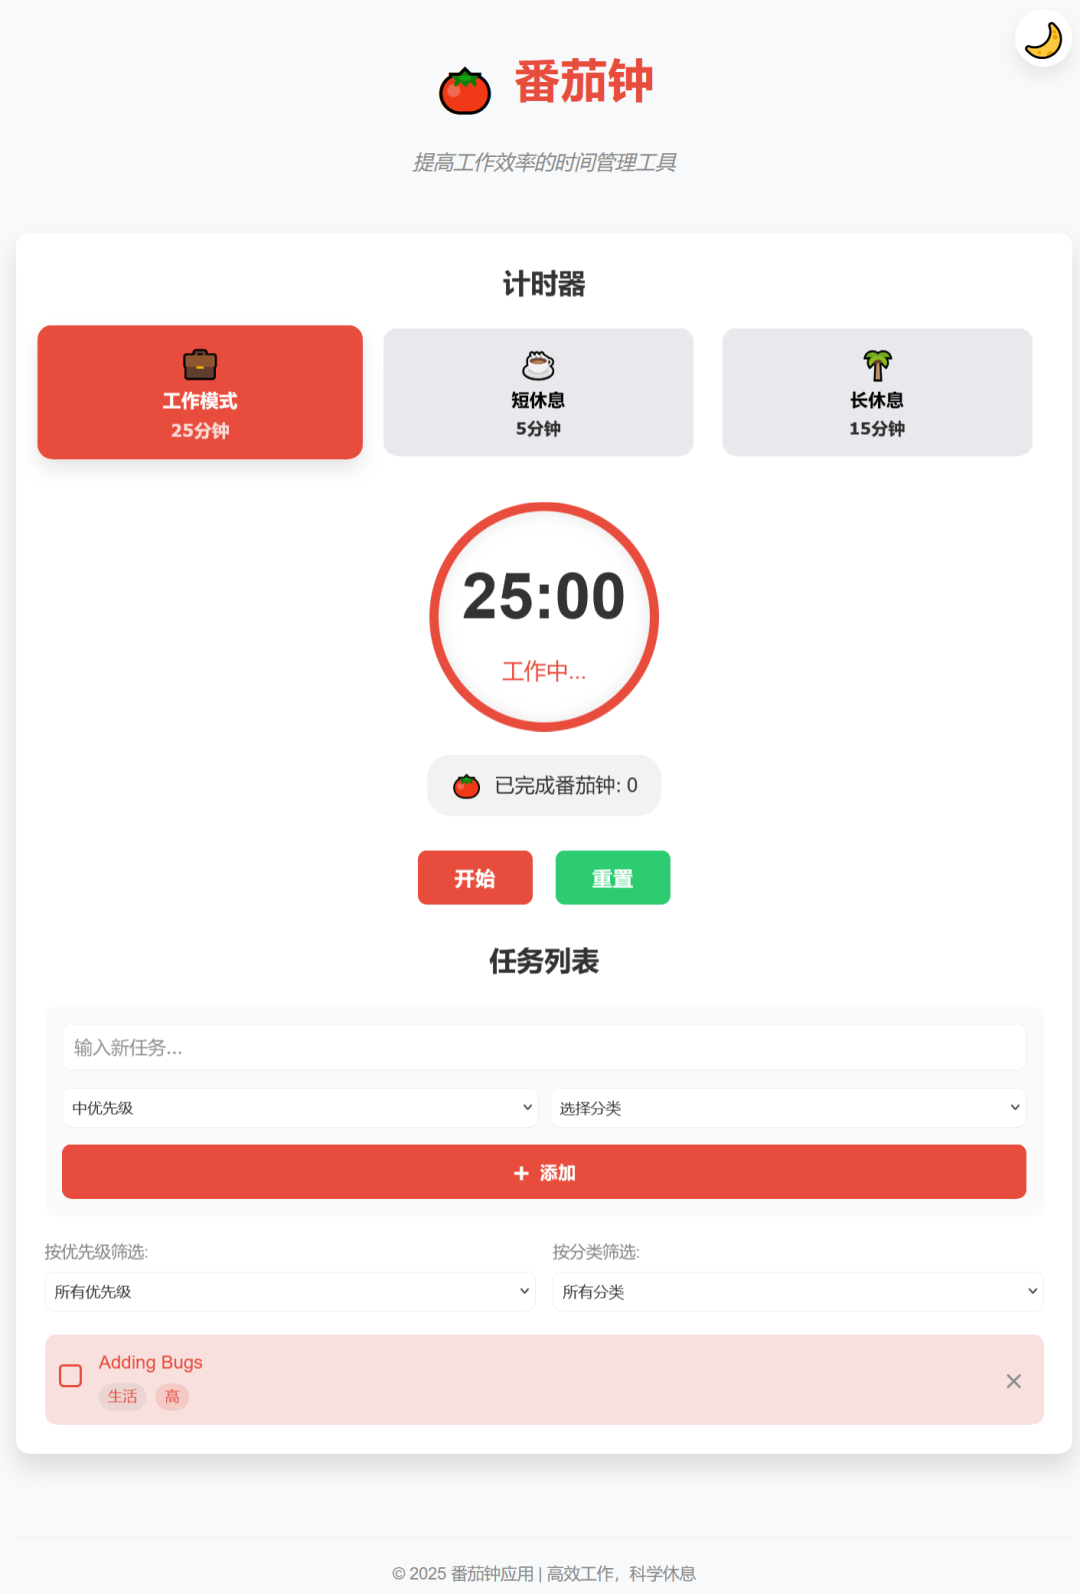
亚马逊云科技此次番茄钟应用开发实验上新,正是为了向开发者展示Amazon Q Developer在实际开发场景中的能力,让开发者不仅可以体验生成式AI赋能编程的高效性,还能验证Amazon Q Developer在代码准确性、安全性和自动化方面的优势。此外,实验还将带来“可视化AI实战成果”,即实验通关之后所获得的番茄时钟H5应用,或者个人建站、移动应用开发,都可以成为企业或个人趁手工具箱的一部分