
架构师的技术嗅觉:如何在开源社区中快速甄别高质量项目实战
·
架构师的技术嗅觉:如何在开源社区中快速甄别高质量项目实战
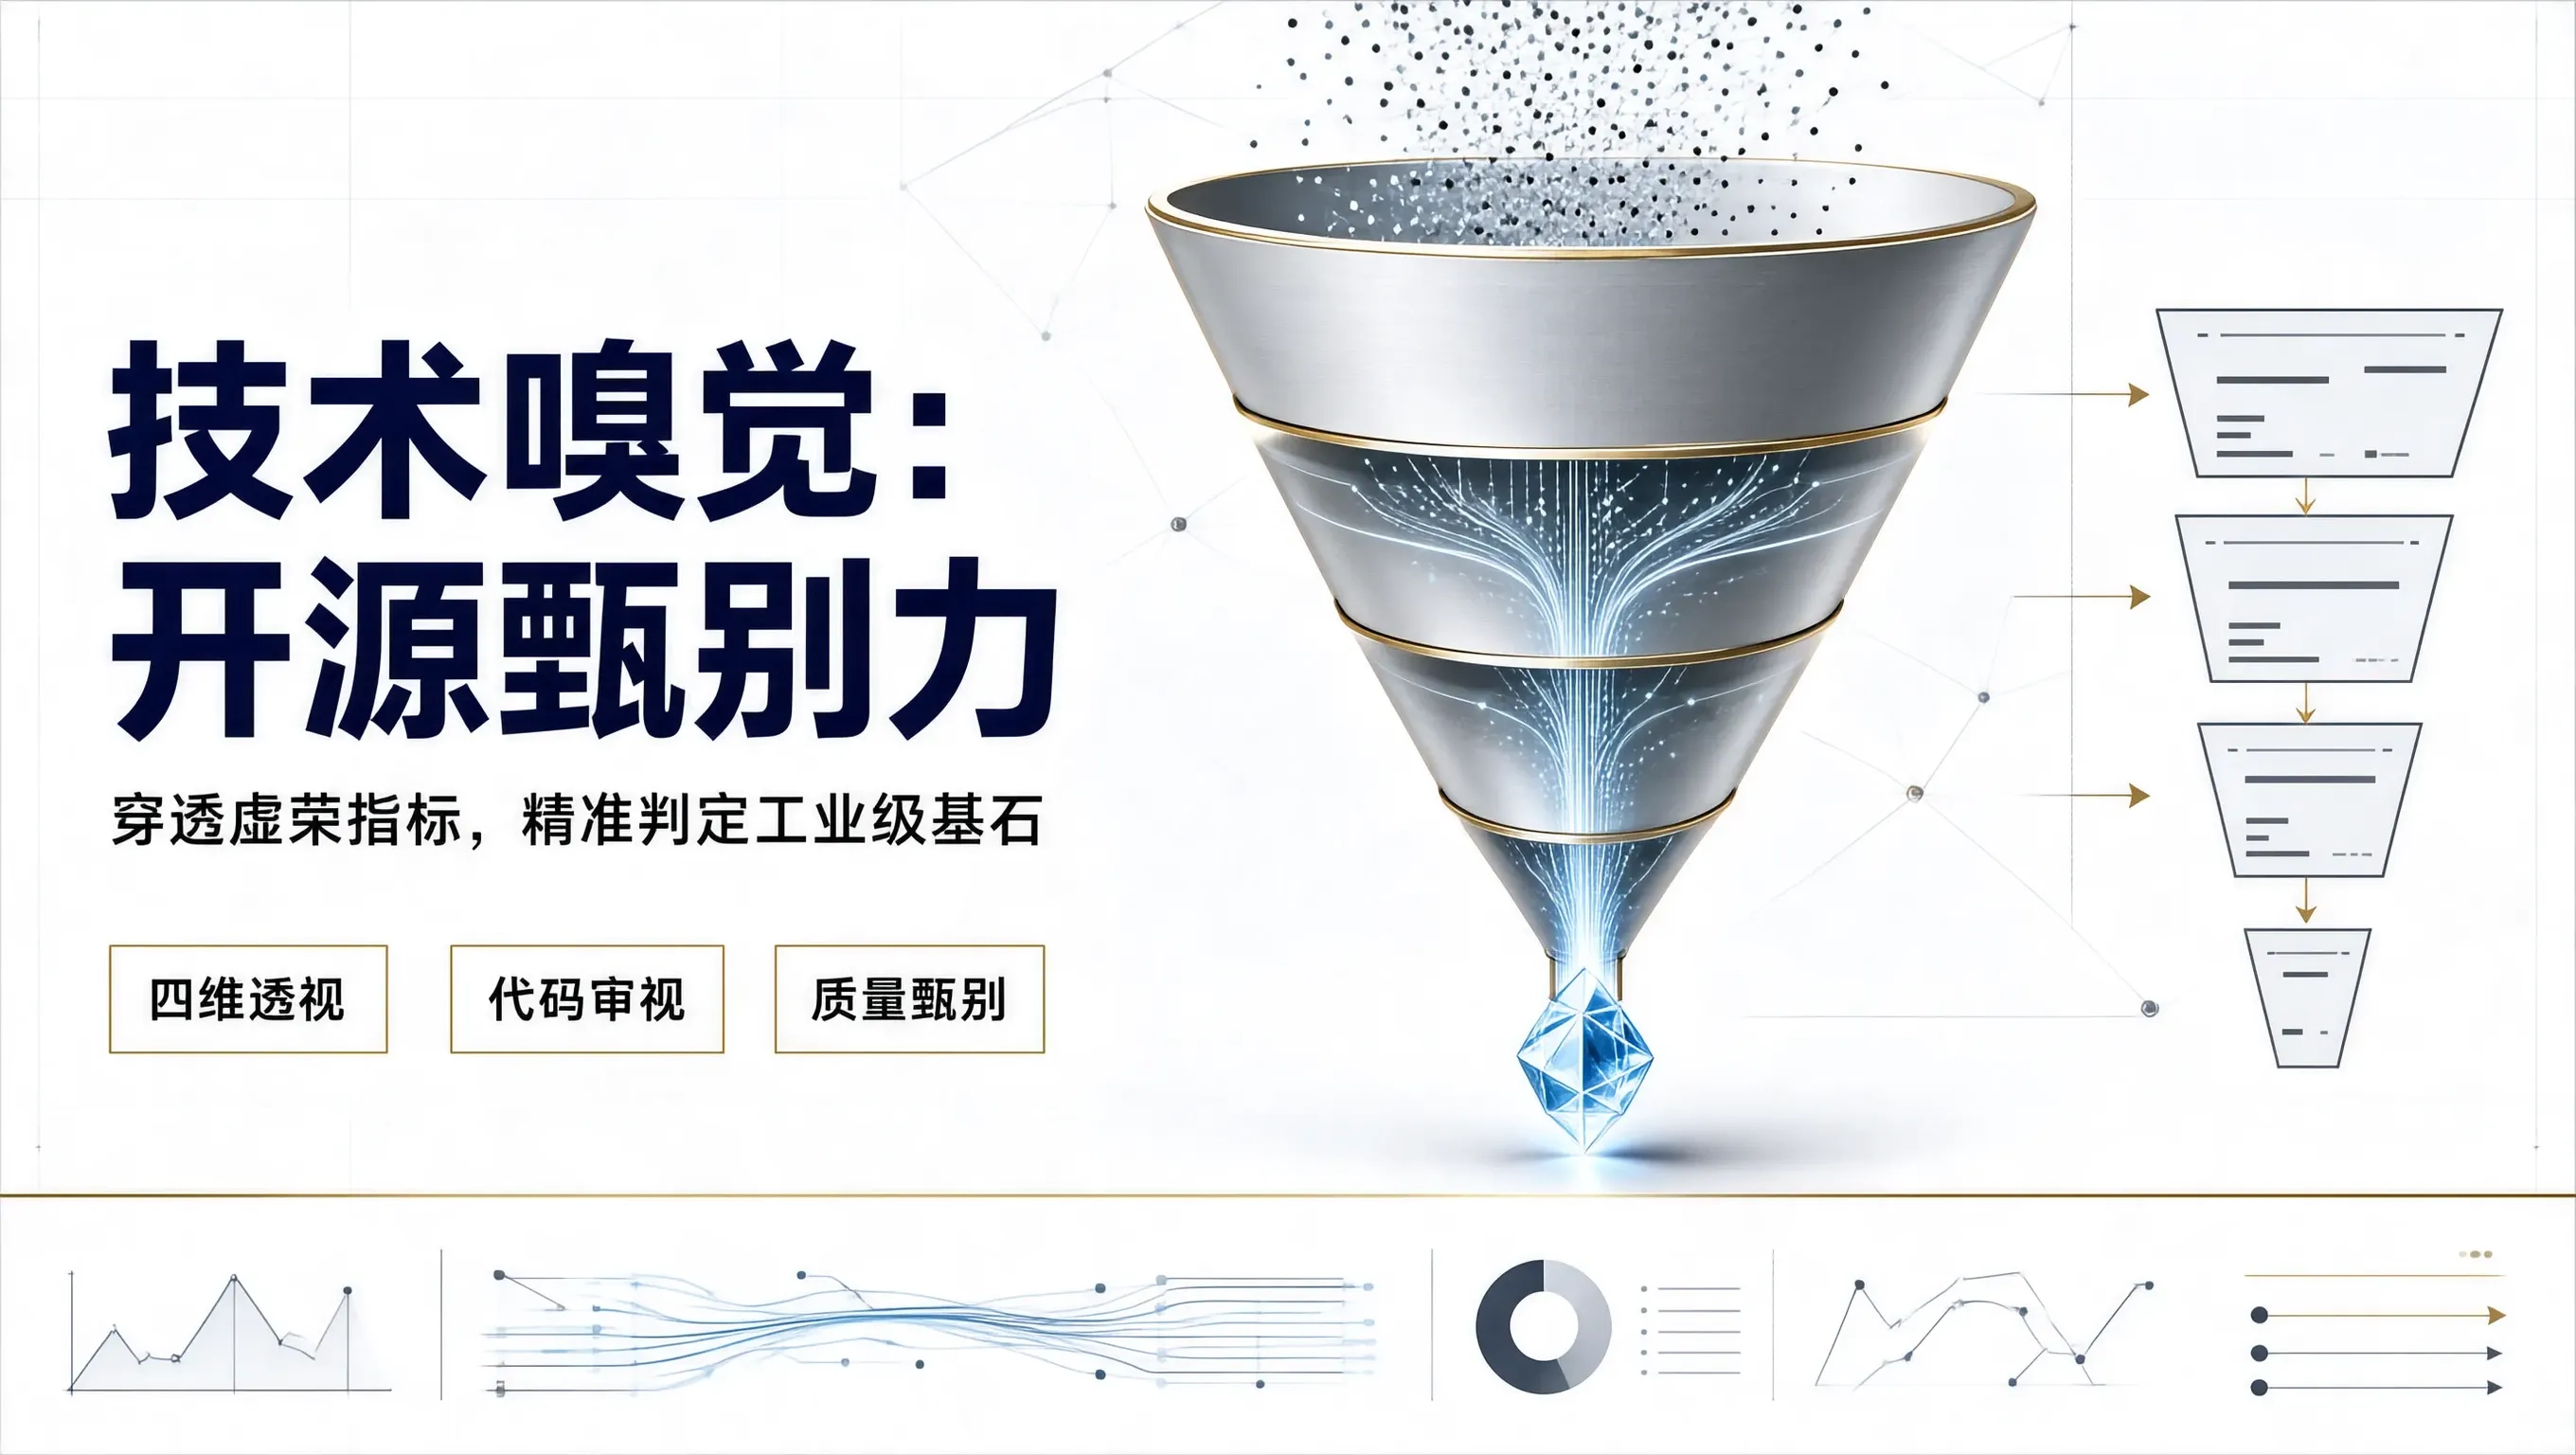
在人工智能、大模型与云原生技术爆发式增长的今天,GitHub 上每天都会冒出成百上千个宣称“颠覆行业、颠覆上一代框架”的开源项目。
许多缺乏实战经验的初创团队工程师和架构师,往往被开源项目的“表层虚荣指标”所迷惑:
- 看到某个项目在 Twitter/朋友圈刷屏、几天内斩获了 10,000 个 GitHub Stars,就惊呼“神作出现”,立刻不加思索地把这个项目引入公司生产核心链路;
- 结果引入后才痛苦地发现:该项目本质上是一个粗制滥造的玩具 Demo,代码里充斥着全局变量、缺少任何错误处理与并发锁保护、根本不支持多租户隔离,且原作者在收获一波流量后直接弃坑(Archive 仓库)!
- 团队被迫耗费数月时间去给一个劣质开源项目擦屁股、重构、填补内存泄漏的大坑,付出了极其沉重的工程代价。
一名资深的技术架构师,必须具备敏锐且严苛的**“技术嗅觉与开源质量甄别力(Technical Taste & OSS Due Diligence)”**:
穿透 Stars 虚荣数字的迷雾,在 10 分钟内通过代码细节、Issue 闭环质量、提交历史与架构设计,精准判定一个开源项目究竟是“可供工业级生产托付的硬核基石”还是“昙花一现的玩具包装”!
开源项目质量评估的四维透视漏斗
┌────────────────────────────────────────────────────────┐
│            【第一维度:穿透虚荣的 Stars 曲线 (Stars Velocity)】│
│  - 警惕:短时间内暴涨数千 Stars 但缺少实质 Release 的项目 │
│  - 优选:Stars 增长平稳、伴随持续语义化版本迭代 (SemVer) │
└───────────────────────────┬────────────────────────────┘
                            │
┌───────────────────────────▼────────────────────────────┐
│            【第二维度:Issue 与 PR 的闭环质量 (Health)】│
│  - 危险信号:数百个 Bug Issue 长期未回复,大量 PR 积压  │
│  - 健康信号:核心维护者在 24h 内回复,有明确的 Roadmap  │
└───────────────────────────┬────────────────────────────┘
                            │
┌───────────────────────────▼────────────────────────────┐
│            【第三维度:代码显微镜审视 (Code Inspection)】│
│  - 抽查:错误处理是否严密?并发锁粒度如何?有无单测? │
│  - 抽查:是否存在大量 `panic()` / `except Exception: pass`│
└───────────────────────────┬────────────────────────────┘
                            │
┌───────────────────────────▼────────────────────────────┐
│            【第四维度:社区治理与商业可持续性 (Sustainability)】│
│  - 评估:背后是否有成熟商业实体 (如 BAAI, Redis, HashiCorp)│
│  - 还是纯靠个人业余兴趣维护?是否有开源协议突然变更风险?│
└────────────────────────────────────────────────────────┘
架构师在 GitHub 源码中必看的“五大代码显微镜特征”
在决定将一个项目引入生产前,资深架构师会直接在 GitHub 网页上按 . 键打开在线 VS Code,抽查核心代码的五个细节:
┌─────────────────────────────────────────────────────────────┐
│                 架构师代码质量抽查五大红线                   │
├─────────────────────────────────────────────────────────────┤
│ 1. 抽查并发与资源关闭:                                     │
│    - Go 查看是否正确使用 `defer resp.Body.Close()` 和锁释放  │
│    - Python 查看是否正确使用 `with` 上下文管理器             │
├─────────────────────────────────────────────────────────────┤
│ 2. 抽查单测覆盖与 CI 门禁:                                 │
│    - 仓库是否有完整的自动化单元测试与竞态检测 (`-race`)?    │
│    - 单测覆盖率是否在 60% 以上?CI 流水线是否全绿?          │
├─────────────────────────────────────────────────────────────┤
│ 3. 抽查错误处理严密性:                                     │
│    - 是否存在粗暴的 `fmt.Println(err)` 静默吞掉错误?       │
│    - 是否具备结构化、可向上溯源的强类型错误定义?           │
├─────────────────────────────────────────────────────────────┤
│ 4. 抽查配置与可观测性:                                     │
│    - 是否支持 Context 超时控制?                            │
│    - 是否原生暴露 Prometheus Metrics 监控指标?             │
├─────────────────────────────────────────────────────────────┤
│ 5. 抽查依赖洁癖度:                                         │
│    - 依赖树是否极其庞大臃肿?(避免引入几十个冷门第三方小包)│
└─────────────────────────────────────────────────────────────┘
真实案例实测:为什么我们坚决选用 wazero 弃用其他 WASM 引擎?
在为工作流平台选型 WebAssembly(WASM)插件引擎时,团队面临两个选择:
- 候选 A(某 Star 数高达 2 万的知名项目):底层深度绑定 CGO 和 Rust 动态链接库,单测在不同 Linux 发行版上频繁报错,构建镜像需要安装 500MB 的 C 编译器工具链;
- 候选 B(Tetrate 开源的
wazero,Star 数当时仅有 4,000):- 打开源码抽查:100% 纯 Go 原生实现(零 CGO)!
- 单测覆盖率高达 94.8%,且包含了完备的 WebAssembly 官方合规套件验证;
- Issue 中每个 Bug 都在 12 小时内由资深核心开发者进行深度技术解答。
架构师凭着敏锐的技术嗅觉,果断拍板选用 wazero。随后的实战证明:wazero 在跨平台编译和私有云交付中表现出了惊人的稳定性与零运维负担!
审美品味决定系统寿命
技术选型是一门严谨的尽职调查(Due Diligence)。
不为虚妄的热搜流量买单,始终用最严苛的工程显微镜审视每一行外部依赖代码,把真正经得起生产检验的顶级作品引入系统,是技术架构师守护系统生命周期最核心的专业本领。
更多推荐

 1
 0
- 0


 已为社区贡献90条内容

所有评论(0)