
新物联网恶意软件KATARU来袭:靠Telnet老漏洞入侵设备,加密指令指挥DDoS攻击
你家的智能摄像头、那台用了五年的旧路由器,可能正在不知不觉中成为别人手里的攻击武器。这不是危言耸听——一种名为KATARU的新型物联网恶意软件正在暗处蔓延,它专挑那些安全配置薄弱的联网设备下手,把摄像头、路由器、工控终端统统变成洪水攻击的"炮灰节点"。更棘手的是,它连Mirai时代最经典的入侵老路都没放过,却在攻击能力上做了全面升级。
一条Telnet密码,撕开整个网络防线
根据Nozomi Networks分析师在今年8月捕获的样本,KATARU的入侵起点朴素得让人难以置信:先用Telnet密码反复暴力破解蜜罐,一旦猜中弱口令,便通过BusyBox命令下载ARM架构的有效载荷并立即执行。整个过程不需要任何高深技术,攻击者赌的就是那台设备还开着Telnet、还用着出厂默认密码。
有效载荷落地后的第一件事,是检查/etc/passwd是否可写,尝试抹掉root密码占位符。随后它开始亮出獠牙——内置针对CVE-2026-46300(Fragnesia)、CVE-2026-43284(DirtyFrag)和CVE-2026-31431(Copy Fail)三个内核漏洞的公开利用代码,还尝试通过cgroup v1的release_agent机制逃逸容器、以更高权限重启自身。
耐人寻味的是,分析师在ARM样本里发现了针对x86系统的shellcode。这说明攻击者的代码很可能拼凑自公开示例,甚至夹杂了AI辅助生成的片段,根本没有经过完整测试就被投放到真实环境。粗糙归粗糙,杀伤力却一点不打折扣——这正是当前物联网威胁最让人不安的地方。
Root权限加多重驻留,清掉它比想象中难
拿到root权限意味着什么?意味着这个恶意软件可以把自己写进systemd服务、cron定时任务、rc启动脚本、OpenWrt钩子、软件包管理钩子乃至Android的开机启动项。权限足够时,它还会把自身副本标记为"不可更改"或"仅追加",普通删除命令根本动不了它。它的持久化逻辑横跨Linux、路由器、桌面系统和安卓设备,覆盖面之广在同类型样本中并不多见。
如果你负责网络运维,看到这里应该已经能掂出分量:传统"杀进程、删文件"的处置方式对KATARU基本无效,必须做严格的事件响应审查,逐一排查所有可能的驻留位置。Mirai僵尸网络当年席卷全球的经验早已证明,一旦基础设备安全被忽视,物联网感染会以极快速度横向扩散。
加密C2取代明文通信,六协议洪水攻击可选
与早期Mirai设备里裸奔的明文控制流量不同,KATARU给每台受控设备生成X25519密钥对,再用协商出的共享密钥通过ChaCha20-Poly1305加密全部命令。虽然其内置的固定公钥恰好与RFC测试值撞车,多少暴露了代码的拼凑痕迹,但这层加密足以挡住随意抓包分析和服务器冒充,给防御方溯源制造不小麻烦。
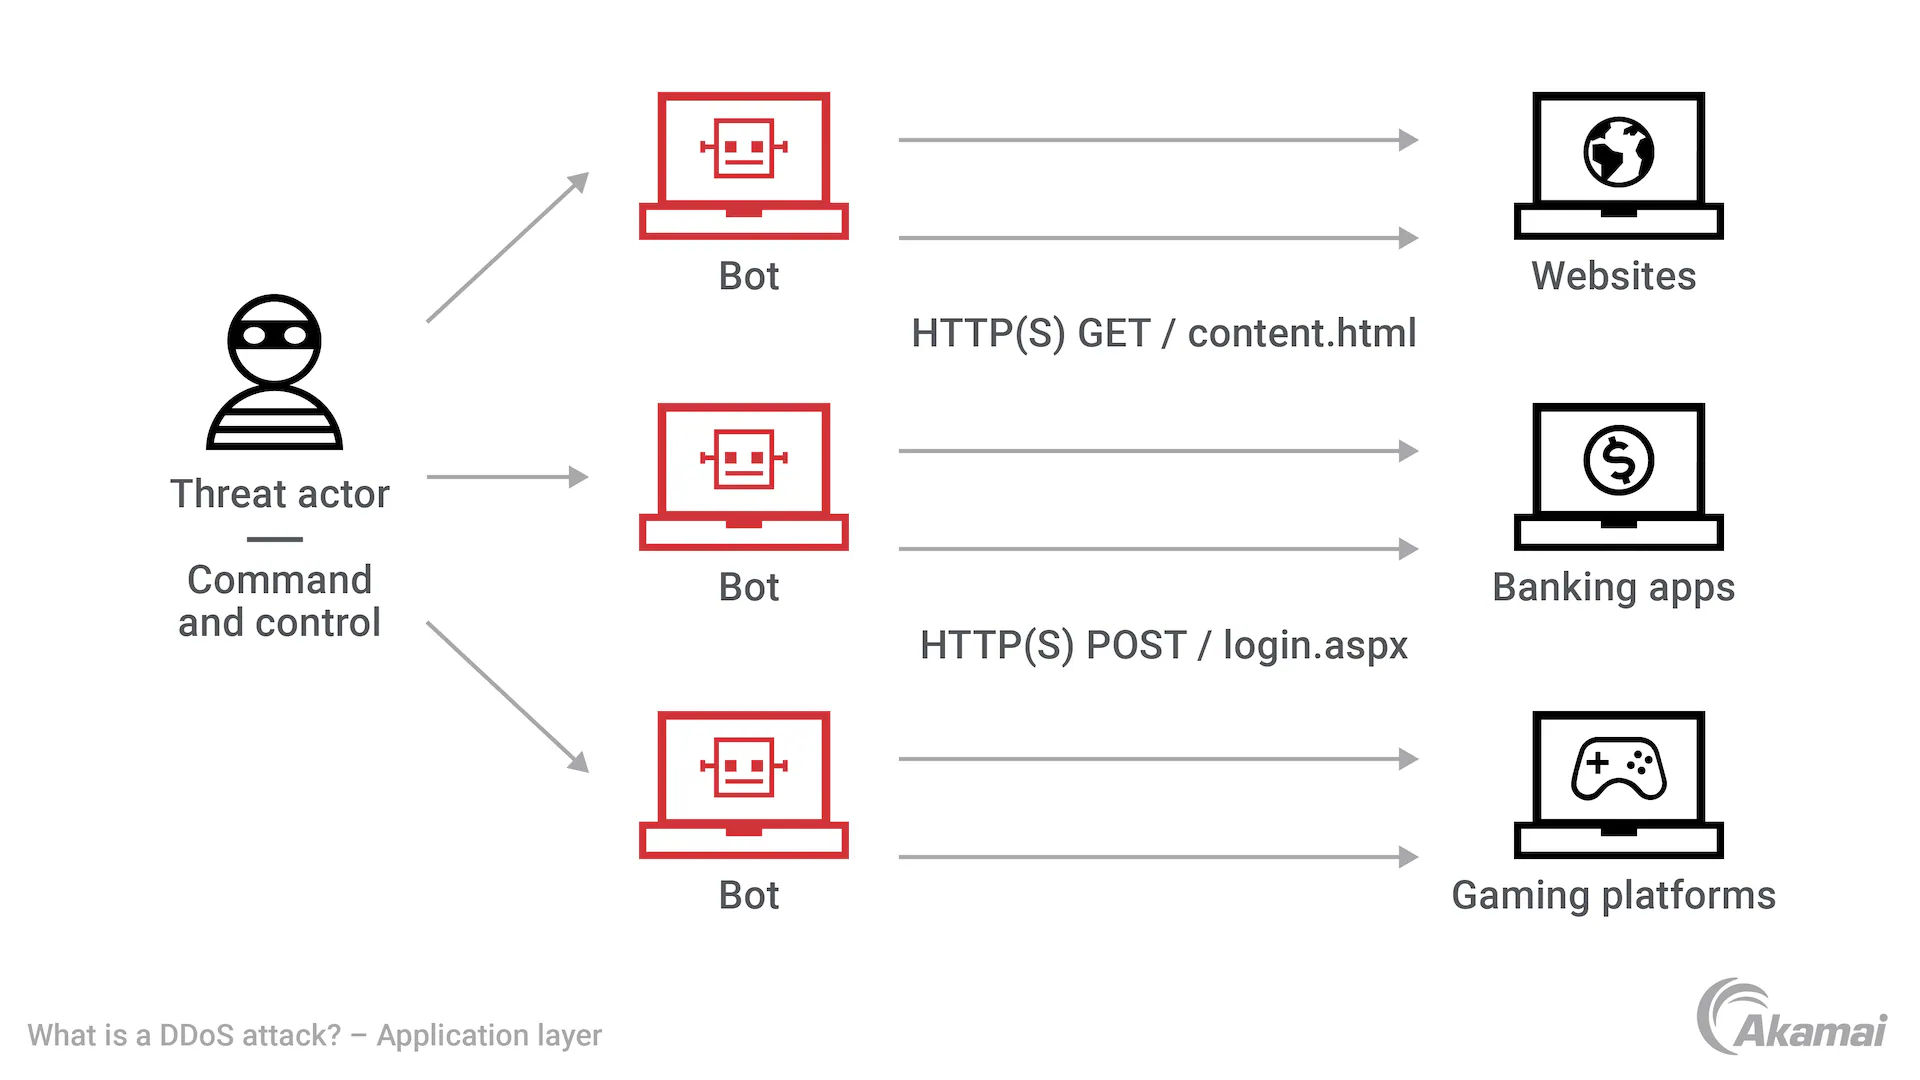
攻击菜单同样丰富:TCP、UDP、ICMP、HTTP、QUIC、DNS六种洪水攻击随便挑,甚至专门适配了Minecraft、FiveM、OpenVPN和WireGuard等常见服务。控制端还能远程指挥它暴力破解SSH、通过SSH或wget下载更多二进制文件、执行任意shell命令、随时中止或恢复攻击,并在得手后抹除自身文件。值得注意的一个细节是,它的SSH攻击由命令服务器下发任务,而非自主传播——这说明背后有运营者在统一调度,把它当成一门"生意"在做。
分析人员还在样本里发现了精心布置的诱饵:伪造的网络请求、IRC风格的聊天记录,以及一些类似Mirai或Katana的标签字符串。这些假线索专门用来误导分析方向,把文档地址和合法服务搅在一起。安全团队在动手封禁基础设施之前,必须先核实遥测数据的真实性,避免误伤正常业务。
你的设备可能正在"带病上岗"
对普通用户和企业网络管理员来说,KATARU敲的其实是一记旧钟:启用Telnet、密码孱弱、固件多年不更新的设备,就是攻击者最顺手的跳板。Linux内核漏洞被积极利用的案例一再提醒人们,提权漏洞的威胁程度不容低估。
眼下能做的事并不复杂,但每一步都直接决定设备会不会沦为持久攻击的立足点:
![原创]物联网安全:基础篇-IoT安全-看雪安全社区|专业技术交流与安全研究论坛](https://i-blog.csdnimg.cn/img_convert/5d541b4d48ad5f29c38da322fa238feb.webp?x-oss-process=image/format,png)
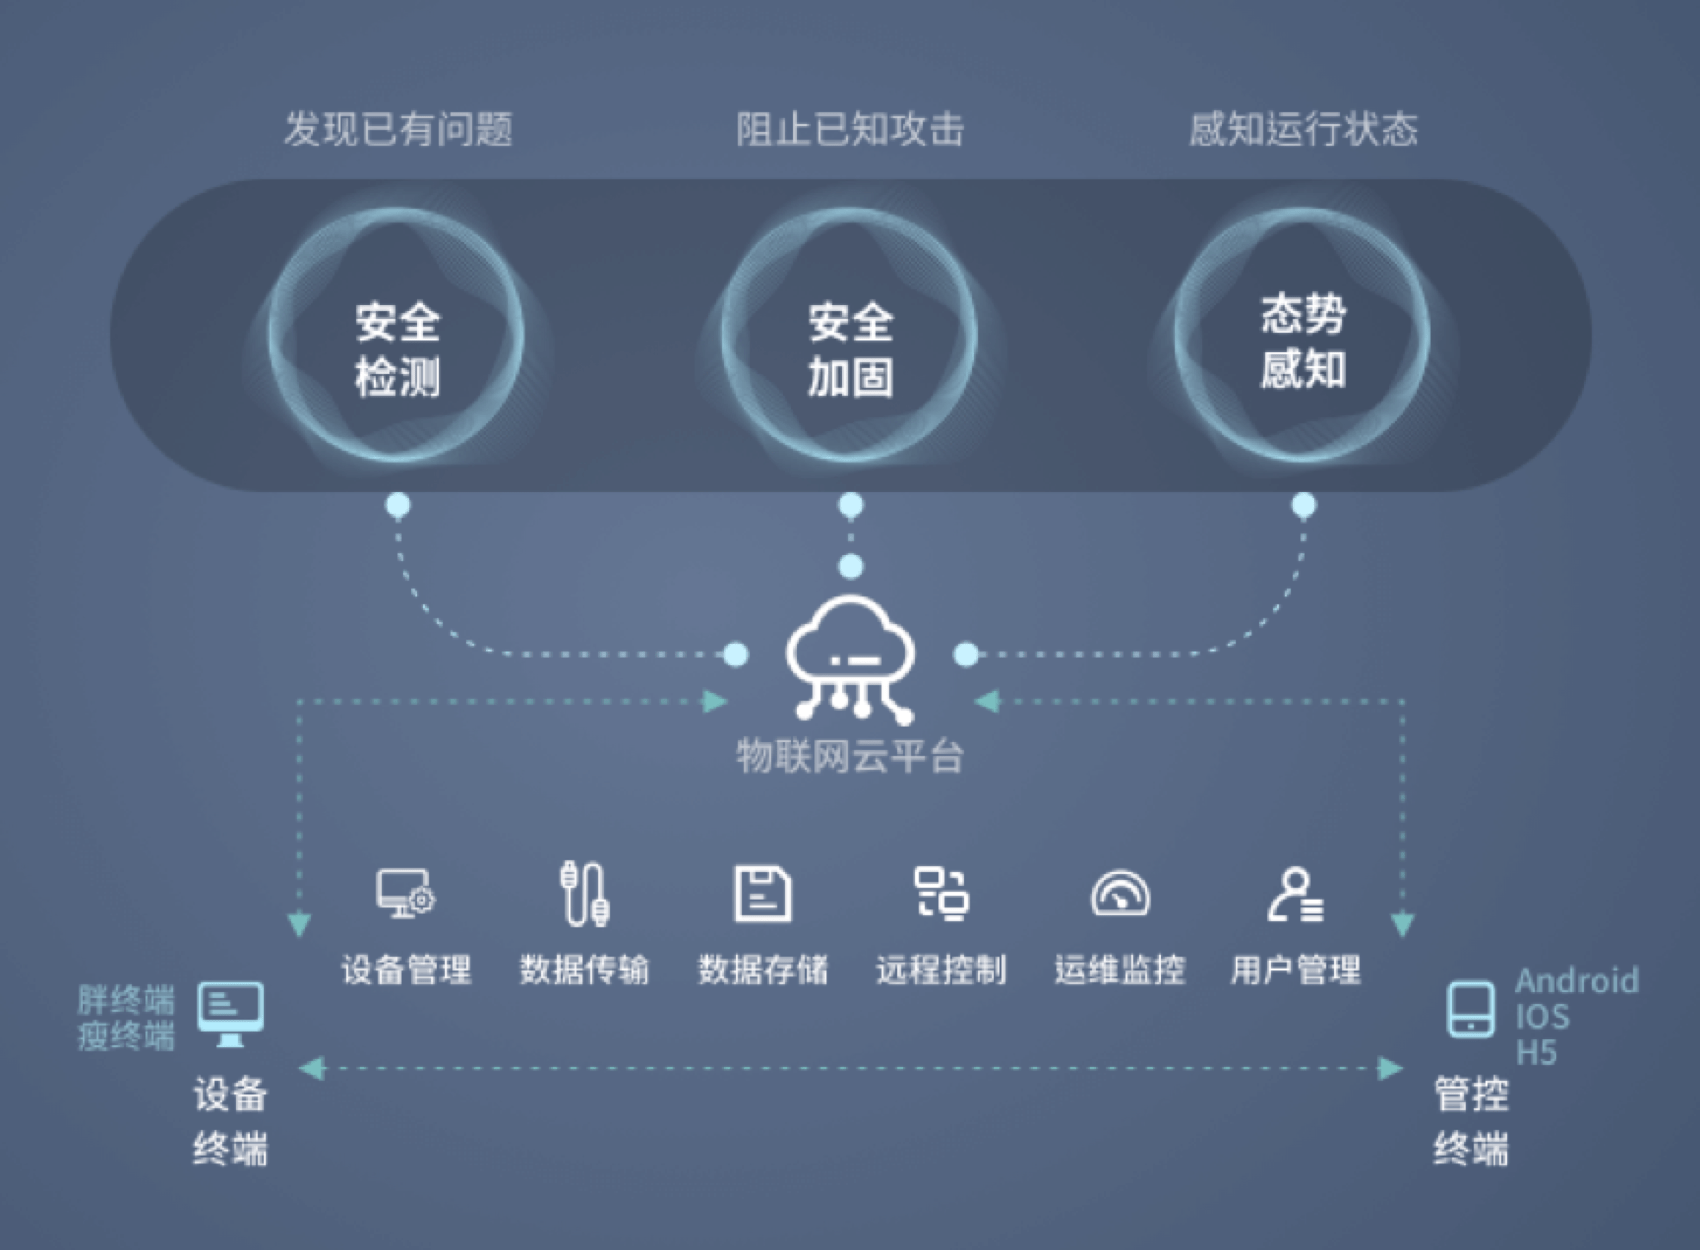
为所有受支持的固件和内核及时打补丁,这是阻断漏洞利用链的第一道闸。彻底关闭非必需的Telnet远程管理,改用SSH并禁用密码登录、改用密钥认证。出厂默认密码和弱密码必须全部替换,这是成本最低、收益最高的加固手段。如果设备厂商早已停止更新,别再犹豫——要么让它退役,要么把它挪到严格管控的访问路径之后,因为无人维护的设备会把已知漏洞暴露在互联网上数年之久。
运营层面,隔离物联网和OT设备与核心业务网,只放行必要的管理与业务流量;重点监控异常的出站加密连接、突发数据包峰值、可疑的Telnet或SSH登录尝试,以及启动文件的任何改动。日志保留时间要足够长,这样才能把设备的当前行为与历史正常基线做对比,在异常流量演变成大规模服务中断之前及时介入调查。
物联网安全的残酷之处在于,攻击者的门槛越来越低,防守方的负担却越来越重。从TuxBot用LLM生成僵尸网络代码,到今天这个连代码都没测完就放出来的KATARU,一个共同的信号非常清晰:未来的物联网恶意软件只会更多、更杂、更隐蔽。清点你手头的联网设备、收紧远程管理权限、在异常出站活动露头时就介入处置——这些基本功做得越扎实,你的网络被拖进攻击洪流的那一天,就会来得越晚。
更多推荐

 3
 0
- 0


 已为社区贡献98条内容

所有评论(0)