
超越性能: gRPC 助力微服务的“零信任”安全堡垒
超越性能:gRPC 助力微服务的“零信任”安全堡垒
在微服务架构大行其道的今天,我们谈论 gRPC 时,往往沉迷于它基于 HTTP/2 的多路复用、Protobuf 的高效序列化带来的极致性能。然而,当单体应用被拆解为成百上千个微服务时,原本处于内存中的函数调用变成了跨网络的远程过程调用(RPC)。这意味着,每一次调用都可能暴露在不可信的网络环境中。
如果说性能是 gRPC 的“油门”,那么安全机制就是它的“刹车”和“安全气囊”。本文将基于“纵深防御”的设计理念,探讨如何利用 gRPC 构建一个坚不可摧的微服务通信体系,并深入那些文档之外的底层细节。
一、 重新思考安全模型:从“护城河”到“洋葱皮”
传统的网络安全依赖于边界防护,即“外网是危险的,内网是安全的”。但在云原生环境下,Pod 动态漂移,IP 地址不再固定,内部员工或被入侵的服务都可能成为威胁。
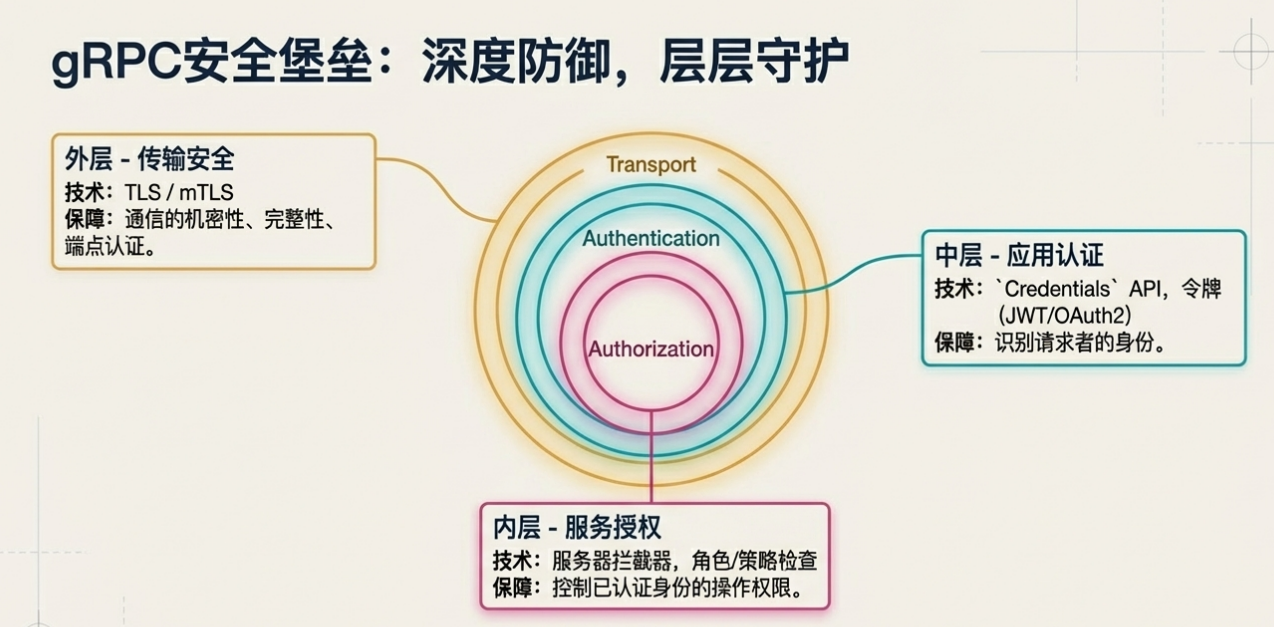
因此,gRPC 的安全设计天然契合**零信任(Zero Trust)**理念。我们需要构建一个像洋葱一样的“分层堡垒”模型:
- 物理层/传输层:不仅仅是连通,更要加密。
- 身份层:你是谁?。
- 应用层:你能做什么?。
每一层都假设上一层已经被突破,每一层都必须独立验证。
二、 第一道防线:传输层的隐形铠甲 (TLS)
TLS 是 gRPC 的基石,但作为架构师,我们需要理解得更深:为什么是 TLS 1.3?它究竟改变了什么?
1. 不仅仅是加密:TLS 1.3 的革命
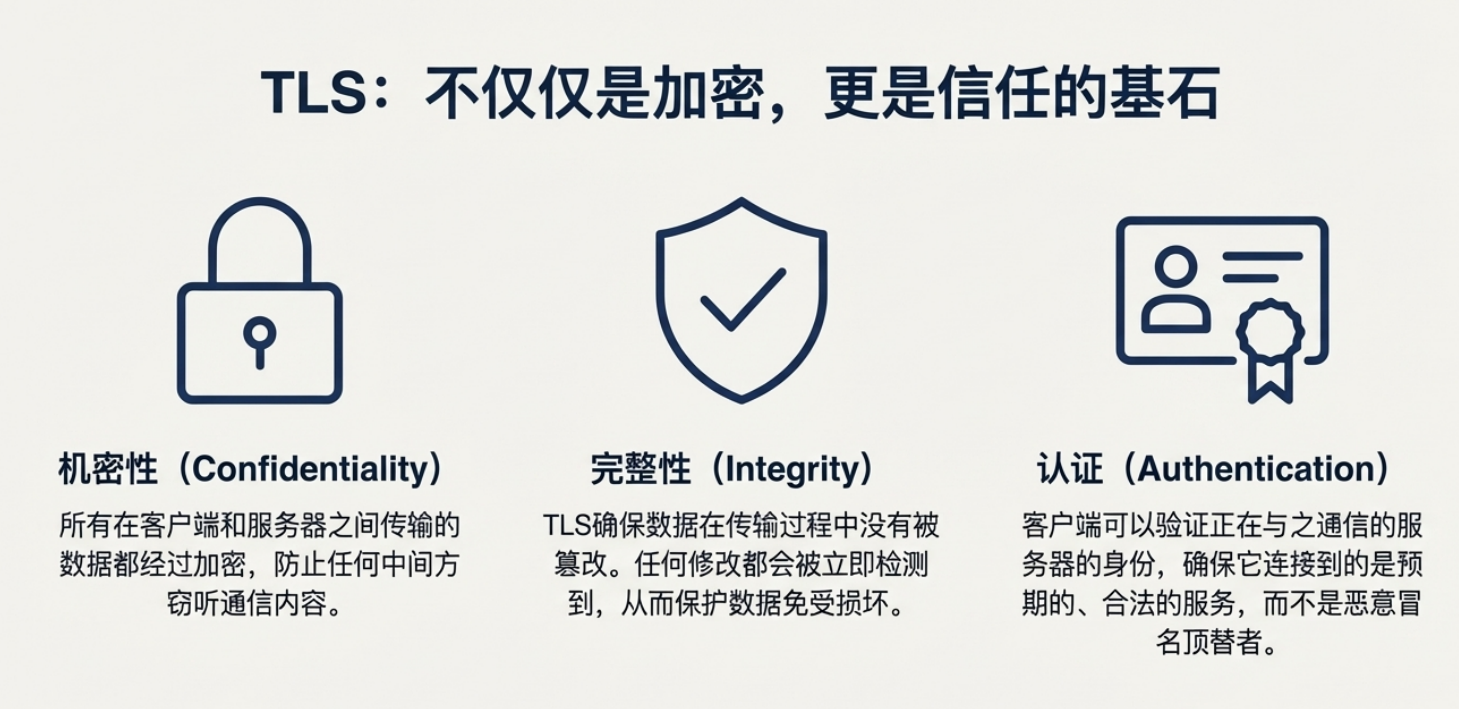
gRPC 默认鼓励使用 TLS,而现代 gRPC 栈通常默认支持 TLS 1.3。相比老旧版本,TLS 1.3 对微服务通信有着质的提升:
- 极致速度(1-RTT / 0-RTT):传统的 TLS 1.2 握手需要两次往返(2-RTT)才能建立连接。TLS 1.3 简化了握手流程,仅需一次往返(1-RTT)即可完成。对于频繁建立短连接的场景,甚至支持 0-RTT(基于预共享密钥),这让加密通信的延迟几乎可以忽略不计。
- 前向保密(Forward Secrecy):这是 TLS 1.3 强制要求的特性。它的意义在于,即使黑客在未来偷走了你的服务器私钥,他也无法解密过去截获的历史流量。这对于金融、医疗等敏感数据的微服务至关重要。
- ALPN (Application-Layer Protocol Negotiation):这是 gRPC 基于 HTTP/2 运行的关键。在 TLS 握手阶段,客户端和服务器通过 ALPN 扩展协商出“我们将使用 h2 (HTTP/2) 协议”。如果 TLS 配置不当导致 ALPN 协商失败,gRPC 连接通常会直接降级或报错。
2. 双向认证 (mTLS):服务网格的标配
在普通 Web 开发中,通常只有客户端验证服务器证书。
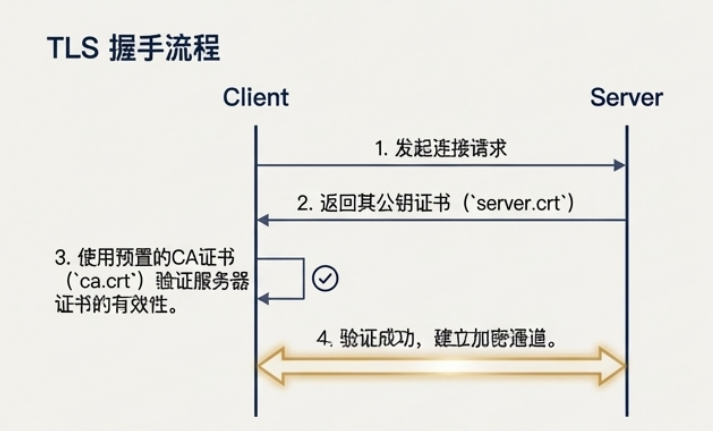
但在微服务内部,服务端也必须验证客户端是谁。
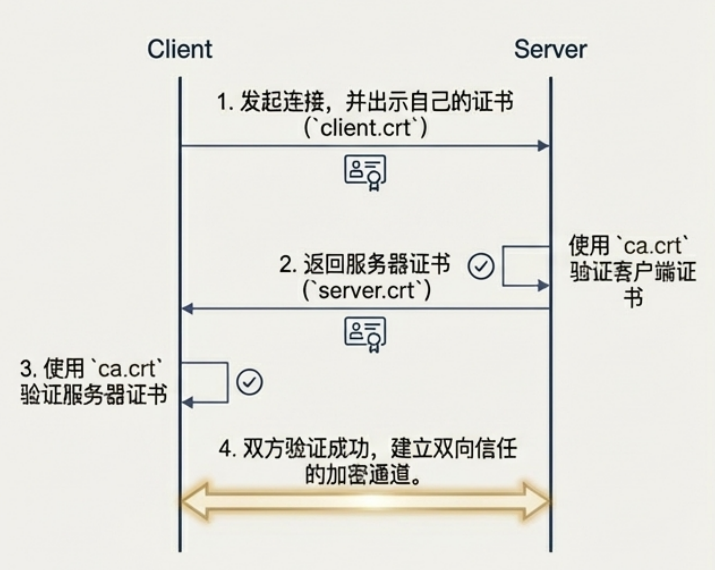
这就是 mTLS(Mutual TLS)。它不仅加密了流量,还顺带完成了身份引导。如果你的系统运行在 Kubernetes 或 Istio 等 Service Mesh 中,mTLS 更是实现了自动化:每个 Pod 启动时都会获得一个基于 SPIFFE 标准的短期证书。通过校验这个证书,gRPC 服务端不仅知道连接是加密的,还能直接从证书的 SAN (Subject Alternative Name) 字段提取出调用者的 Service Account ID。
三、 第二道防线:将身份注入元数据 (Metadata)
当 TLS 隧道建立后,我们进入了应用层。这时,我们需要解决“认证”问题。
1. Header 的标准化:Metadata vs Payload
初学者容易犯的一个错误是:在 Protobuf 的 Request 消息体里加一个 string token 字段。
这是反模式的。
gRPC 的最佳实践是将认证信息(如 JWT Token、OAuth2 Access Token)放入 Metadata 中。Metadata 会被映射为 HTTP/2 的 Headers(例如标准化的 Authorization: Bearer <token>)。
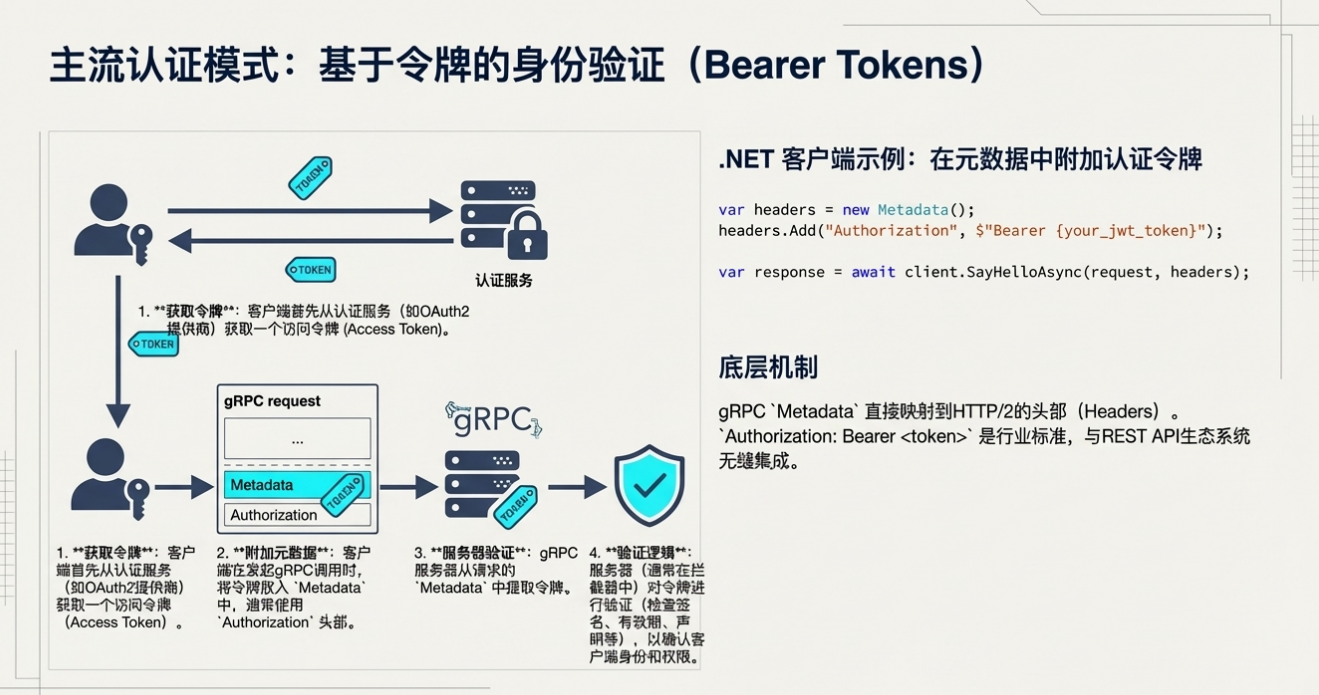
这样做的好处有三:
- 解耦:业务逻辑(Payload)和基础设施逻辑(Auth)完全分离。
- 复用:无论调用哪个方法(Method),认证逻辑都是通用的。
- 日志友好:中间件可以轻松提取 Metadata 记录审计日志,而无需解析具体的业务 Protobuf 消息。
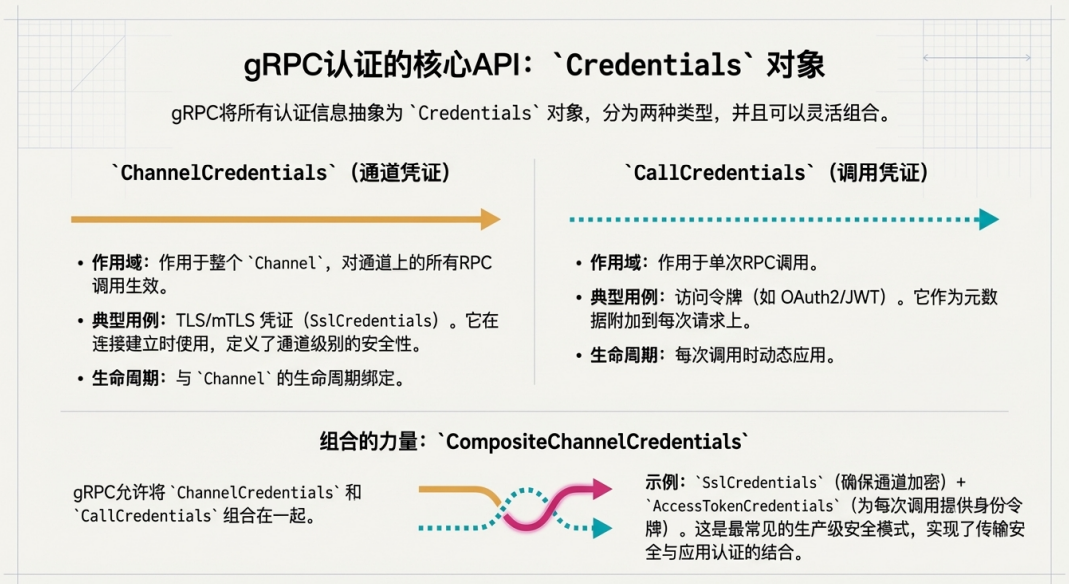
2. 凭证插件化:CallCredentials
gRPC 的 API 设计非常精妙,它通过 CallCredentials 抽象了认证流程。你不需要在每次 client.SayHello() 时手动拼接 Header。
你可以编写一个自定义的 Credentials 插件,在这个插件里实现复杂的逻辑,比如:
- 检查内存中是否有 Token?
- Token 是否过期?
- 如果过期,自动调用刷新接口获取新 Token。
这一切对业务层代码都是透明的。当 Token 刷新机制被封装在底层时,系统的健壮性将大幅提升。
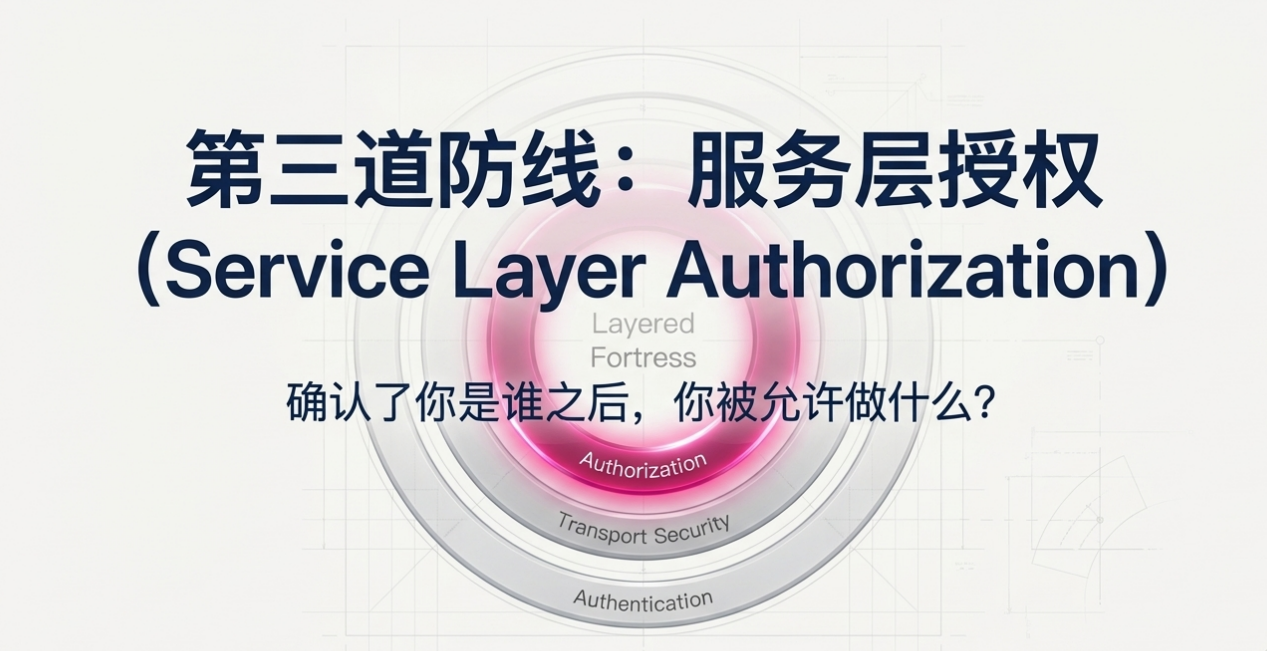
四、 第三道防线:拦截器与声明式授权 (Interceptor & Authorization)
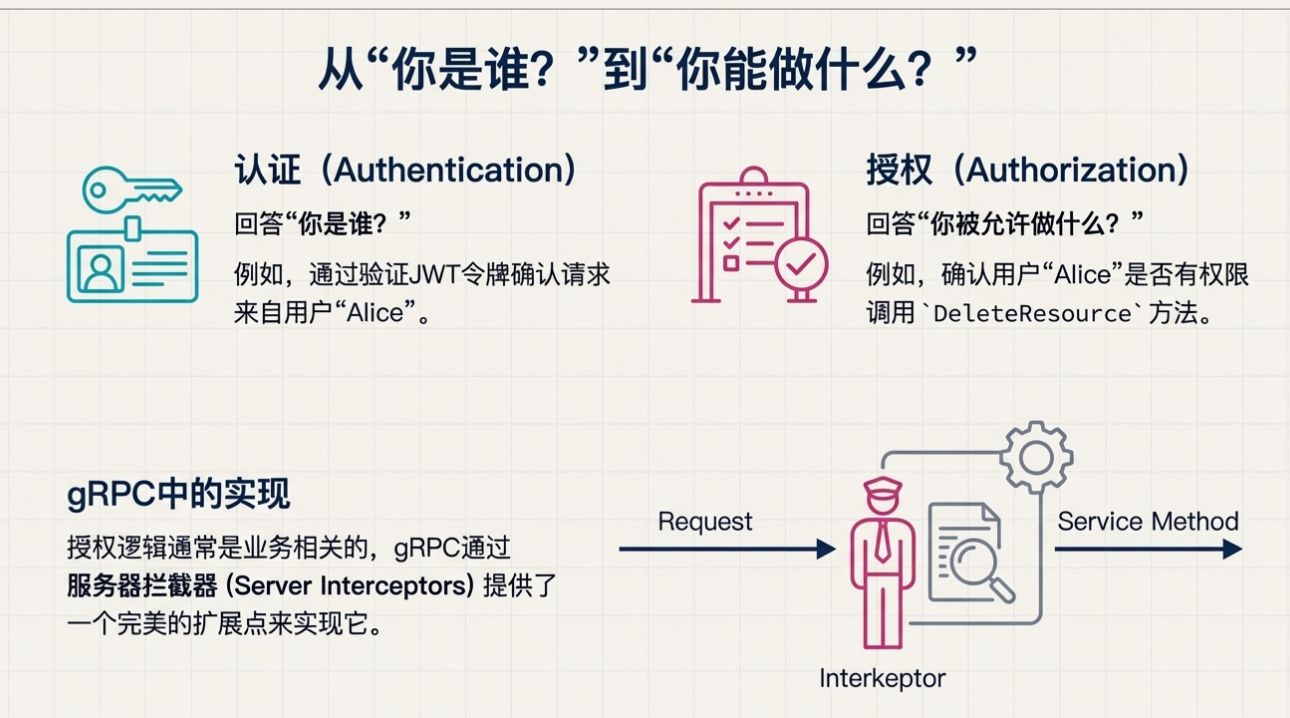
知道了“你是谁”,还要确认“你是否有权执行此操作”。这是授权的范畴。
1. 拦截器:gRPC 的中间件
在 REST API 中我们习惯用 Middleware,在 gRPC 中对应的就是拦截器。所有的授权检查都应收敛于此。
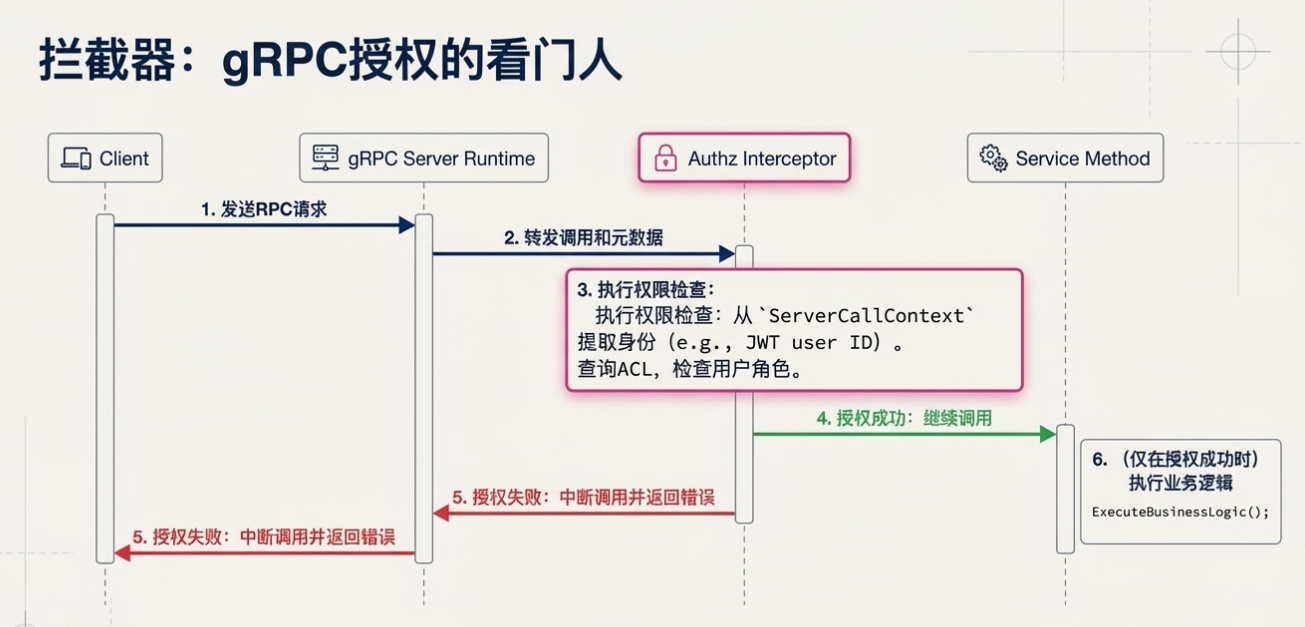
一个典型的授权拦截器执行流程:
- 截获请求。
- 从上下文提取用户 ID 或角色。
- 获取当前调用的完整方法名(例如
/package.Service/Method)。 - 匹配策略(ACL, RBAC)。
- 决定放行或拒绝(返回
PERMISSION_DENIED)。
2. 扩展思考:从代码硬编码到 OPA
PDF 中展示了在代码中使用 [Authorize] 注解的方式。这在小规模系统中很有效,但对于大型分布式系统,策略即代码 是更好的选择。
我们可以将具体的授权逻辑从 gRPC 代码中剥离出来,下沉到 **OPA ** 这样的引擎中。
- gRPC 拦截器职责变迁:拦截器不再写
if user == admin,而是将(用户、方法、资源)打包发给 OPA。 - OPA 职责:根据 Rego 脚本动态计算结果(Allow/Deny)。
这种架构使得安全策略可以实时更新,而无需重新编译部署 gRPC 服务。
五、 结语:安全是一种过程
回顾 gRPC 的安全模型,我们可以看到一个清晰的演进路线:
- 用 TLS 1.3 解决“看不见、改不了”的问题;
- 用 mTLS 解决“服务间互信”的问题;
- 用 Metadata + Token 解决“用户身份传递”的问题;
- 用 拦截器 解决“权限控制收敛”的问题。
构建 gRPC 微服务,不仅仅是定义 .proto 文件那么简单。真正的挑战在于如何将这些安全组件像乐高积木一样,无缝地嵌入到你的基础设施中,让开发人员在无感知的情况下,写出最安全的代码。
安全不是一个可以通过“安装”获得的功能,而是一种持续的架构设计。希望这份基于 gRPC 的深度解析,能为你构建下一代微服务提供坚实的理论基础。
更多推荐

 15
 0
- 0


 已为社区贡献5条内容

所有评论(0)