

写文章


- @sgzxnb


简介
该用户还未填写简介
擅长的技术栈
未填写擅长的技术栈
可提供的服务
暂无可提供的服务
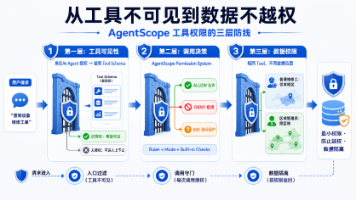
从工具不可见到数据不越权:AgentScope工具权限的三层防线
角色与 Agent 工具授权→ Tool Schema 可见性→ Permission System 调用决策→ 用户确认→ 业务数据权限→ 审计记录第一层让无权限工具不进入模型上下文;第二层使用 AgentScope Permission System 对每次调用执行决策;第三层在真实业务查询中落实地区、部门、用户等数据范围。三层共同工作,才能真正实现工具能力最小化、调用过程可控制、业务数据不越
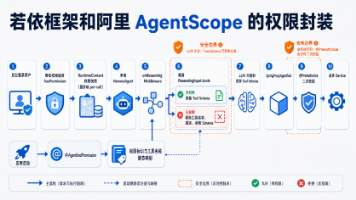
若依框架和阿里AgentScope的权限封装
若依框架与阿里AgentScope权限集成方案 摘要 本文探讨在若依框架中集成阿里AgentScope时实现细粒度权限控制的解决方案。传统基于@PreAuthorize的权限校验在工具执行阶段才生效,无法阻止无权限用户在模型推理阶段看到工具Schema。 核心设计分为两个阶段: 启动阶段:建立权限标识与工具Schema的静态映射关系 请求阶段:动态过滤模型可见的工具Schema 关键技术实现包括:
到底了