
应对零日漏洞冲击,时序大模型构建工业系统的主动免疫防线
特征码的黄昏:为何传统防御在零日漏洞前失效
在工业控制系统的安全博弈中,我们正经历一场从“手工作坊”到“工业化战争”的范式转移。过去,安全团队依赖特征码匹配和规则引擎构建防线,这本质上是一种基于已知威胁的“被动修补”逻辑。然而,面对生成式 AI 驱动的自动化攻击流水线,这种静态防御已显得捉襟见肘。当攻击者利用大模型在数秒内生成成千上万个免杀变种,甚至针对特定工控协议发起从未见过的零日(Zero-Day)攻击时,传统的签名库更新速度远远滞后于攻击变异速度。
更致命的是,工业场景的复杂性决定了无法简单套用 IT 领域的封堵策略。一旦误报导致生产线停摆,损失将远超数据泄露本身。因此,防御重心必须从“识别已知恶意代码”转向“感知异常行为序列”。我们需要一种能够理解工业系统时序逻辑的智能体,它不依赖固定的黑名单,而是通过深度学习正常工艺的波动规律,任何偏离这一“生理节拍”的操作——无论是否包含已知病毒特征——都将被视为潜在威胁。这正是时序大模型构建主动免疫防线的核心逻辑。
工艺节拍的数字化镜像:基于时序大模型的异常检测
时序大模型在工业安全中的首要应用,是构建高精度的“工艺数字孪生”。与传统机器学习模型仅关注单点阈值不同,大模型具备强大的上下文理解能力,能够捕捉多变量之间复杂的时序依赖关系。
在真实的工业互联网平台中,设备运行并非静止不变,而是随着负载、温度、原料批次等因素动态波动。传统规则引擎难以区分“正常的工艺调整”与“恶意的参数篡改”。而时序大模型通过海量历史运行数据的预训练,学会了正常工况下的“呼吸节奏”。它能同时监控 PLC 指令序列、传感器读数流以及网络流量特征,建立起多维度的行为基线。
例如,在注塑机控制场景中,压力阀的开度变化通常与加热温度、螺杆转速存在严格的时序耦合。如果攻击者试图通过修改寄存器值来破坏产品质量,即便其指令格式合法且未触发任何防火墙规则,时序大模型也能敏锐地捕捉到变量间关联性的微小偏差。这种偏差在单点监测中可能处于正常范围内,但在长序列预测中却表现为极低的概率事件。
通过计算实时数据流与模型预测分布之间的重构误差或似然度,系统可以量化当前状态的“异常得分”。这种方法不仅解决了零日漏洞无特征可匹配的难题,更大幅降低了因工况自然波动导致的误报率,实现了对未知攻击变种的精准识别。
从静态模型到自适应进化:构建闭环反馈机制
拥有感知能力只是第一步,真正的“主动免疫”要求系统具备在对抗中自我进化的能力。这标志着安全架构从单向的“输入 - 输出”流程,转变为“感知 - 决策 - 行动 - 反馈”的动态闭环。
在部署初期,时序大模型主要依赖离线训练的历史数据。然而,工业现场的环境是持续变化的,新的设备接入、工艺升级乃至攻击手法的迭代,都要求模型具备在线适应能力。我们需要构建一套自适应反馈机制,让模型在实战中不断修正认知。
当系统检测到潜在威胁并触发告警后,安全运营人员或自动化编排系统(SOAR)的处置结果应作为关键反馈信号回流至模型。如果确认为攻击,该样本将被标记为“负向增强数据”,用于微调模型的决策边界,使其对该类攻击模式更加敏感;如果确认为误报,则作为“正向修正数据”,帮助模型理解新的正常工况边界。
更进一步,我们可以引入红蓝对抗机制,利用生成式 AI 模拟各类新型攻击流量注入测试环境,迫使防御模型在高压下快速学习。这种“以攻促防”的训练方式,使得时序大模型不再是静态的规则集合,而是一个具备“记忆”与“经验”的智能体。随着运行时间的推移,它对特定产线的理解将愈发深刻,对隐蔽性极强的低频慢速攻击(Low-and-Slow Attacks)也能形成有效的免疫屏障。
落地前的风险评估与实施清单
尽管时序大模型展现了巨大的潜力,但在将其引入关键工业基础设施前,必须进行严谨的风险评估。主动免疫体系的构建不能以牺牲系统的稳定性与可控性为代价。以下是部署前必须核查的关键风险点:
- 数据投毒风险:检查训练数据来源的纯净度。攻击者可能通过污染历史日志或传感器数据,诱导模型建立错误的正常基线,从而绕过检测。需建立严格的数据清洗与完整性校验流程。
- 模型幻觉与误操作:大模型可能存在生成不合理判断的风险。在自动处置环节(如阻断连接、停机),必须设置“人机协同”确认机制或限制执行权限,防止因模型误判导致生产事故。
- 推理延迟与资源消耗:工业控制对实时性要求极高。需评估大模型推理耗时是否满足毫秒级响应需求,必要时采用模型蒸馏、量化压缩或边缘侧部署方案,确保不影响主控系统的确定性调度。
- 对抗样本攻击:攻击者可能专门构造针对该模型的对抗样本,使异常数据在模型看来符合正常分布。需定期开展模型鲁棒性测试,并引入多模型融合决策机制以增加攻击难度。
- 隐私与合规边界:工业数据往往涉及核心工艺机密。在模型训练与云端协同过程中,需采用联邦学习或隐私计算技术,确保原始数据不出域,仅交换加密后的梯度或参数信息。
从被动修补到主动免疫,不仅是技术的升级,更是安全思维的重构。时序大模型赋予了我们透视工业系统深层行为逻辑的能力,让防御走在攻击之前。在这场智能化的博弈中,唯有构建具备自进化能力的动态防线,方能在未知的威胁浪潮中守住工业命脉。
网络安全的知识多而杂,怎么科学合理安排?
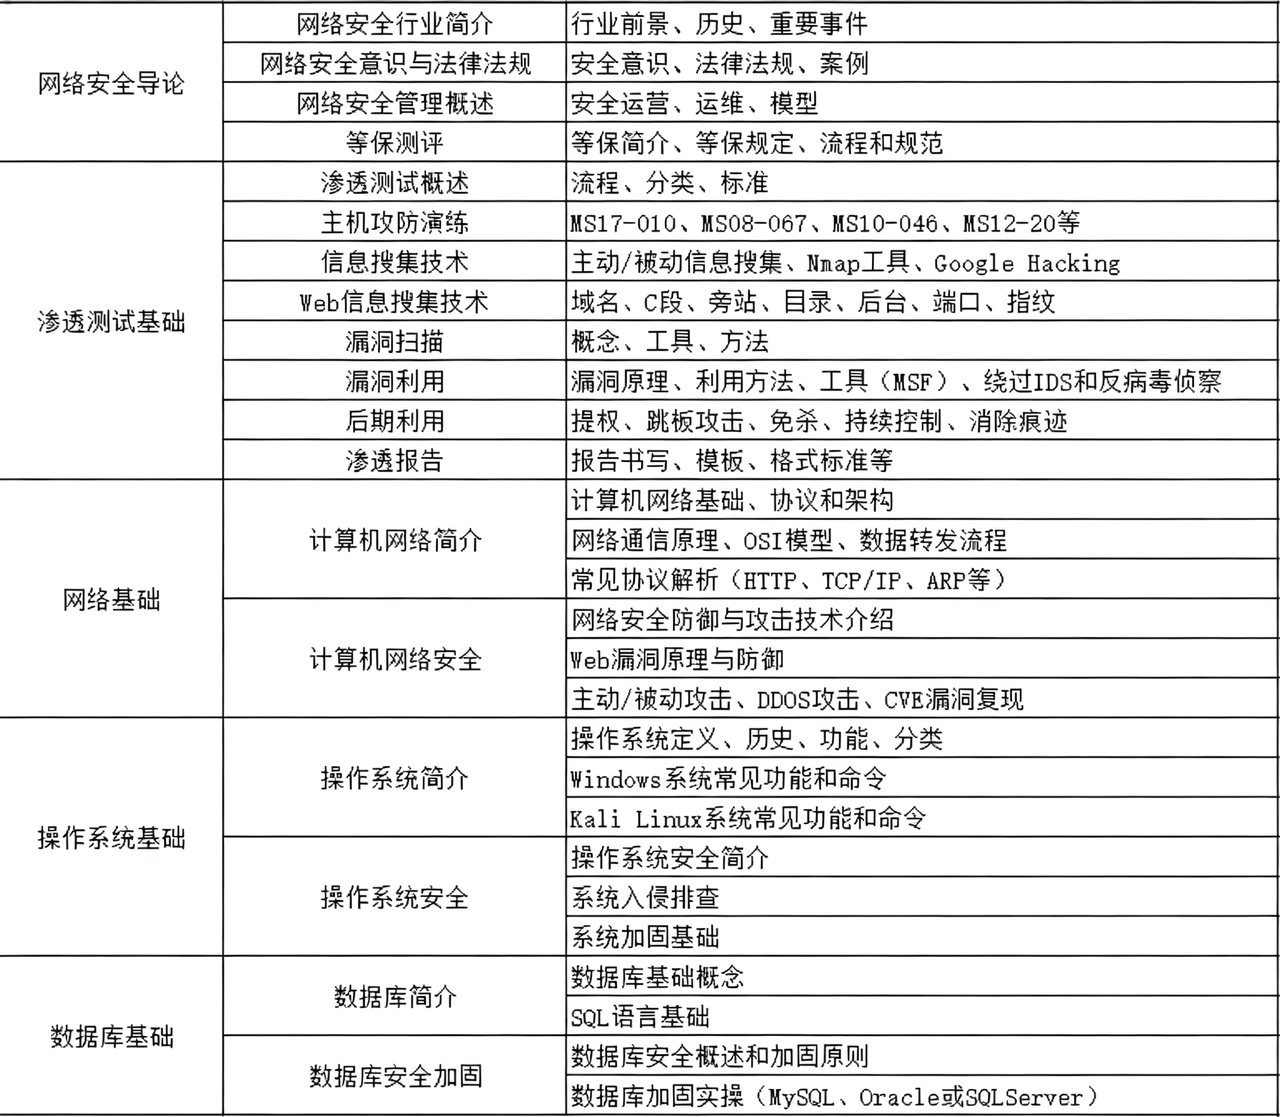
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级黑客
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试 的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)
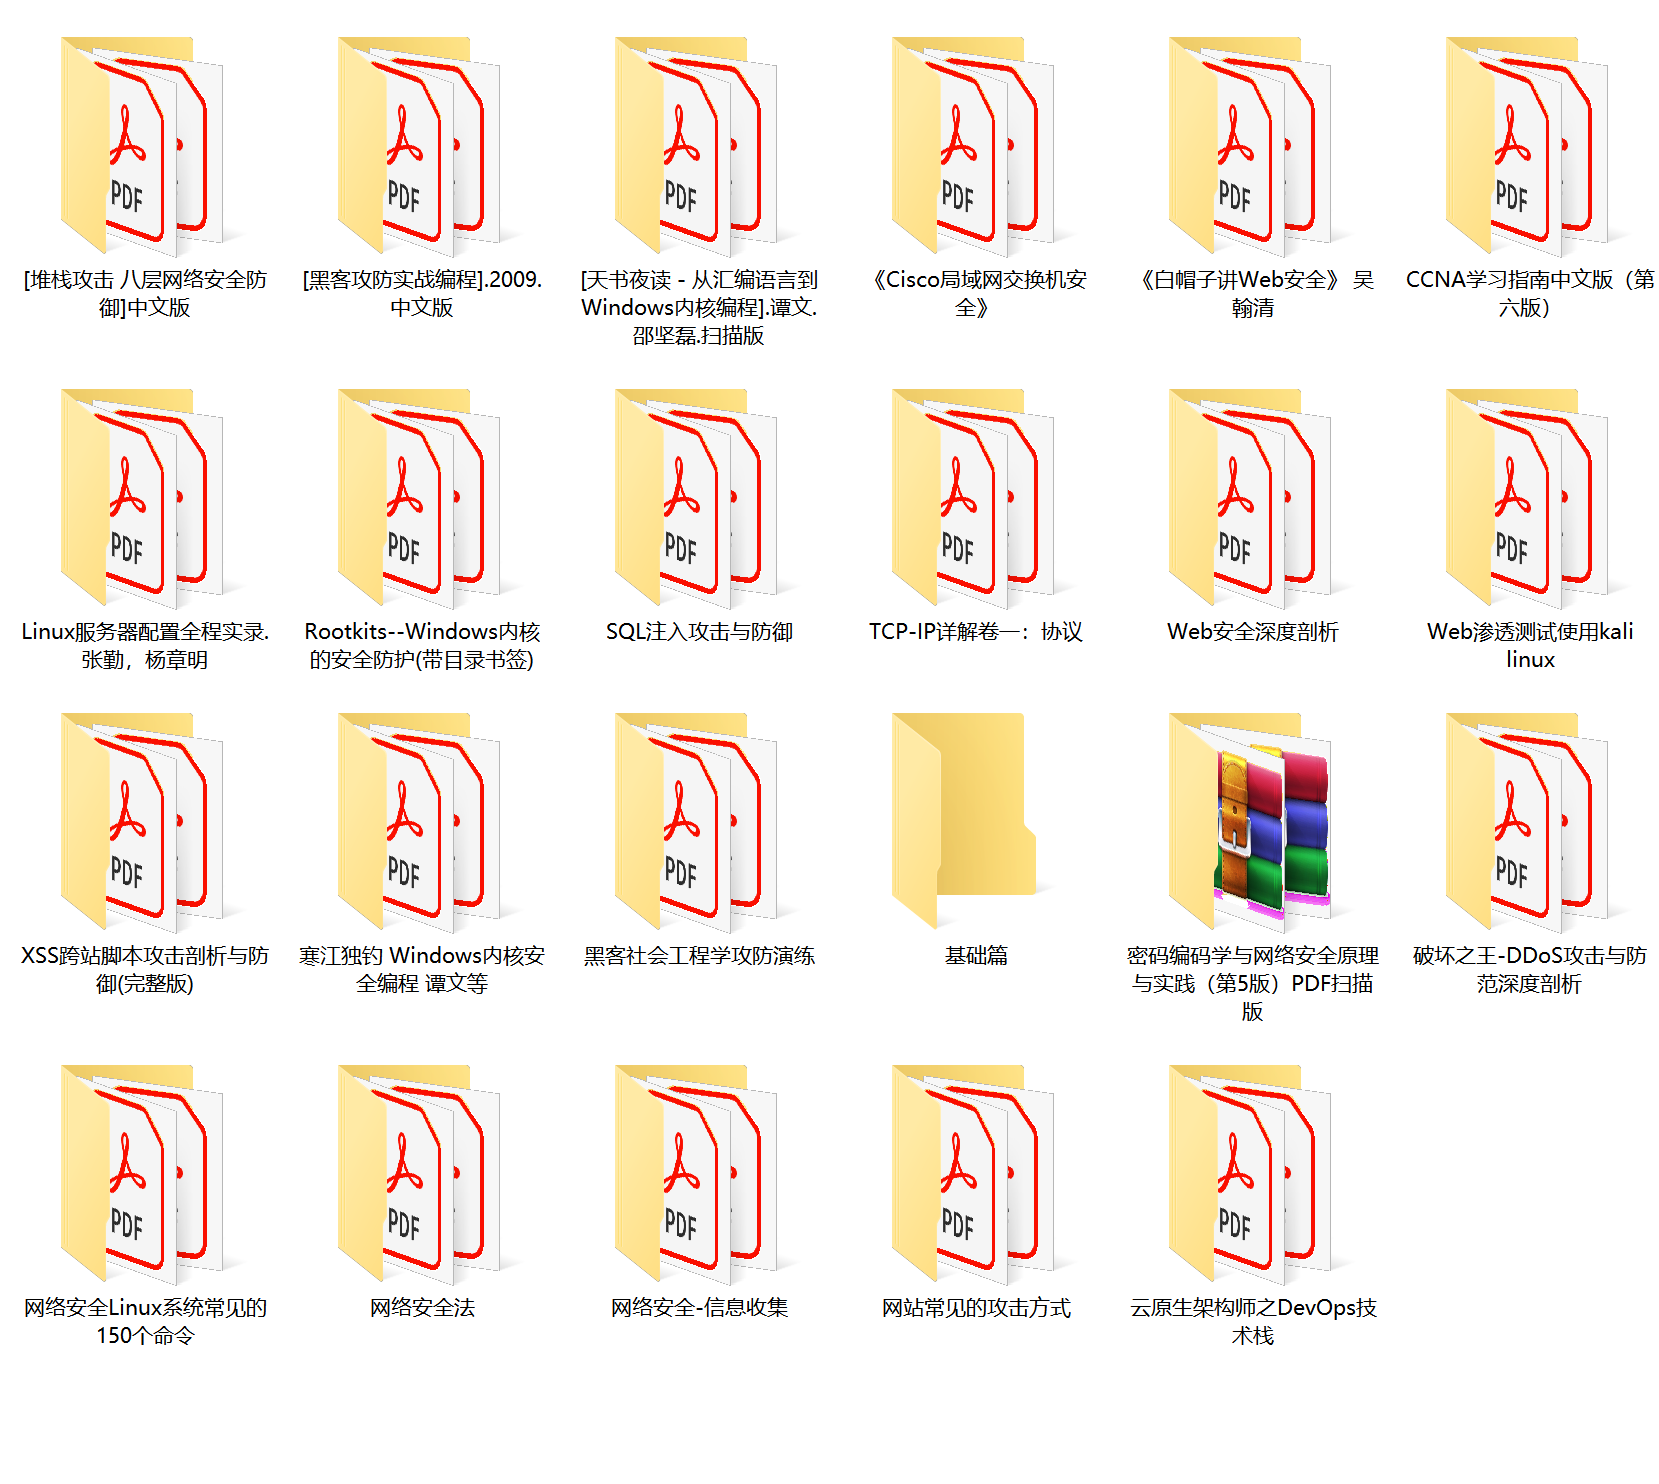
想要入坑黑客&网络安全的朋友,给大家准备了一份:282G全网最全的网络安全资料包免费领取
网络安全学习路线&学习资源
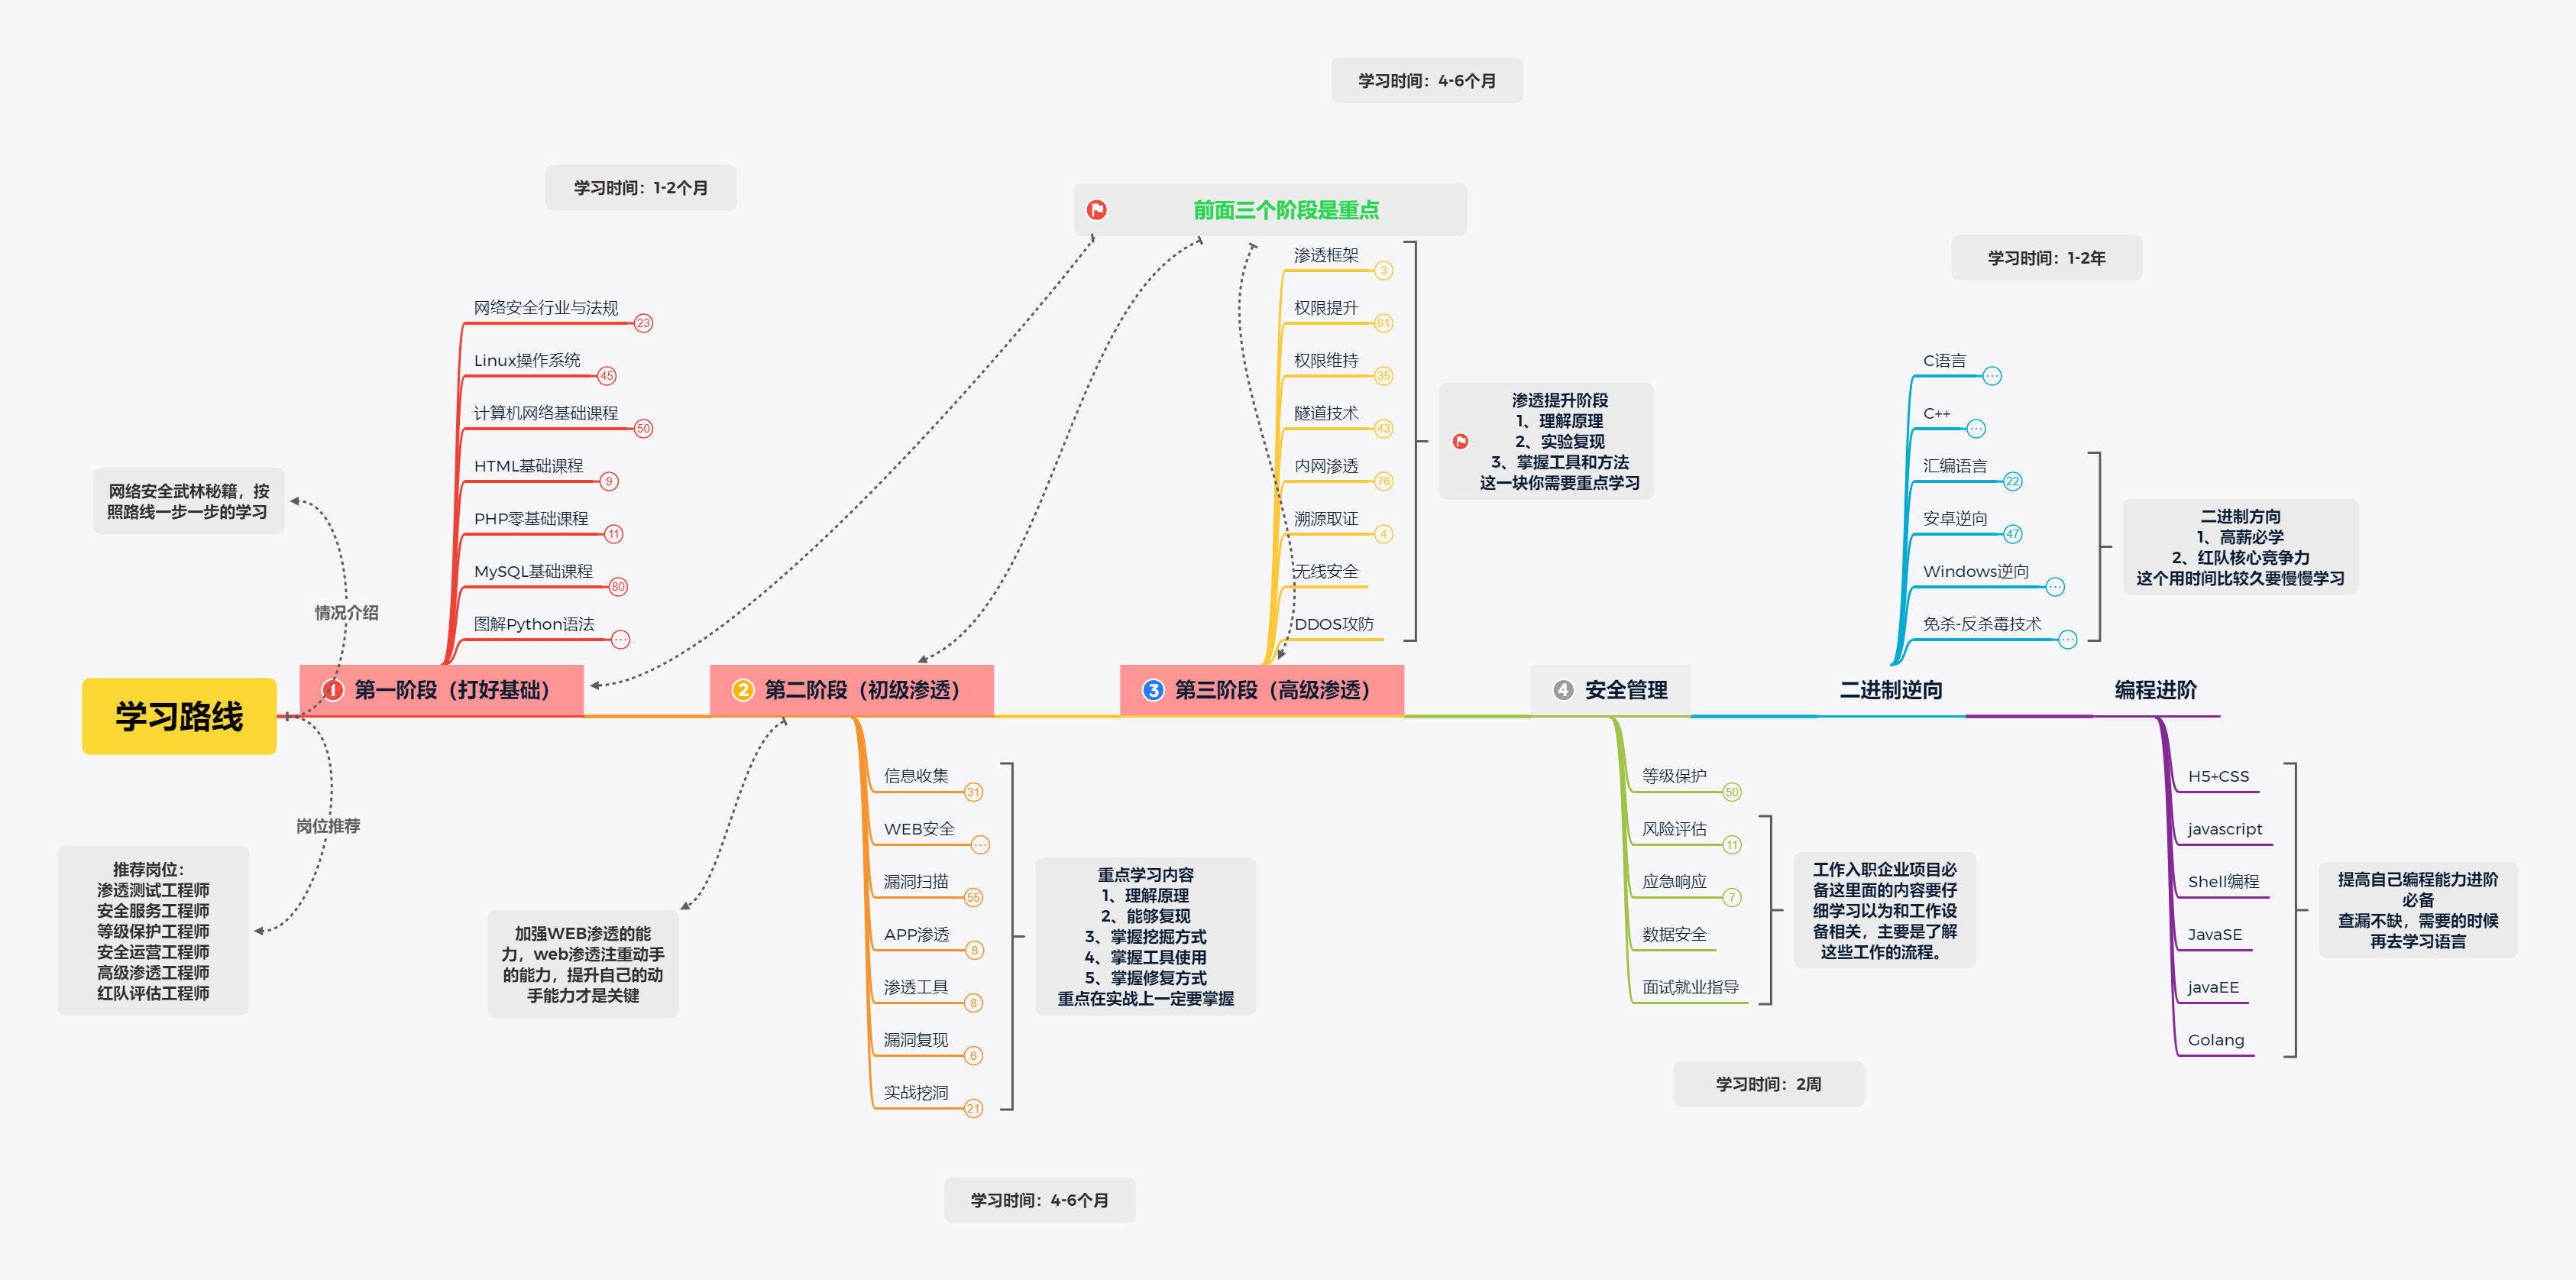
网络安全工程师企业级学习路线
很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的《平均薪资40w的网络安全工程师学习路线图》对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
更多推荐

 3
 0
- 0


 已为社区贡献1条内容

所有评论(0)