
AI摄像头安全初始化全流程|物联网安防设备上线合规实操指南
摘要:AI智能摄像头不同于传统监控,属于可联网、可采集敏感数据的物联网终端。大量安防项目只调画面和告警,忽略安全初始化,导致弱口令入侵、内网渗透、数据不合规等隐患。我们观芯整理一套极简、可落地的AI摄像头安全初始化全流程,帮助设备安全、稳定、合规上线。
一、前言
AI智能摄像头具备算力运算、AI识别、网络传输、抓拍存储能力,攻击面远大于传统IPC。若设备保持出厂默认配置,极易出现弱口令被扫、端口暴露、内网跳板入侵、人脸数据违规留存等安全问题。在网安合规要求日趋严格的背景下,安全初始化是AI监控项目上线的必备流程。
二、为什么必须做安全初始化
未初始化的AI摄像头普遍存在三大风险:
1. 终端风险高:默认密码公开,极易被批量扫描、暴力破解,设备被劫持沦为僵尸网络节点。
2. 内网风险大:混网部署、端口全开,一旦被攻破,可横向渗透办公及业务内网。
3. 合规不达标:人脸、轨迹数据无加密、无审计、超期留存,违反数安法、个保法要求。
三、AI摄像头安全初始化标准流程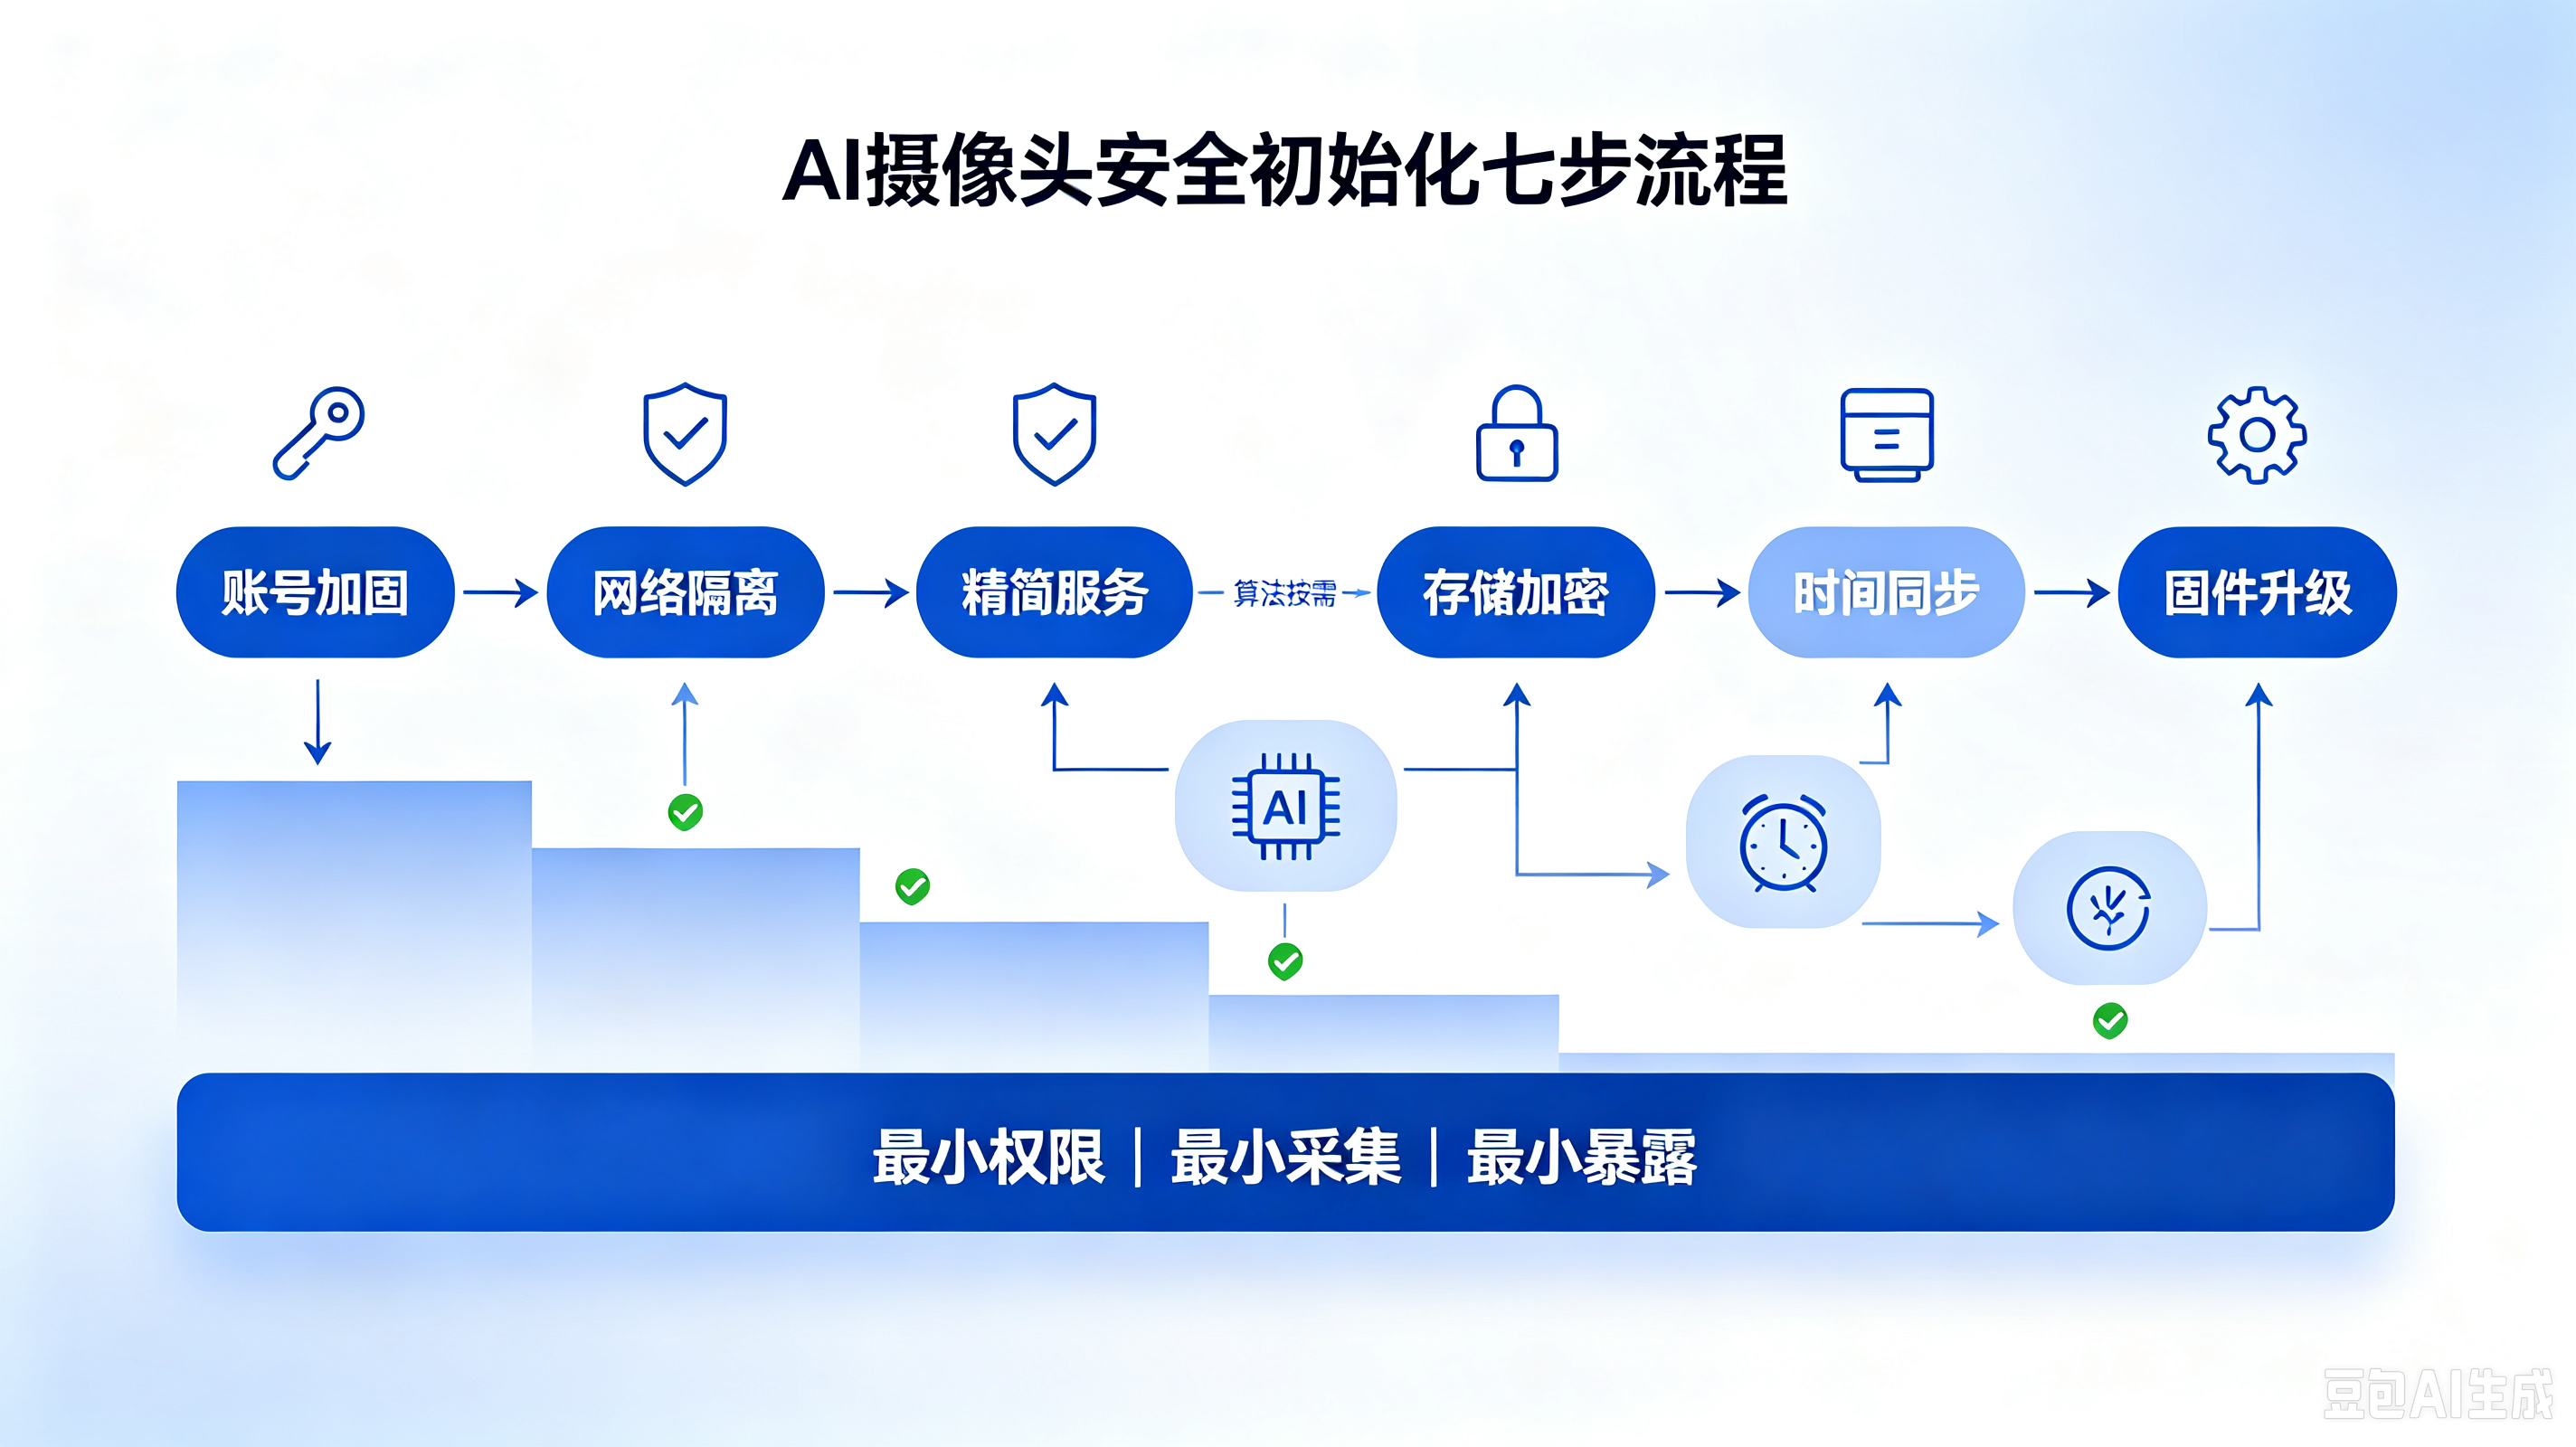
1. 账号权限加固(必做)
设备上线第一时间修改默认密码,使用高强度复杂密码,实现一机一密。关闭匿名访问、访客账号,开启分级权限,普通人员仅查看、管理员负责配置变更,杜绝弱口令越权风险。
2. 网络安全隔离
监控网络必须与办公、业务网络做VLAN逻辑隔离或物理隔离,切断内网渗透路径。禁止公网直接映射 RTSP、管理端口,远程运维仅通过 VPN 接入。设备统一配置静态 IP,避免地址漂移导致管理混乱。
3. 精简端口与服务
遵循最小服务原则,关闭 Telnet、UPnP、FTP、远程调试等无用服务,只保留视频传输、平台接入必要端口。有效缩小攻击面,同时减少设备算力占用,提升AI识别稳定性。
4. AI算法按需配置
禁止算法全开,根据场景精准启用功能。厂区开启人车、离岗、烟火识别;小区、商铺开启越界入侵。非必要场景关闭人脸识别,减少敏感数据采集,规避合规风险。同时分级调节灵敏度,降低夜间光影、蚊虫引发的误报。
5. 存储加密与合规留存
开启视频、抓拍图片加密存储,防止数据泄露与篡改。严格控制录像保存周期,建议留存不超过30天,关闭自动云端同步、内存卡冗余备份,避免敏感数据多渠道流转。
6. NTP时间同步 + 审计日志
全网设备统一NTP时间校准,保证告警、抓拍、录像时间精准可溯源。开启完整操作审计日志,记录登录、改密、配置变更、异常离线,满足事故溯源与合规检查需求。
7. 固件安全升级
上线前检查固件版本,升级至最新安全稳定版本,修复已知漏洞。关闭匿名远程升级,防止恶意固件植入篡改设备。
四、安全初始化通用配置模板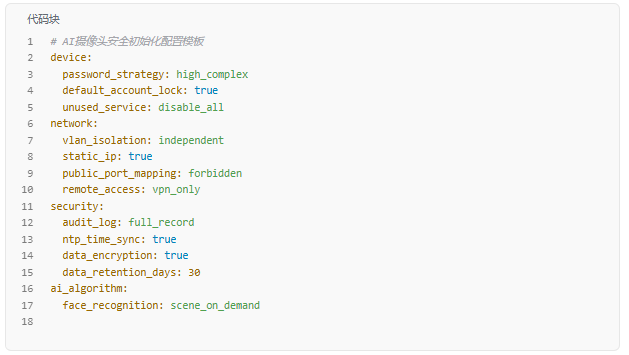
五、上线验收自查清单
- ✅ 已修改高强度密码,关闭默认账号
- ✅ 网络隔离完成,无公网裸端口暴露
- ✅ 冗余服务、无用端口全部关闭
- ✅ AI算法按需开启,无过度数据采集
- ✅ 数据加密开启,存储周期合规
- ✅ 时间同步、审计日志正常启用
六、结语
AI摄像头安全,三分设备、七分初始化调试。标准化安全配置可彻底解决弱口令入侵、内网渗透、数据违规、误报频发等问题,是当前智能安防项目合规落地、降低售后风险的核心关键。
参考资料
[1] 《网络安全法》《数据安全法》《个人信息保护法》合规规范
[2] 物联网智能终端安全运维行业标准
更多推荐

 20
 0
- 0


 已为社区贡献2条内容

所有评论(0)