
云技术分享|Amazon WAF 防护最佳实践:从配置到落地,筑牢业务安全防线
一、情况描述
01背景
随着业务上云和数字化转型,企业面临日益严峻的网络安全威胁。DDoS 攻击已成为最常见且破坏性极强的网络攻击之一。
可能导致:
业务中断,服务不可用;直接影响业务系统可用性;
品牌损害,用户体验下降,信任度降低 ;
资源浪费:带宽和计算资源被恶意消耗;
合规风险:可用性要求无法满足等问题。
02需求场景
企业迫切需要一套成本可控、效果显著的 WAF防护方案。Amazon WAF 作为应用层防火墙,能够提供包括防护DDOS在内的多层次、智能化的防护能力。
攻击方手段不断演进,从网络层转向应用层后,需要平衡防护效果与成本控制的同时要求快速响应和自动化防护,避免误杀正常用户流量。
二 WAF最佳实践
1、架构示意图
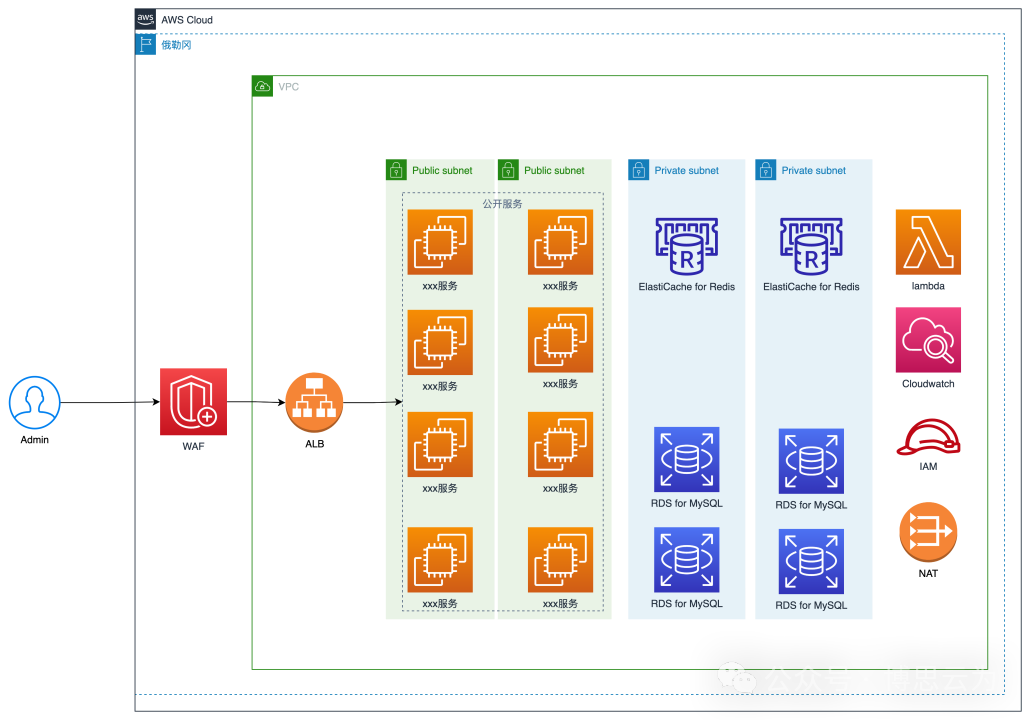
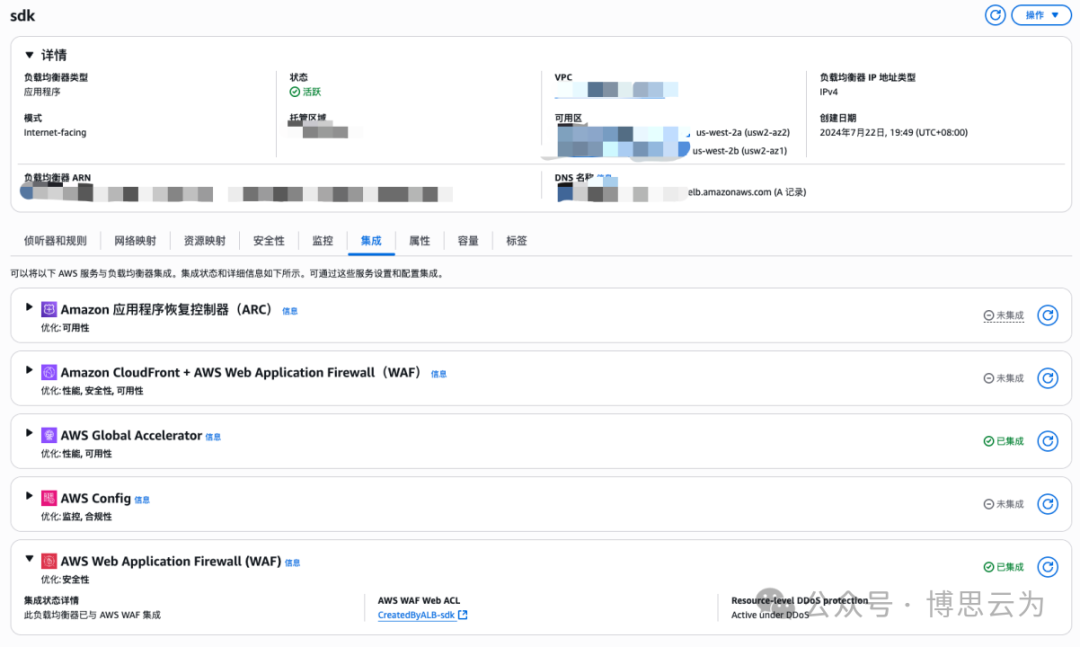
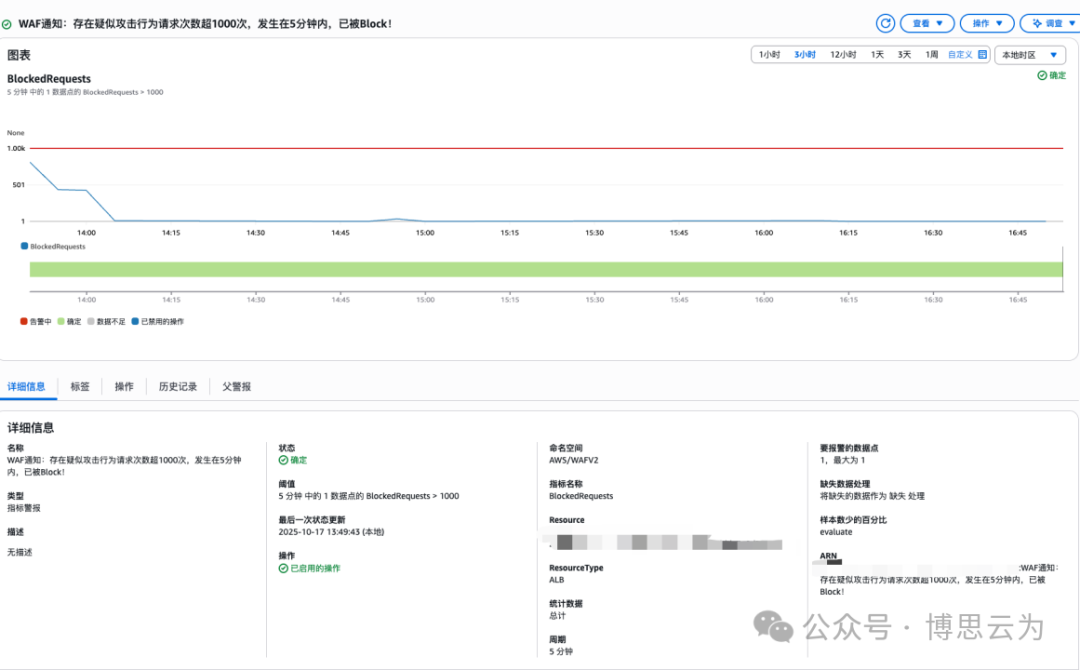
下图为某客户简单三层架构应用系统的云服务架构图,已经配置所有公开访问均经过WAF防护,流量处理顺序为Internet → WAF → ALB → Target,已配置CloudWatch+Lambda攻击告警。
2、为ALB启用WAF防护,并完成配置Cloudwatch告警
3、WAF ACL规则推荐
基于成本效益和防护效果综合考虑,推荐以下配置顺序,其中黑名单IPset慎加:
-
IP Allow 白名单 (优先级: 1)
-
AWSManagedRulesAntiDDoSRuleSet(优先级: 2)
-
IP Block 黑名单 (优先级: 3)
-
IP Rate Limiting 频次限制 (优先级: 4)
-
AWSManagedRulesKnownBadInputsRuleSet (优先级: 5)
-
AWSManagedRulesAmazonIpReputationList (优先级: 6)
-
AWSManagedRulesCommonRuleSet (优先级: 7)
-
AWSManagedRulesBotControlRuleSet (优先级: 8)
推荐原因:
WAF 规则配置原则为“成本递增原则、效果递进原则 、性能优化原则”。配置顺序则是基于WAF的处理机制决定,WAF 按优先级顺序逐一检查规则,当一条规则匹配,命中规则后停止后续处理。并且如果一直不命中则,转移到下一规则。
1)、成本递增原则,每条未命中的规则都会累积计 费,每个处理的规则都会产生 WCU 消耗。所以在规则排序时,会遵循先便宜后昂贵原则,核心价值是利用WAF的顺序处理机制,通过低成本规则提前过滤大量流量,避免所有请求都经过高成本规则检查,从而实现整体成本的大幅降低。
Anti-DDoS特殊价值:固定20美元/月 + 攻击流量免费的计费模式,使其在大规模攻击时成本优势显著,专项防护效果突出。因此会将其优先级提高到了固定的黑白名单之后。
按处理成本从低到高排序:IP白名单过滤(1 WCU)→ Anti-DDoS(固定20美元/月,正常请求额外$0.15/百万,攻击免费)→IP黑名单过滤(1 WCU)→ IP Rate Limiting(2 WCU)→ 托管规则(25-700 WCU)→ Bot Control(130 WCU+复杂计算)
2)、防护递进原则,每个威胁类型都需要不同深度的检测能力,每种检测方式都有其适用范围和准确性。所以在规则排序时,会遵循从窄到广、从准到智的防护递进原则,利用WAF的多层检测机制,通过高准确率规则优先处理确定威胁,再用智能规则覆盖复杂威胁,从而实现防护效果的最大化和误报率的最小化。
从确定性到概率性防护排序:IP白/黑名单(100%确定)→ Anti-DDoS专项防护(95%+准确率)→ 频率限制(阈值判断)→ 内容检测(模式匹配)→ 行为分析(机器学习)
3)、性能优化原则,每个规则的处理复杂度和资源消耗不同,每种检测算法都有其计算开销和响应时间。所以在规则排序时,会遵循从简到复、从快到慢的性能优化原则,核心价值是利用WAF的顺序执行机制,通过简单快速的规则优先处理大部分流量,避免所有请求都经过复杂计算检测,从而实现整体响应速度的最大化和系统资源消耗的最小化。
按处理速度排序:IP查询(毫秒级)→ 频率统计(秒级)→ 模式匹配(分析)→ 机器学习(计算分析),早期过滤减少后续负载
综上所述,该顺序实现"先便宜后昂贵、先简单后复杂、先确定后概率"的最优配置,在控制成本的同时确保防护效果。特别是Anti-DDoS的"攻击免费"特性使其成为性价比最高的专项防护规则,优先级放置到了固定的白名单之后。另外存在AWSManagedRulesAnonymousIpList规则:匿名IP列表(包含VPN)由于不合适的场景过多暂未列入,如有需求可以添加到频次限制之后。
三 WAF ACL各规则详解
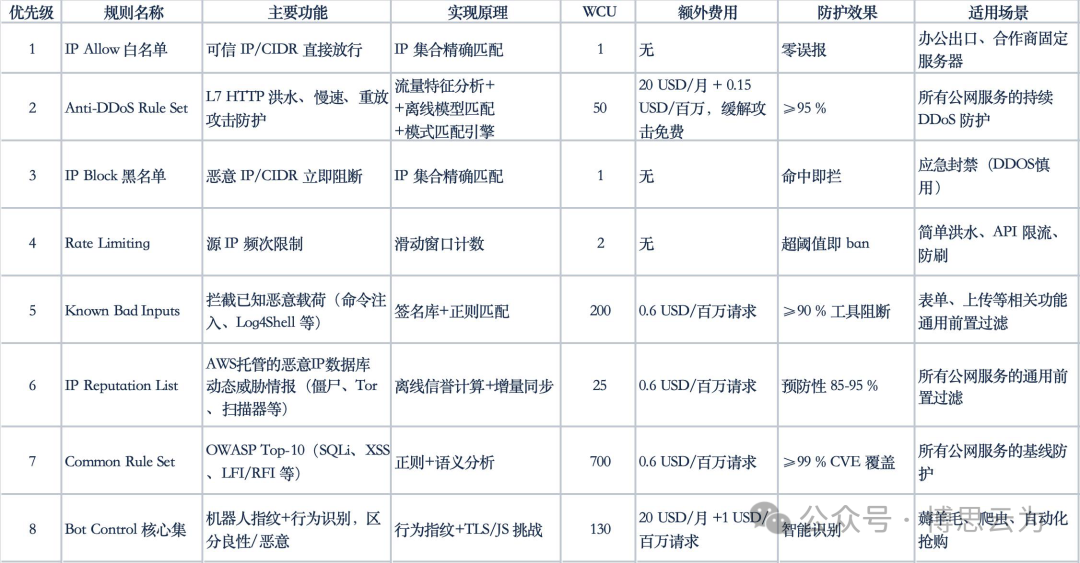
注:WAF存在基础费用:https://aws.amazon.com/cn/waf/pricing/
具体费用请以官网为准,下述仅供参考:
WAF费用可以分为三个部分:基础费用、规则额外费用、WCU评估额外费用:
-
基础费用为:1ACL 每月 USD 5.00、1个规则 每月 USD 1.00,每100万个请求 USD 0.60;
-
额外费用详细请见每个规则,另外,AWSWAF 支持标准规则操作,例如“允许”、“阻止”、“计数”,无需额外付费。每次 CAPTCHA 尝试和质询响应都需要付费,这部分常出现于Bot规则;
3、WCU评估额外费用(可能存在):
如果web ACL 使用的WCU 超出默认分配数量(1500个),则每增加500个 WCU,将按照每100万次请求0.20美元另外付费。除此之外,如果超过默认的请求正文检查限制,则请求正文大小每增加 16KB,将按照每100万次请求 0.30美元另外付费。
四 总结
亚马逊云科技的 WAF 是增强 Web 应用程序安全性的重要工具。通过有效监控和管理 HTTP 和 HTTPS 请求,它能够防护 SQL 注入和跨站脚本等常见攻击模式。凭借访问控制列表、规则和规则组等功能,Amazon WAF 提供全面的保护和控制。
本方案通过"成本递增、防护递进、性能优化"的 8 层规则协同设计,实现了从 IP 过滤到智能机器人识别的全方位 DDoS 防护。其核心优势在于早期低成本规则过滤大量恶意流量,实现整体成本的大幅度降低,特别是 Anti-DDoS 攻击流量完全免费的特性,使其在大规模攻击时具有显著成本优势。该方案可实现 99%+ 的攻击阻断率,为企业提供了经济高效、技术先进的云原生安全防护解决方案。
更多推荐

 5
 0
- 0


 已为社区贡献5条内容

所有评论(0)