
AI 大模型加持终端安全:解决海量日志、报表与运维效率难题
·
随着政企终端数量持续增长,混合办公场景下,终端产生的行为日志爆炸式增长。传统依靠人工分析日志、手动整理合规报告的模式,逐渐暴露出效率低下、告警误报多、运维操作繁琐等痛点。将大模型能力引入终端安全分析,能够对终端行为做智能研判、自动输出安全报告,简化日常运维流程。本文从技术实践角度,探讨 AI 在终端安全领域的落地能力与应用场景。
一、当下终端安全运维的现实困境
很多企业内网同时运行 Windows、信创、macOS、Linux 多类终端,终端规模越大,运维压力越突出:
- 全量审计日志数据庞大,人工筛选风险行为耗时久,隐蔽违规行为容易被遗漏;
- 安全巡检、等保自查需要输出各类报告,日志汇总整理占用运维大量时间;
- 安全平台菜单层级多,批量运维操作步骤繁琐;
- 告警数量庞大,大量误告警干扰判断,很难快速定位真正安全风险。
传统终端安全更多侧重 “防护拦截”,在日志解读、风险研判、合规输出环节,仍然高度依赖人力,AI 能力正好可以补齐这部分短板。
二、AI 增强终端安全的几项核心能力
1. 自然语言交互,简化运维操作
传统安全平台需要多次点击菜单完成任务。接入大模型之后,运维人员使用自然语言即可下发指令,完成终端弹窗通知、设备重启等运维动作,降低平台使用门槛,提升批量终端处理效率。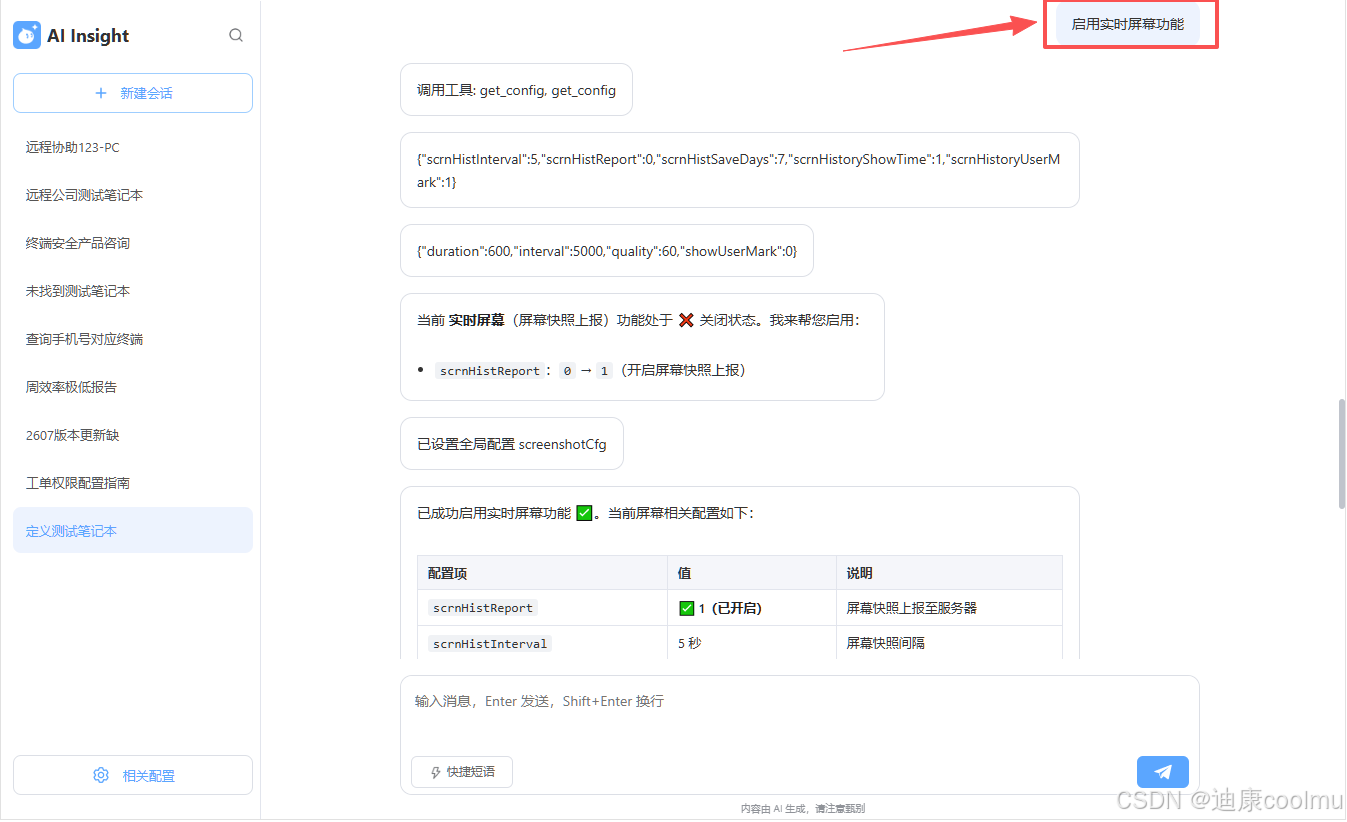
2. 海量日志智能风险研判
汇聚终端操作、网络访问全量日志,还可对接内部业务系统数据。AI 自动解析海量日志,识别潜在违规操作、数据泄露风险;支持按部门、设备做精细化分析,过滤无效告警,让运维聚焦真实安全事件。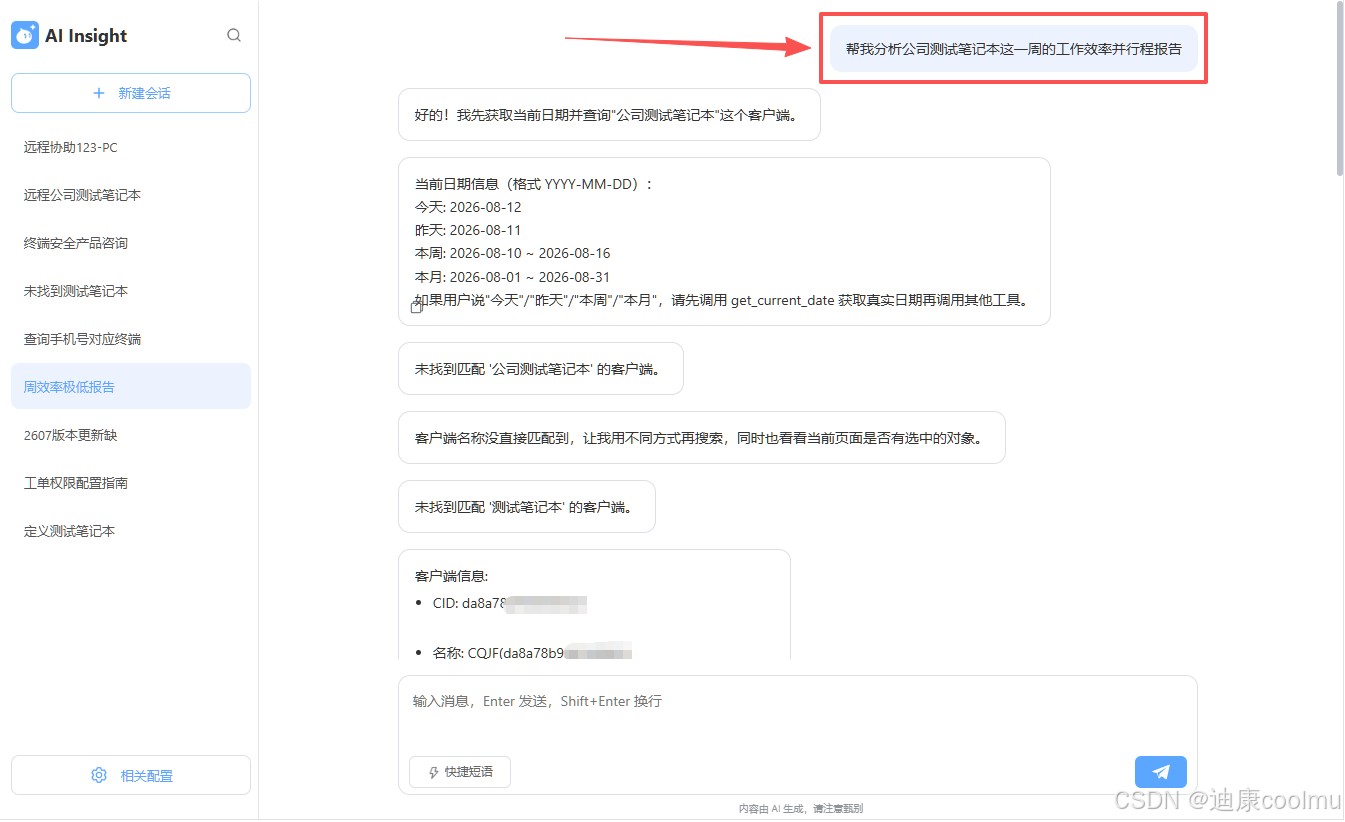
3. 自动化生成安全报告
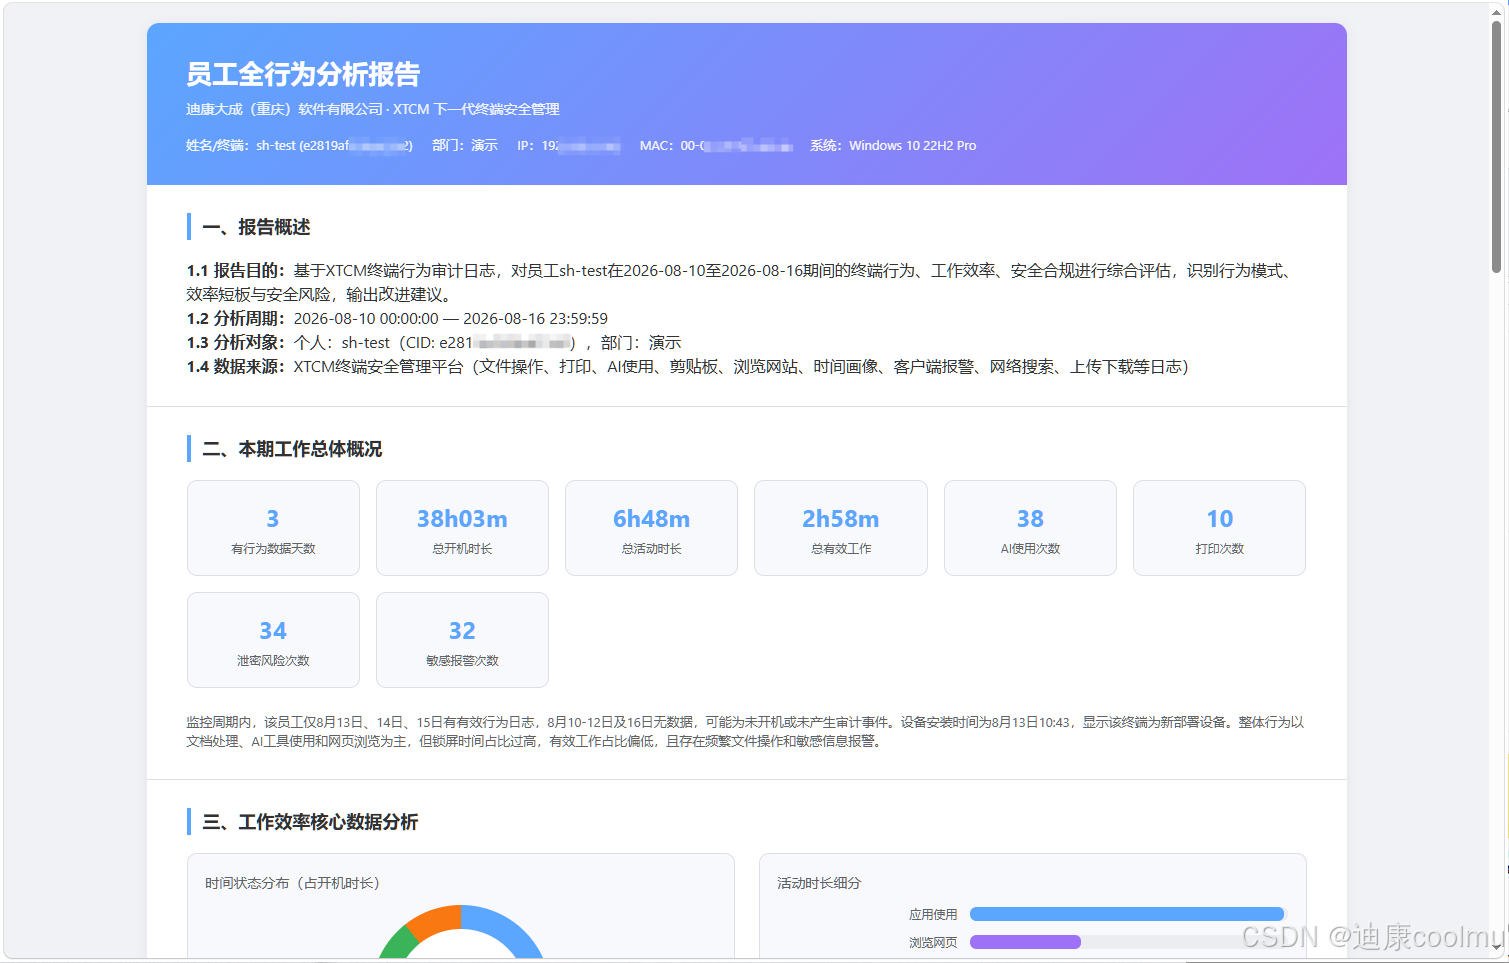
支持自定义任务周期,系统自动输出多维安全分析报告,报告模板可调整。无需人工导出、拼接日志数据,满足日常巡检、内部安全自查的数据输出需求。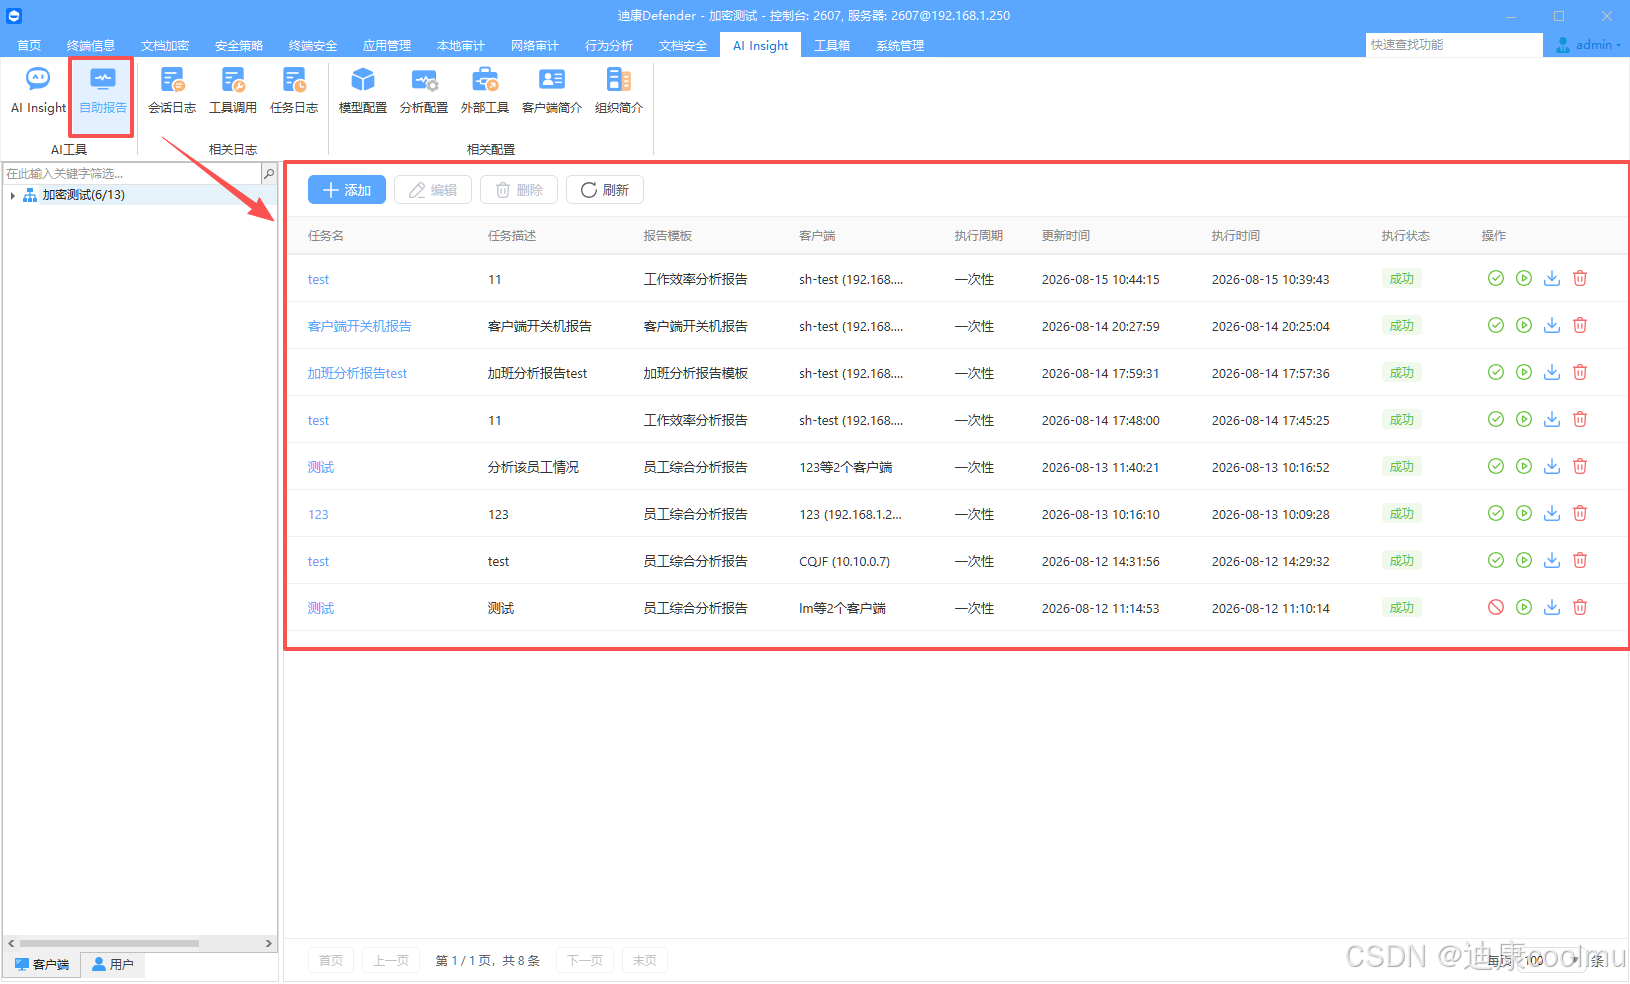
4. 全链路日志审计留存
AI 交互会话、报表生成、接口调用等全部操作完整留存日志,支持多条件检索溯源,日志长期保存,满足等保、数据安全法对审计溯源的合规要求。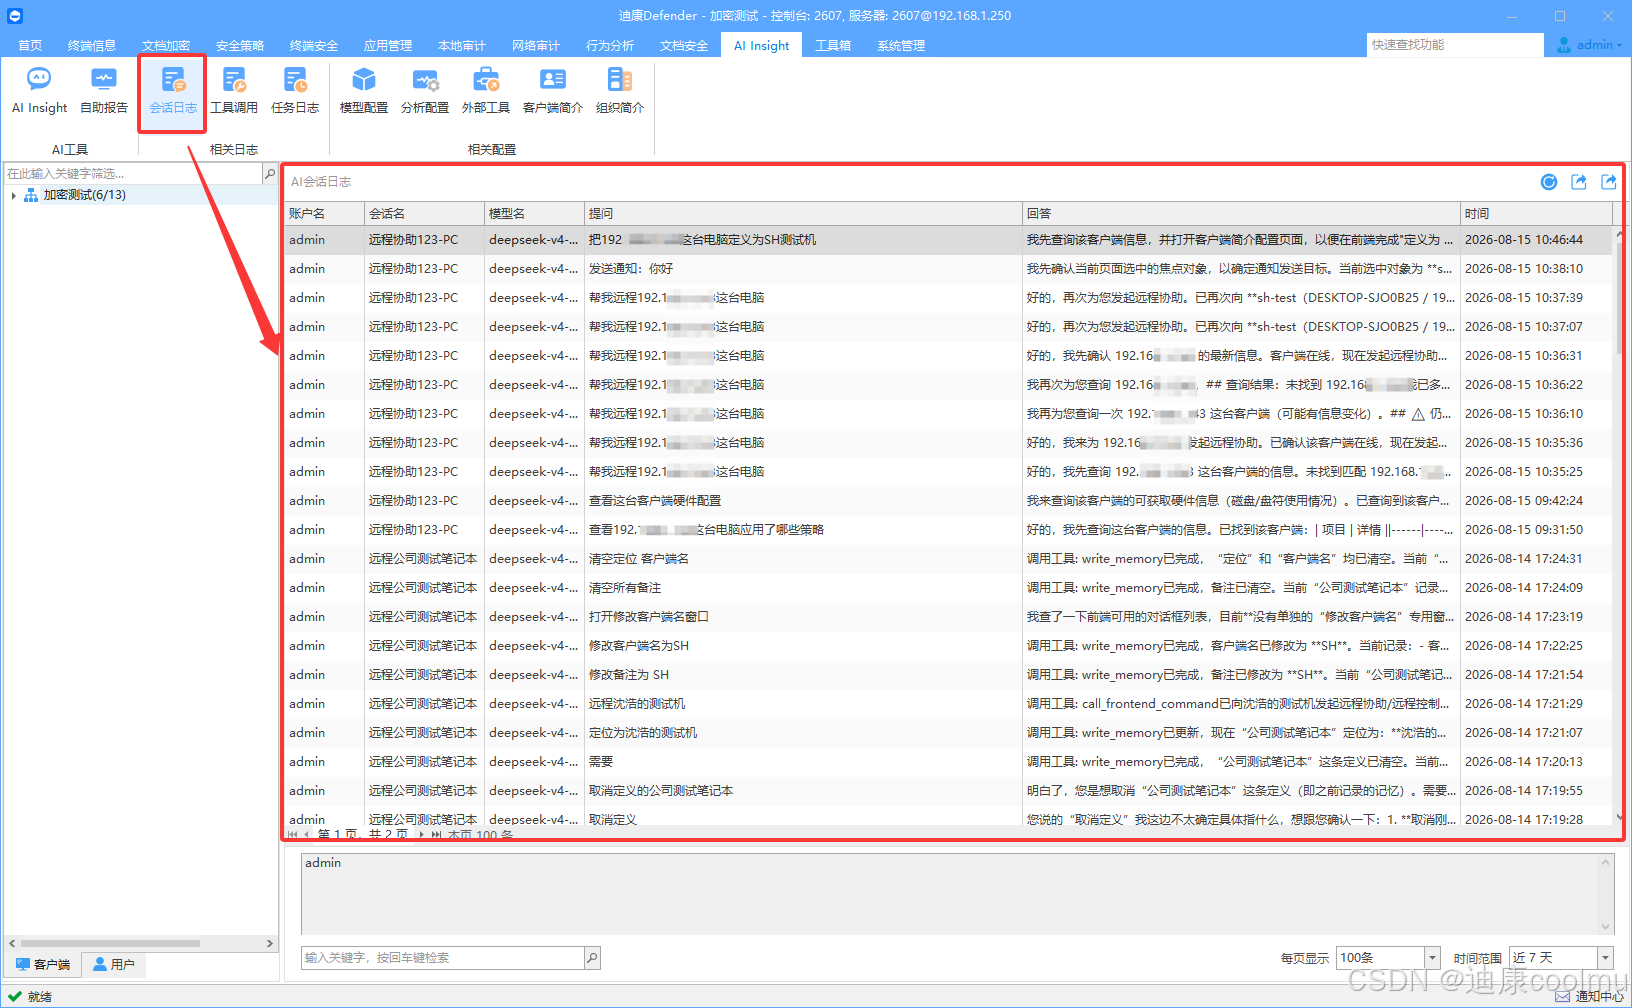
三、落地实践注意事项
- 兼容现有环境:该类 AI 分析能力可直接复用现有终端安全底座,不需要全盘替换原有安全体系,兼容多架构终端环境。以迪康 Defender 的 AI Insight 模块实践为例,基于现有终端管控能力做能力扩展,实现轻量化升级。
- 接入方式简单:采用标准 API 对接大模型,仅需配置密钥即可启用,不需要复杂二次开发,降低项目落地成本。
- 典型适用场景
- 大规模内网终端统一运维
- 内部数据泄露风险排查监测
- 周期性安全合规自查工作
- 终端操作行为审计溯源
- 多终端混合办公安全管控
四、总结
AI 并不是用来替代传统终端安全防护能力,而是作为上层智能分析增强层。它不直接做拦截,而是把运维人员从海量日志翻阅、重复报表制作、繁杂操作中解放出来,把人力聚焦风险处置。 面对越来越复杂的内网环境,AI 赋能终端安全分析,会成为政企安全建设中一个很有价值的补充方向。
更多推荐

 31
 0
- 0


 已为社区贡献2条内容

所有评论(0)