登录社区云,与社区用户共同成长
邀请您加入社区
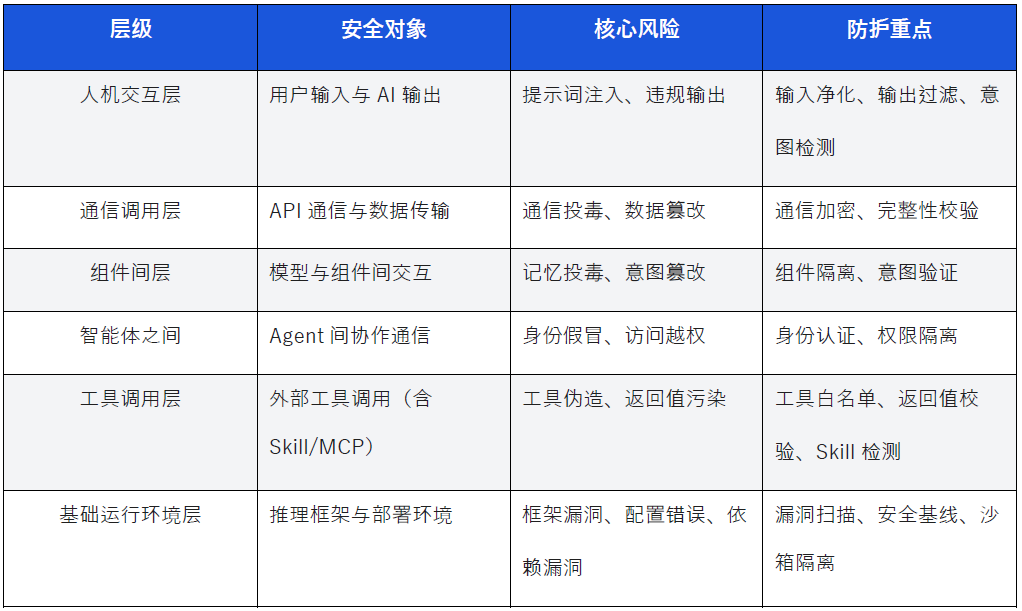
传统安全的攻击面定义主要围绕"系统漏洞"展开,包括代码缺陷、配置错误、权限滥用和暴露资产。但在智能体场景下,攻击面不再是静态漏洞集合,而是智能体运行体系中的每一个"可被利用的交互点"。
智能体的风险并不只来自模型本身,而来自它所连接的身份、工具、数据、记忆和行为链路。一个Agent代表谁执行、能调用什么工具、能读取什么数据、会记住什么信息、最终执行了什么动作,都会成为新的安全边界。
更多推荐
基于STM32的全屋环境智能监测与预警终端设计
Keras:面向人类的深度学习库
Keras3支持多后端(TensorFlow、PyTorch、JAX),通过设置环境变量切换,兼容指定版本。pip安装后可用Sequential API快速构建CNN模型,如MNIST分类示例,实
AI行业日报|2026-09-25:5个热点事件
本期行业动态聚焦于端侧算力重构、自主智能体工作流、开发工具经济模型、网络隔离架构设计与公共部门合规审查。以下结合一线技术场景进行结构化梳理,供 AI 研究员与软件工程团队参考。 PrismML 正将其轻量级语言模型适配至搭载高通处理器的智能眼镜终端 1 。该平台的核心战略指向开源权重模型的本地化运行,旨在最大化挖掘穿戴设备现有算力的利用效率 1 。对于嵌入式与边缘计算开发者而言,此类微型模型向低功
扫一扫分享内容
为遵守国家网络实名制规定,未绑定将限制内容发布与互动




 已为社区贡献19条内容

所有评论(0)