
AI挖洞成本趋近于零,攻防天平正在翻转
AI挖洞成本趋近于零,攻防天平正在翻转
2025 年 5 月,独立安全研究员 Sean Heelan 做了一件让整个安全圈震动的事。他用 OpenAI 的 o3 模型,在 Linux 内核 SMB 实现中找到了一个远程零日漏洞,编号 CVE-2025-37899 。没有脚手架,没有智能体框架,没有工具调用,就是把约 12000 行代码喂给 o3 ,让它检查 100 遍。

o3 不仅找到了 Heelan 自己已知的一个漏洞,还在更大代码量的测试中报告了一个全新的释放后使用漏洞,连 Heelan 本人之前都不知道。更让人意外的是, o3 对修复方案的判断比 Heelan 更完善,指出他提出的简单置空修复在多线程场景下仍然存在竞态窗口。 Heelan 最终承认,如果用 o3 来找和修复原始漏洞,理论上会比自己做得更好。
这不是一个孤立的实验。这是 AI 在漏洞攻防领域从"辅助工具"变成"自主挖洞者"的第一个公开信号。
从一个实验到一场工业革命
把时间线拉长,信号远不止这一个。
2026 年 4 月 7 日, Anthropic 联合 Apple 、 Google 、 Microsoft 等约 50 家机构发布 Project Glasswing 计划,其前沿模型 Claude Mythos Preview 在所有主要操作系统和浏览器中发现了超过一万个高危和严重漏洞,并能全自主完成漏洞利用代码的开发。到 5 月的更新中,这个数字细化为 6202 个高危或严重级别漏洞,总计发现 23019 个。到 10 月, Anthropic 又宣布在 4 月至 10 月期间额外发现了 5500 个已验证漏洞。 Forrester 的分析指出, Glasswing 甚至发现了在某些项目中存在了 16 年和 27 年的老漏洞。

同一时期,腾讯朱雀实验室的蓝军 Bot ,基于多 Agent 的自动化漏洞挖掘平台,对 OpenClaw 和 Linux 内核等目标进行快速挖掘,累计发现 33 个零日漏洞,其中 17 个为严重或高危。全部漏洞已提交上游社区修复并获得官方致谢。朱雀实验室自己也坦言,数字本身不是最关键的,真正值得关注的是这批结果和 Mythos 的发布指向了同一个结论。
再看更宏观的数据。 ProjectDiscovery 的统计显示,全球 CVE 数量从 2018 年的约 18000 个,增长到 2025 年的近 50000 个。 2026 年 1 月 CVE 披露量为 5045 个,到 7 月已翻倍至 10477 个。 Google 威胁情报团队和 IBM X-Force 的数据同样印证了这一趋势, IBM 报告称 2026 年微软、甲骨文、谷歌 Chrome 和 Apache 的漏洞披露量增长了 578%。更让人不安的是,到 2025 年,漏洞被利用的平均时间已经变成了负数,即在正式披露之前就已经被攻击者在野利用。
这些数字背后是同一条逻辑线。知名安全研究员 Thomas Ptacek 的判断一针见血,漏洞研究中大量工作本质上就是模式匹配、约束求解和不厌其烦地试,恰好适合交给大模型。过去因为不热门、太分散、人工上不划算而逃过审计的那些目标,现在全进了自动化扫描清单。
云安全联盟 2026 年 4 月的报告给了另一面的侧证。 AI 辅助开发后的代码提交速度是传统的 3 到 4 倍,但安全风险发现率增长了 10 倍,架构设计缺陷增加了 153%。大模型擅长避免输出 SQL 注入这类明显漏洞,但容易忽略架构层的系统性安全缺陷。代码生成越来越快,安全性没有同步变强。
换句话说, AI 同时在加速制造漏洞和发现漏洞,而发现的速度正在追平甚至超过制造的速度。攻击和防御用的是同一类工具,区别只在于谁先跑到终点。

攻防成本不对称的根基正在被抽掉
网络安全行业存在了几十年,底层逻辑始终是一条,攻防成本不对称。攻击者只需要找到一个突破口,防御者需要守住每一个面。所以防御方靠的是把这个不对称推到极致,让攻击者的单次攻击成本高到不划算。
这个逻辑现在被 AI 从两端同时瓦解。
先看攻击端。 2026 年 3 月,红队安全公司 CodeWall 的 AI 智能体仅用 2 小时就攻破了麦肯锡内部 AI 平台 Lilli ,获得了完整的生产数据库读写权限,访问了 4650 万条聊天消息、 72.8 万个客户机密文件、 5.7 万个用户账号和 95 个系统提示。攻击者甚至可以重写 Lilli 的系统提示,篡改这个聊天机器人对数万名咨询顾问输出的所有内容。整个过程从目标研究、分析、攻击到报告完全由 AI 自主完成,没有任何人工输入。
2 小时,全自动,打穿一家全球顶级咨询公司的核心系统。这个成本不是按"人月"算的,是按"API 调用次数"算的。

再看发现端。 Claude Mythos 在数周内发现超过一万个高危漏洞,腾讯蓝军 Bot 短时间内挖出 33 个零日。如果按传统安全研究员的效率,一个资深研究员一年能挖出几个高质量的零日漏洞?现在一个 AI 模型的单次运行就能批量产出。
安全专家的判断已经不再是"AI 能不能挖洞",而是"开源权重模型可能会在 6 个月后追平,届时每个勒索软件团伙都能将漏洞快速、低成本武器化"。
这才是真正让人不舒服的地方。当挖洞成本趋近于零,当利用代码可以全自主生成,当整条攻击链从发现到利用可以在机器速度内闭合,防御方赖以生存的成本不对称优势就消失了。不是被削弱,是被翻转。攻击者的边际成本趋近于零,防御者的边际成本却在上升,因为要验证和修复的漏洞数量在暴增。
对于企业安全团队而言,这意味着三件事必须立刻正视。

第一,漏洞响应窗口已经从"天"压缩到"小时"。当漏洞在被披露前就被利用,传统的"先披露再打补丁"流程根本跑不过攻击者。企业不能再等 CVE 公告,必须建立基于 AI 的持续扫描和自动化修复能力,把检测和响应的周期拉到和攻击者同一个量级。谁先发现,谁就赢。
第二,防御方必须引入同等量级的 AI 对抗。用 AI 挖出来的漏洞,靠人工审计去补,效率上根本不对等。企业需要部署 AI 驱动的代码审计、漏洞验证和补丁生成流水线,用机器速度对抗机器速度。腾讯蓝军 Bot 的方向是对的,把安全团队从"定期巡检"变成"和一条不断提速的风险流水线赛跑"。
第三,软件供应链安全成为最紧迫的战场。 AI 基础设施组件如 OpenClaw 这类 AI Agent 框架增长快、进入业务栈快,同时处在沙箱、插件、认证这些高风险边界上。一旦这些组件带着漏洞进入企业环境,风险直接传导到身份体系和敏感配置。企业必须对第三方组件建立 AI 驱动的供应链扫描机制,在引入前就完成排雷,而不是等出了事再补救。
漏洞攻防正在从人工经验驱动转向 AI 算力驱动。这不是一个趋势预测,是已经发生的事实。问题不再是 AI 会不会改变网络安全,而是你的防御体系有没有跟上这个变化。在攻防成本被翻转的战场上,跑得慢的一方,不是被超越,是被碾压。
以上,如果觉得不错,随手点个赞、在看、转发三连吧。
谢谢你看我的文章,我们,下次再见。
学习资源
如果你也是零基础想转行网络安全,却苦于没系统学习路径、不懂核心攻防技能?光靠盲目摸索不仅浪费时间,还消磨自己信心。这份 360 智榜样学习中心独家出版《网络攻防知识库》专为转行党量身打造!
01 内容涵盖
这份资料专门为零基础转行设计,19 大核心模块从 Linux系统、Python 基础、HTTP协议等地基知识到 Web 渗透、代码审计、CTF 实战层层递进,攻防结合的讲解方式让新手轻松上手,真实实战案例 + 落地脚本直接对标企业岗位需求,帮你快速搭建转行核心技能体系!
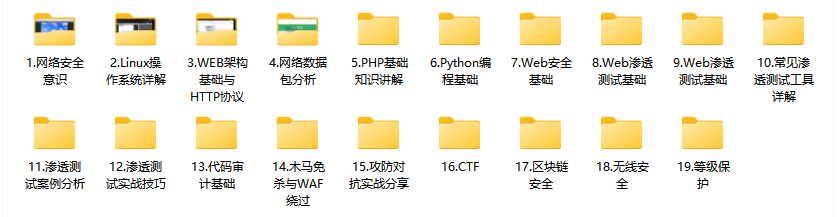
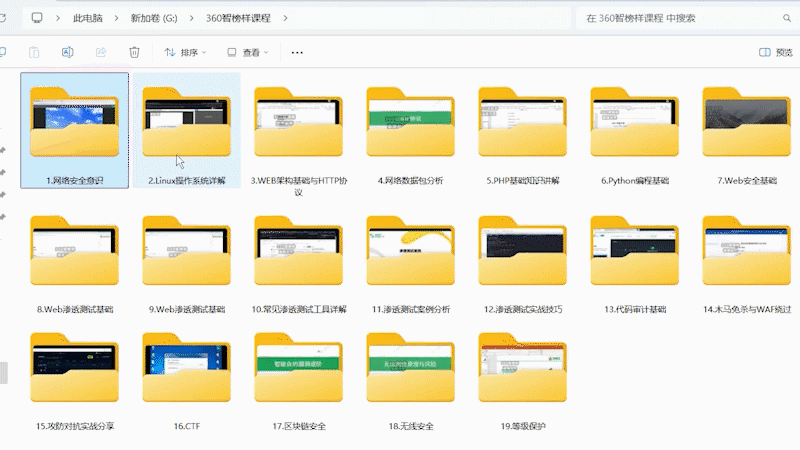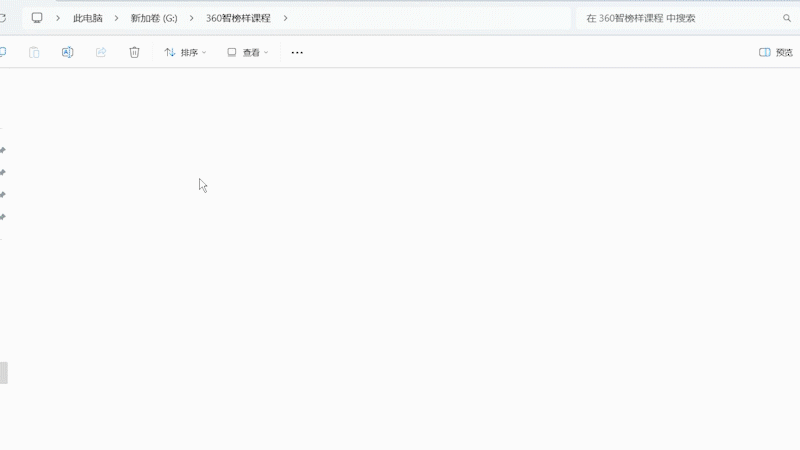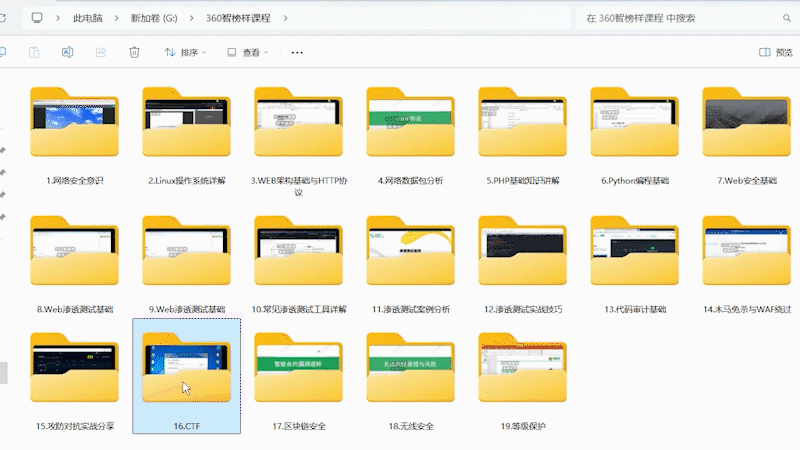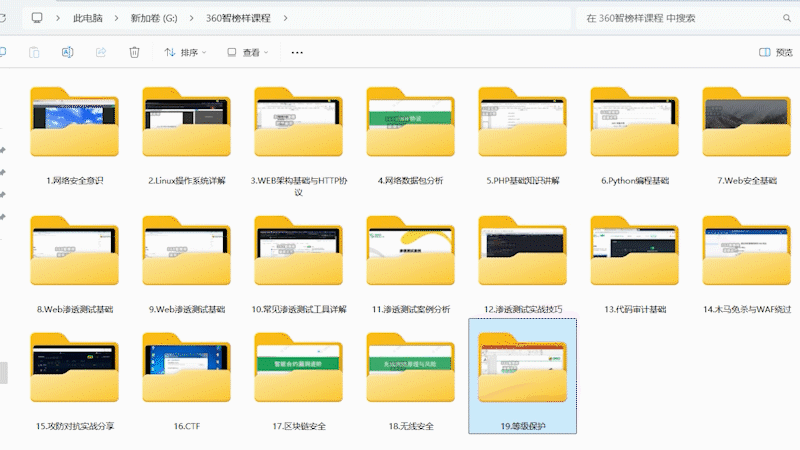
这份完整版的网络安全学习资料已经上传CSDN【保证100%免费】
**读者福利 |** ****[CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享

02 知识库价值
- 深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
- 广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
- 实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
03 谁需要掌握本知识库
- 负责企业整体安全策略与建设的 CISO/安全总监
- 从事渗透测试、红队行动的 安全研究员/渗透测试工程师
- 负责安全监控、威胁分析、应急响应的 蓝队工程师/SOC分析师
- 设计开发安全产品、自动化工具的 安全开发工程师
- 对网络攻防技术有浓厚兴趣的 高校信息安全专业师生
04 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识
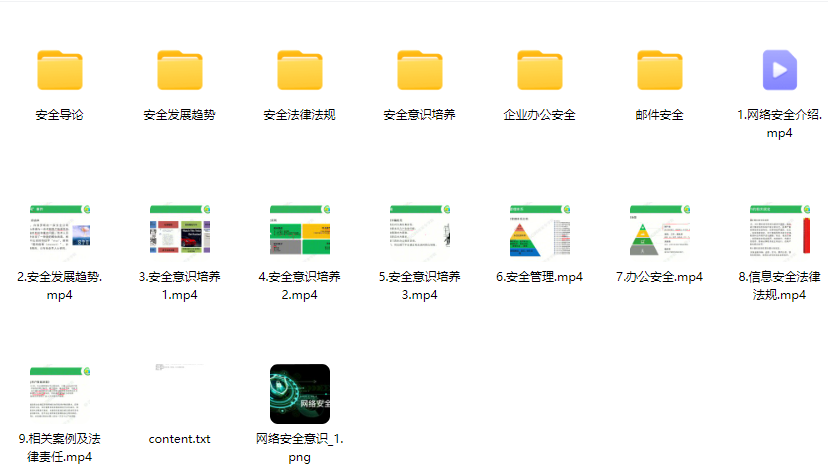
2、Linux操作系统
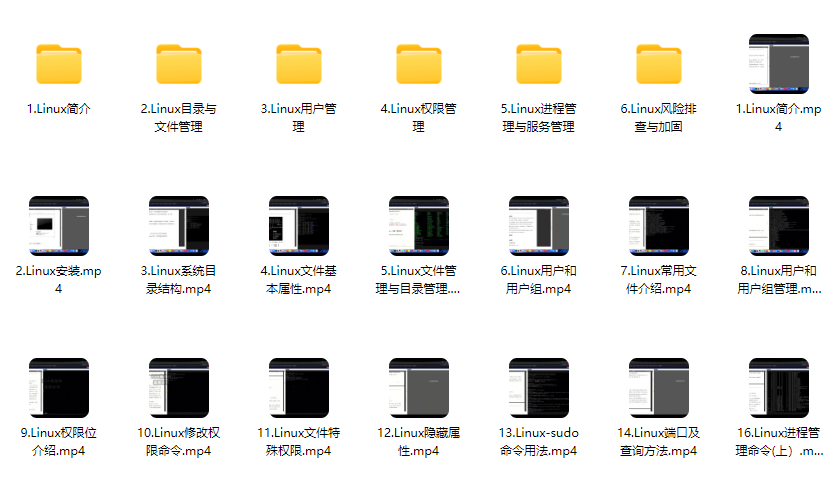
3、WEB架构基础与HTTP协议
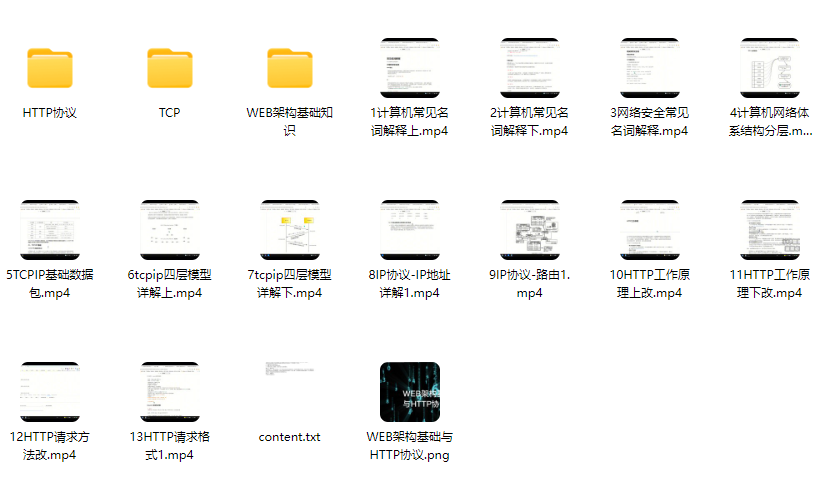
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧

7、攻防对战实战
8、CTF之MISC实战讲解
这份完整版的网络安全学习资料已经上传CSDN【保证100%免费】
**读者福利 |** [CSDN大礼包:[《网络安全入门&进阶学习资源包》免费分享 ]

文章来自网上,侵权请联系博主
更多推荐


 3
 0
- 0


 已为社区贡献7条内容

所有评论(0)